Megatrend · Cybersecurity
ความลับทุกอย่างที่คุณส่งวันนี้ ถูกขโมยไปรอไขในอนาคตแล้ว
รหัสผ่าน ธุรกรรมธนาคาร ข้อความ — เกือบทุกอย่างบนอินเทอร์เน็ตถูกล็อกด้วยคณิตศาสตร์ชุดเดียวกันมา 40 ปี (RSA/ECC) คณิตศาสตร์นั้น “ยาก” สำหรับคอมพิวเตอร์ทั่วไป แต่ “ง่าย” สำหรับคอมพิวเตอร์ควอนตัมขนาดใหญ่ในอนาคต ปัญหาคือ ศัตรูไม่รอให้เครื่องนั้นมา — พวกเขา ขโมยข้อมูลเข้ารหัสไปกองเก็บไว้ตั้งแต่วันนี้ รอวันที่เครื่องพร้อมค่อยถอด นี่คือเรื่องของการเปลี่ยนกุญแจของทั้งโลก ก่อนเวลาจะหมด
01มันคืออะไร
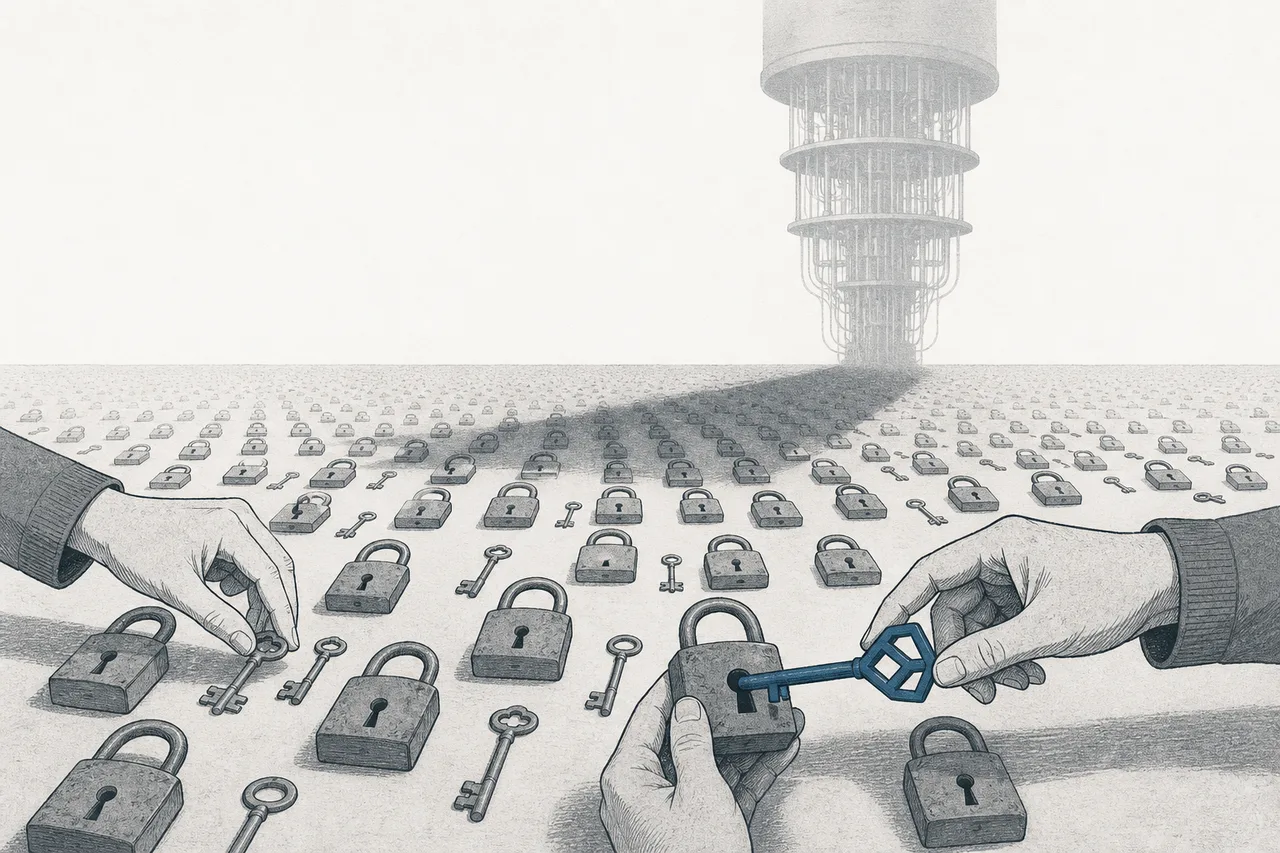
ทุกครั้งที่คุณเห็นแม่กุญแจเล็กๆ ข้าง URL หรือกดโอนเงินในแอปธนาคาร เบื้องหลังมีคณิตศาสตร์ชุดหนึ่งทำงานอยู่ มันชื่อ RSA และ ECC — และมันคุ้มกันโลกดิจิทัลมาตั้งแต่ยุค 1970s
หลักการของมันแสนเรียบง่าย: เอาเลขมาคูณกันมันง่าย แต่จับเลขก้อนใหญ่มาแยกกลับว่ามาจากเลขอะไรคูณกัน — มัน ยากมหาศาล ยากขนาดที่ซูเปอร์คอมพิวเตอร์ทั้งโลกรวมกันก็ใช้เวลานานกว่าอายุของจักรวาล นี่คือ “กุญแจ” ที่ทำให้คนเข้ารหัสได้ง่าย แต่คนแอบถอดทำไม่ได้
Post-Quantum Cryptography (PQC) หรือ “การเข้ารหัสยุคหลังควอนตัม” คือสาขาที่เกิดขึ้นเพราะกุญแจวิเศษนี้กำลังจะใช้ไม่ได้ — เมื่อคอมพิวเตอร์ควอนตัมขนาดใหญ่พอมาถึง “โจทย์ที่ยาก” ของ RSA จะกลายเป็น “โจทย์ที่ง่าย” ทันที PQC คือการสร้าง กุญแจชุดใหม่ที่ควอนตัมก็ถอดไม่ออก แล้วย้ายทั้งโลกไปใช้มัน
RSA & ECC = อัลกอริทึมเข้ารหัสแบบ “กุญแจสาธารณะ” ที่ค้ำการสื่อสารปลอดภัยทั้งหมดบนเน็ต (HTTPS, ลายเซ็นดิจิทัล, VPN) ความปลอดภัยของมันมาจากโจทย์คณิตศาสตร์ที่คอมพิวเตอร์ธรรมดาแก้ไม่ไหว · Quantum-resistant (หรือ post-quantum) = อัลกอริทึมรุ่นใหม่ที่อิงโจทย์คณิตศาสตร์คนละแบบ (เช่น lattice / โครงตาข่าย) ซึ่ง ทั้ง คอมพิวเตอร์ธรรมดา และ ควอนตัมแก้ไม่ออก
ในแผนผังเมกะเทรนด์ PQC เป็นสาขาย่อยของ Cybersecurity & Digital Trust และเป็นชั้น “โครงสร้างพื้นฐานความเชื่อใจ” ที่ลึกที่สุด — เพราะมันรวมทุกอย่างที่ทำให้เราเชื่อใจว่า “คนที่เราคุยด้วยคือคนที่อ้างจริง และไม่มีใครแอบอ่าน”: ใบรับรอง (certificates), PKI, การจัดการกุญแจ, ฮาร์ดแวร์เก็บกุญแจ (HSM) และที่ร้อนแรงที่สุดตอนนี้คือ การย้ายระบบเข้ารหัสทั้งโลกไปสู่ยุคหลังควอนตัม
02ทำไมนาฬิกาถึงเดินจี้ทุกระบบ
สิ่งที่ทำให้ PQC ต่างจากเรื่องความปลอดภัยอื่นๆ คือมันมี “เส้นตาย” ที่หลายฝ่ายขีดไว้ตรงกัน อาวุธที่จะมาทลายกุญแจเก่าชื่อ Shor’s algorithm — เป็นสูตรที่รู้กันมาตั้งแต่ปี 1994 ว่า ถ้ามี คอมพิวเตอร์ควอนตัมใหญ่พอ มันจะแยกตัวประกอบเลขก้อนใหญ่ได้เร็วทันใจ ซึ่งหมายถึงถอด RSA/ECC ได้
คำถามจึงไม่ใช่ “จะเกิดไหม” แต่เป็น “เมื่อไหร่” ผู้เชี่ยวชาญส่วนใหญ่ประเมินวัน “Q-Day” (วันที่เครื่องควอนตัมถอดรหัสจริงได้สำเร็จ) ไว้ราว ปี 2030–2035 ขนาดของเครื่องที่ต้องใช้ยังเป็นล้านคิวบิต และวันนี้เครื่องที่ดีที่สุดยังมีแค่หลักพันคิวบิตที่ “เสียงดัง” (มี error เยอะ) — แต่ในปี 2025 นักวิจัยของ Google เพิ่งลดประมาณการทรัพยากรลงเหลือ “ต่ำกว่า 100,000 คิวบิตจริง” ซึ่งเขย่าวงการ เพราะมันแปลว่าเส้นตายอาจใกล้กว่าที่คิด
เหตุที่นาฬิกาเริ่มเดินตั้งแต่ ตอนนี้ ไม่ใช่ปี 2030 มาจากแนวคิดที่เรียกว่า “อสมการของ Mosca” (X + Y > Z) — ถ้าเวลาที่คุณต้องใช้ย้ายระบบ (X) บวกกับจำนวนปีที่ข้อมูลคุณต้อง ลับ (Y) มากกว่าจำนวนปีกว่าเครื่องควอนตัมจะมา (Z) แปลว่าคุณ สายไปแล้ว เวชระเบียน ความลับรัฐ หรือสัญญาที่ต้องลับ 20–30 ปี วันนี้ก็เข้าข่ายแล้วทั้งหมด
และนี่คือเรื่องใหญ่ระดับเศรษฐกิจ ไม่ใช่แค่เทคนิค ทำเนียบขาวประเมินว่าแค่ การย้ายระบบของหน่วยงานรัฐบาลกลางสหรัฐฯ อย่างเดียวจะใช้งบราว $7,100 ล้านถึงปี 2035 — และนั่นยังไม่นับธนาคาร โทรคมนาคม โรงพยาบาล และผู้ผลิตอุปกรณ์ทั่วโลกที่ต้องเปลี่ยนตาม
03มันทำงานยังไง: “เก็บเกี่ยววันนี้ ถอดวันหน้า”
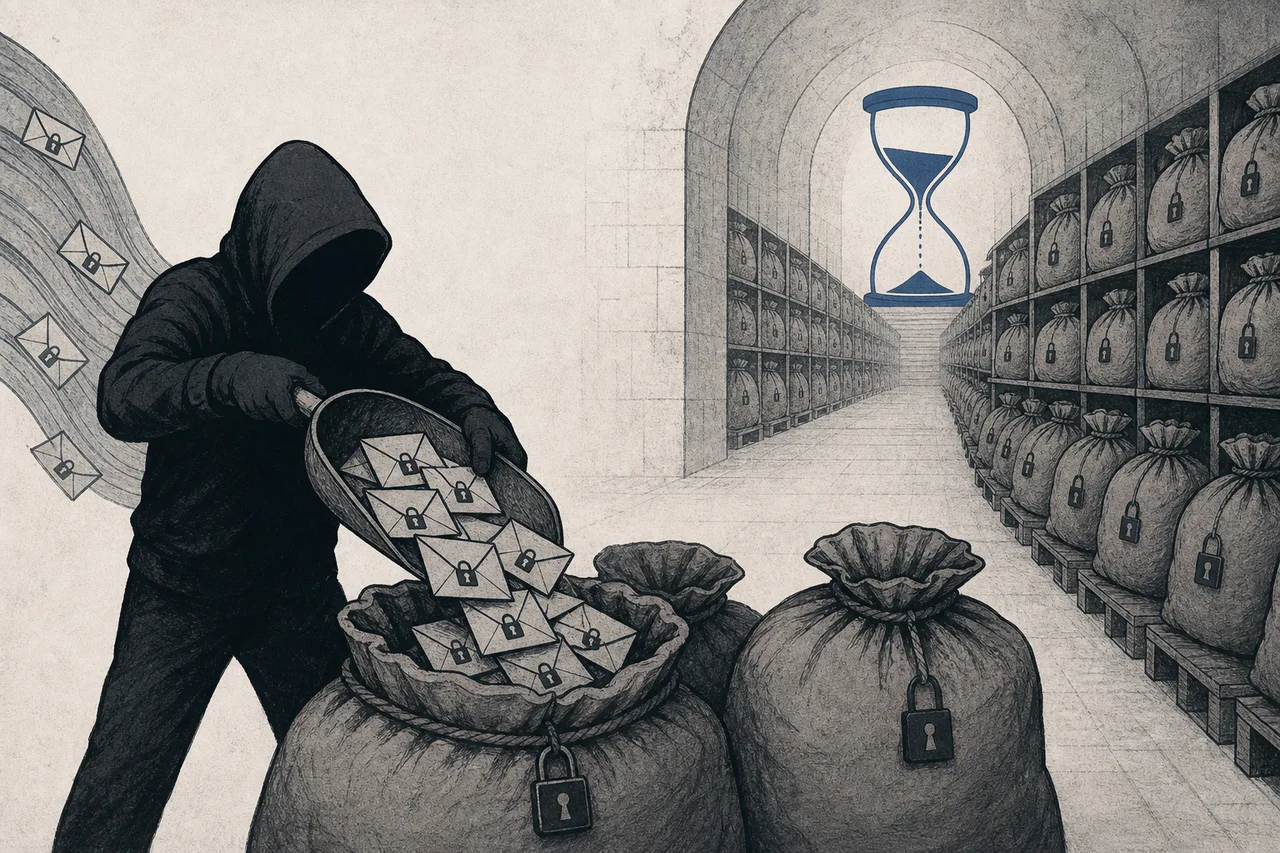
หัวใจของความเร่งด่วนทั้งหมดอยู่ที่กลไกชื่อ “Harvest Now, Decrypt Later” (HNDL) หรือ “เก็บเกี่ยววันนี้ ถอดรหัสวันหน้า” มันคือเหตุผลว่าทำไมภัยที่ “เครื่องยังมาไม่ถึง” ถึงเป็นภัย วันนี้
ลองนึกภาพแบบนี้: คุณส่งจดหมายที่ใส่กุญแจล็อกไว้แน่นหนา ศัตรูดักเอาจดหมายนั้นไป แต่เปิดไม่ออก — สิ่งที่เขาทำคือ ไม่ทิ้ง เขาเอาไป กองเก็บไว้ในคลัง เป็นล้านๆ ฉบับ รอวันที่มีเครื่องมือไขกุญแจรุ่นนี้ได้ แล้วค่อยกลับมาเปิดอ่านทีเดียวทั้งกอง ข้อมูลที่คุณคิดว่า “ปลอดภัยเพราะเข้ารหัสแล้ว” จริงๆ แค่ “ปลอดภัยชั่วคราว”
ทางแก้มีสองชั้น ชั้นแรกคือ อัลกอริทึมใหม่ — และตรงนี้คือหมุดหมายที่เปลี่ยนทุกอย่าง ในเดือนสิงหาคม 2024 NIST (หน่วยงานมาตรฐานสหรัฐฯ) ประกาศมาตรฐาน PQC ชุดแรกของโลกอย่างเป็นทางการ หลังคัดเลือกมานานถึง 8 ปี ได้แก่ FIPS 203 (ML-KEM, เดิมชื่อ Kyber) สำหรับแลกกุญแจ, FIPS 204 (ML-DSA, เดิมชื่อ Dilithium) สำหรับลายเซ็นดิจิทัล และ FIPS 205 (SLH-DSA) สำรอง — ที่น่าสนใจคือ 2 ใน 3 มาตรฐานนี้พัฒนาโดยทีมวิจัยของ IBM
ชั้นที่สองของทางแก้ บทเรียนจากครั้งนี้คือ การเปลี่ยนอัลกอริทึมเข้ารหัสในระบบที่มีอยู่นั้น ยากและช้ามาก (การเปลี่ยนจาก SHA-1 ไป SHA-256 ครั้งก่อนใช้เวลากว่า 5 ปี) องค์กรเลยต้องออกแบบระบบให้ “สลับอัลกอริทึมได้ง่าย” ตั้งแต่แรก เพื่อว่าครั้งหน้าจะไม่ต้องรื้อทั้งระบบอีก — นี่คือ crypto-agility ซึ่งกลายเป็นสินค้าและบริการในตัวมันเอง
04มันเชื่อมกับอะไรในระบบนิเวศ
PQC เป็นชั้นที่อยู่ลึกที่สุดของ Cybersecurity — มันไม่ใช่ผลิตภัณฑ์ที่เห็นหน้าตา แต่เป็น “ฐานความเชื่อใจ” ที่หมวดอื่นนั่งอยู่บนมัน และมันเกี่ยวพันกับเทรนด์อื่นอย่างลึกซึ้ง:
- เกิดเพราะ Quantum Computing โดยตรง: ที่น่าขันคือ ภัยและตลาดของ PQC ทั้งหมดถูกขับด้วยเครื่องที่ ยังสร้างไม่เสร็จ ยิ่งวงการควอนตัมก้าวหน้า (ดูบทเรียนนั้นประกอบ) PQC ก็ยิ่งเร่งด่วน — เป็นไม่กี่กรณีที่ความก้าวหน้าของเทคโนโลยีหนึ่ง “ขายของ” ให้อีกเทคโนโลยีหนึ่งทันที
- ค้ำ Identity & Access (ตัวตนและการเข้าถึง): ใบรับรองและลายเซ็นดิจิทัลที่ยืนยันว่า “คุณคือคุณ” ล้วนใช้ RSA/ECC — ถ้าควอนตัมปลอมลายเซ็นได้ ระบบยืนยันตัวตนทั้งหมดก็พัง PQC จึงต้องเปลี่ยนกุญแจของชั้นนี้ก่อนใคร
- ปกป้อง Data Security & Resilience (ความมั่นคงของข้อมูล): นี่คือเป้าหมายตรงๆ ของ HNDL — ข้อมูลที่ต้องลับยาวคือสิ่งที่ถูกเก็บเกี่ยวไปรอถอด
- เป็นรากของ AI ที่เชื่อใจได้: เมื่อ AI agent เริ่มทำธุรกรรมและสื่อสารแทนเรา ตัวตนและช่องทางของมันก็ต้องล็อกแบบกันควอนตัม — ผู้ผลิตชิปความปลอดภัยเริ่มฝัง PQC ลงในฮาร์ดแวร์ของ AI agent แล้ว
มุมที่น่าสนใจที่สุดคือ ในขณะที่หมวดอื่นๆ ของวงการควอนตัม “เดิมพันกับอนาคต” (จะทำเงินก็ต่อเมื่อเครื่องสำเร็จ) PQC กลับ เก็บเกี่ยวจากปัจจุบัน — มันขายความปลอดภัยที่องค์กรต้องซื้อ วันนี้ เพราะกฎหมายบังคับและเพราะ HNDL ทำให้รอไม่ได้ พูดอีกแบบ PQC คือ “คนขายพลั่ว” ในยุคตื่นทองควอนตัม
05ตอนนี้ไปถึงไหนแล้ว + ผู้เล่น
หลังมาตรฐาน NIST ออกเดือนสิงหาคม 2024 โลกเข้าสู่ เฟส “ลงมือย้ายจริง” และรัฐบาลคือคนถือนาฬิกาจับเวลา คำสั่งทำเนียบขาว NSM-10 กำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ ต้องย้ายไป PQC ให้เสร็จ ภายในปี 2035 (และเริ่มเลิกใช้อัลกอริทึมเก่าระดับอ่อนตั้งแต่ปี 2031) ส่วนระบบความมั่นคงแห่งชาติภายใต้ CNSA 2.0 เข้มกว่า — การจัดซื้อใหม่ทั้งหมดตั้งแต่ปี 2027 ต้องเป็นแบบกันควอนตัม ยุโรปและประเทศอื่นกำลังออกไทม์ไลน์คล้ายกัน เส้นตายของรัฐนี่เองที่เปลี่ยน PQC จาก “เรื่องวิชาการ” เป็น “ออเดอร์จริง”
ตลาดสะท้อนความเร่งด่วนนี้ชัด ตลาด PQC ทั่วโลกยังเล็ก — ราว $0.4–0.9 พันล้านในปี 2025 — แต่คาดว่าจะโตแบบก้าวกระโดด สำนักวิจัยหลายแห่งให้ตัวเลขต่างกัน (ตลาดเพิ่งเริ่ม) แต่เห็นตรงกันที่ “โตเร็วมาก”: MarketsandMarkets ให้ ~$2.84 พันล้านในปี 2030 ที่ CAGR ~46% ส่วน Juniper Research มองทะลุ $13 พันล้านในปี 2035 เมื่อรวม “ตลาดการย้ายระบบ” (บริการสำรวจและเปลี่ยนระบบเข้ารหัส) เข้าไปด้วย ตัวเลขยิ่งใหญ่ขึ้นอีก
ลักษณะเด่นของสนามนี้คือ — ผู้ชนะส่วนใหญ่เป็นยักษ์เดิมในวงการความปลอดภัยและชิป ไม่ใช่สตาร์ทอัพ เพราะ PQC ไม่ใช่ผลิตภัณฑ์ใหม่แยกเดี่ยว แต่เป็น “ฟีเจอร์” ที่ต้องฝังเข้าไปในฮาร์ดแวร์เก็บกุญแจ (HSM), ชิปความปลอดภัย, ระบบออกใบรับรอง (PKI) ที่มีอยู่แล้ว ใครคุมฐานติดตั้งเดิม ก็ได้เปรียบในการขาย “อัปเกรดกันควอนตัม” ทันที
นอกจากนี้ จีนกำลังสร้างห่วงโซ่ของตัวเองคู่ขนาน — กลุ่มบริษัทบัตรอัจฉริยะและโมดูลเข้ารหัสอย่าง Feitian, Westone, Eastcompeace (จดทะเบียนในเซินเจิ้น) กำลังพัฒนามาตรฐานรหัสเชิงพาณิชย์ของจีนเองควบคู่กับ PQC สากล สะท้อนว่าการเข้ารหัสกำลังกลายเป็นเรื่อง อธิปไตยของชาติ ไม่ใช่แค่เรื่องเทคนิค
06อนาคตข้างหน้า
ทิศทางแรกคือ คลื่นการย้ายระบบที่ยาวนานหลายปี ขั้นแรกที่ทุกองค์กรต้องทำคือ “สำรวจคลังกุญแจ” — ทำบัญชีว่าระบบไหนใช้การเข้ารหัสแบบไหนอยู่บ้าง (เรียกว่า CBOM, Cryptographic Bill of Materials) ฟังดูน่าเบื่อ แต่มันคือธุรกิจที่กำลังเกิดใหม่ทั้งหมวด เพราะองค์กรใหญ่ๆ ส่วนมาก ไม่รู้ด้วยซ้ำ ว่าตัวเองมีกุญแจเก่าซ่อนอยู่ตรงไหนบ้าง การย้ายจริงจะลากยาวเป็นทศวรรษ
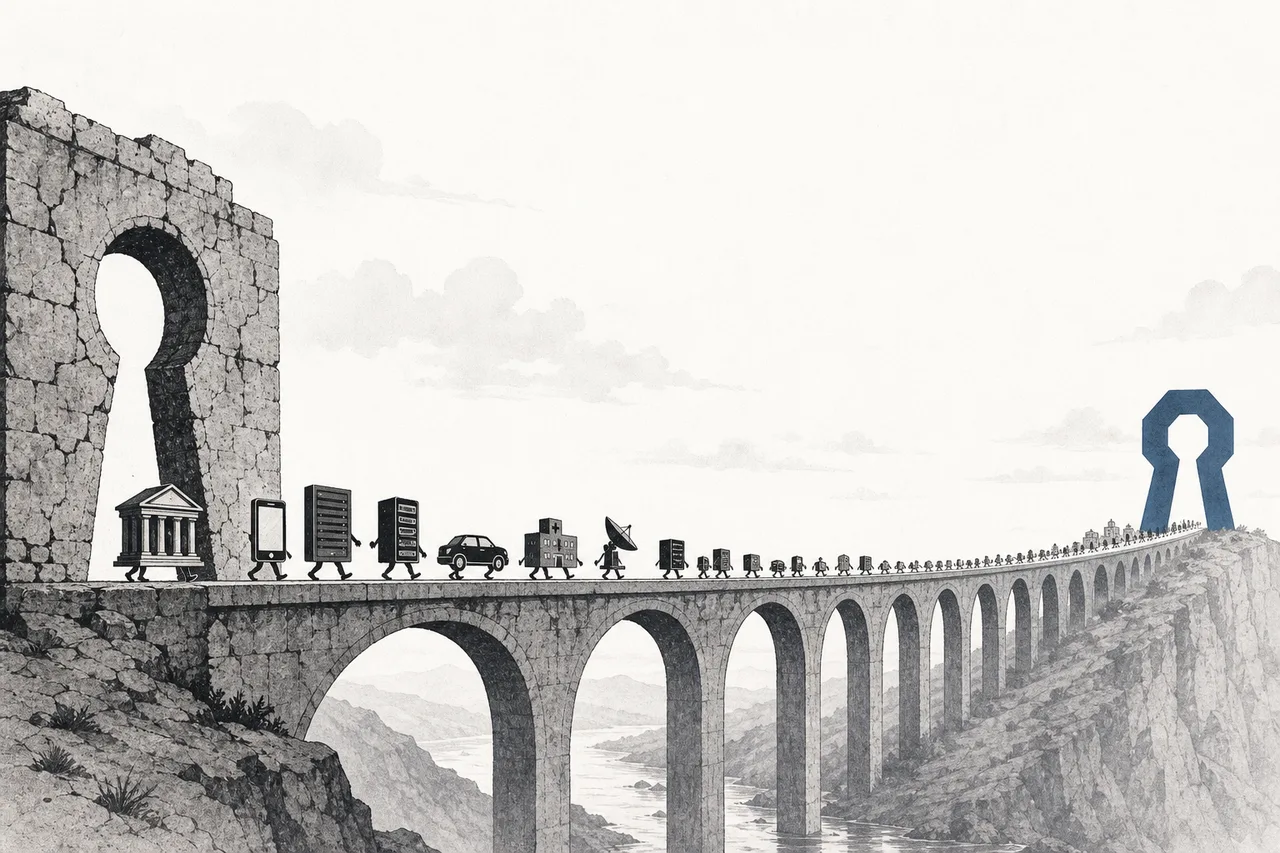
ทิศทางที่สองคือ “กันสองชั้น” (hybrid) ในช่วงเปลี่ยนผ่าน ระบบส่วนใหญ่จะใช้ทั้งกุญแจเก่า และ กุญแจใหม่พร้อมกัน เผื่อกรณีที่อัลกอริทึมใหม่ดันมีจุดอ่อนที่ยังไม่มีใครเจอ — เป็นการประกันความเสี่ยงระหว่างที่ยังไม่มั่นใจ 100% ในของใหม่
ทิศทางที่สามคือ การฝัง PQC ลงฮาร์ดแวร์ตั้งแต่ต้นน้ำ อุปกรณ์ที่อายุยาว — รถยนต์ ดาวเทียม เครื่องมือแพทย์ อุปกรณ์ IoT — ต้องกันควอนตัมตั้งแต่วันผลิต เพราะอัปเดตทีหลังยากหรือทำไม่ได้เลย นี่คือเหตุที่ผู้ผลิตชิปอย่าง NXP และ SEALSQ เร่งฝัง PQC ลงซิลิคอน และเป็นจุดที่ PQC ไปบรรจบกับ Semiconductors
07ความท้าทายและความเสี่ยง
PQC เป็นเทรนด์ที่ “เกือบจะแน่นอนว่าจะเกิด” แต่เต็มไปด้วยความไม่แน่นอนเรื่อง จังหวะ และนักลงทุนต้องแยกสองอย่างนี้ให้ออก
ความเสี่ยงข้อแรกคือ ความไม่แน่นอนของเส้นตาย ไม่มีใครรู้แน่ว่า Q-Day จะมาปี 2030, 2035 หรือช้ากว่านั้น ถ้าคอมพิวเตอร์ควอนตัมที่ใช้งานได้จริงล่าช้าออกไปมาก ความเร่งด่วน (และงบที่องค์กรยอมจ่าย) ก็อาจชะลอตาม — ตลาดที่ขับด้วย “ความกลัว” ย่อมอ่อนไหวต่อข่าวว่าความกลัวนั้นจริงแค่ไหน
ความเสี่ยงข้อสองคือ ต้นทุนและความช้าของการย้ายระบบ ประวัติศาสตร์เตือนชัด — การเปลี่ยนอัลกอริทึมครั้งก่อน (SHA-1 → SHA-256) ใช้เวลากว่า 5 ปีแม้จะง่ายกว่ามาก คราวนี้ใหญ่กว่าหลายเท่า NIST เองยังเตือนกลางปี 2025 ว่า “การย้ายกำลัง ช้ากว่าแผน” งบประมาณอาจบานปลาย และหลายองค์กรอาจพลาดเส้นตาย ความช้านี้เป็นได้ทั้งความเสี่ยง (ภัยจริง) และโอกาส (ดีมานด์บริการยาวขึ้น)
ความเสี่ยงข้อสามคือ “ฟองสบู่ระยะเริ่มต้น” หุ้น pure-play PQC ตัวเล็กๆ มักวิ่งแรงตามข่าวควอนตัม ทั้งที่รายได้จริงยังน้อยและผันผวนสูง คุณค่าระยะยาวมีแนวโน้มไปตกที่ ยักษ์เดิม ที่ฝัง PQC เป็นฟีเจอร์ในฐานลูกค้าใหญ่ที่มีอยู่แล้ว (ฮาร์ดแวร์กุญแจ ชิป ใบรับรอง) มากกว่าผู้เล่นหน้าใหม่ที่ขายแต่ “เรื่องราว”
ความเสี่ยงข้อสี่คือ ความไม่แน่นอนของตัวอัลกอริทึมเอง มาตรฐานใหม่ยัง “เด็ก” — ในอดีตเคยมีอัลกอริทึม PQC ที่เข้ารอบสุดท้ายของ NIST แล้วถูกถอดเพราะมีคนหาวิธีถอดได้ด้วยคอมพิวเตอร์ธรรมดาด้วยซ้ำ นี่คือเหตุผลที่โลกเลือกใช้แบบ “กันสองชั้น” และทำไม crypto-agility (ความสามารถสลับอัลกอริทึมได้เร็ว) จึงสำคัญกว่าการเลือกอัลกอริทึม “ตัวที่ใช่”
สรุปสั้นๆ: Post-Quantum Cryptography คือเรื่องราวของการแข่งกับนาฬิกาที่เรามองไม่เห็นหน้าปัด — เพื่อเปลี่ยนกุญแจที่ล็อกความลับของทั้งโลก ก่อน ที่เครื่องมือไขกุญแจรุ่นใหม่จะมาถึง ความพิเศษของมันคือ มันเป็นไม่กี่ส่วนของวงการควอนตัมที่ ทำเงินจากอนาคตที่ยังมาไม่ถึง ได้ตั้งแต่วันนี้ — เพราะแค่ “ความเป็นไปได้” ที่ความลับจะถูกไข ก็เพียงพอที่จะบังคับให้ทั้งโลกต้องลงมือเปลี่ยนแล้ว