Megatrend · Cybersecurity & Digital Trust
เมื่อกำแพงพังหมดแล้ว เหลือแค่ “คุณคือใคร” ที่ยังกันโจรได้
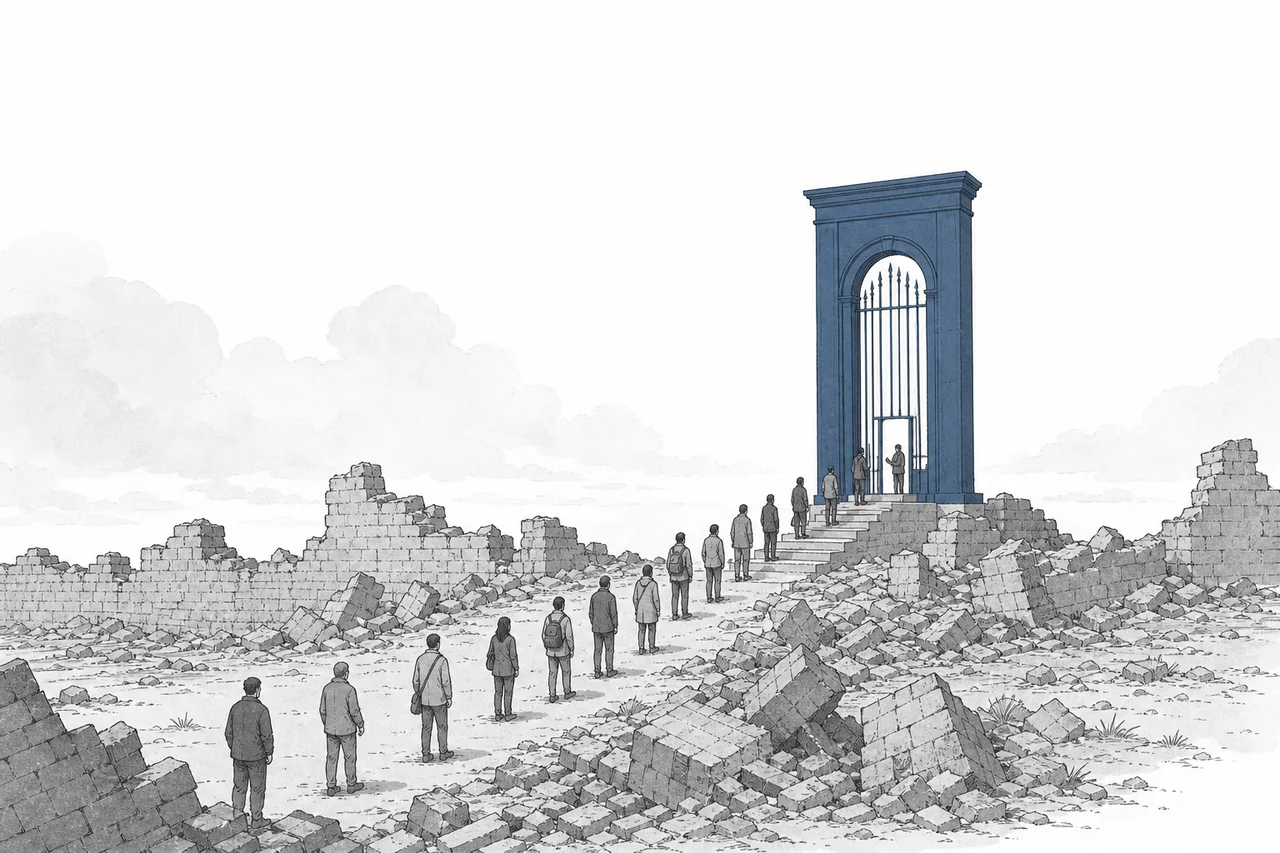
สมัยก่อนความปลอดภัยไซเบอร์คือการสร้างกำแพงรอบออฟฟิศ ใครอยู่ในกำแพงถือว่าปลอดภัย แต่พอทุกอย่างย้ายขึ้นคลาวด์และคนทำงานจากที่ไหนก็ได้ กำแพงนั้นก็หายไป สิ่งเดียวที่ยังกั้นโจรได้คือการตรวจ “ตัวตน” ทุกครั้งที่มีคนขอเข้าถึงอะไรสักอย่าง — นี่คือเหตุผลที่วงการเรียกมันว่า “identity คือเส้นพรมแดนใหม่”
01IAM คืออะไร (3 ชั้นของการตรวจตัวตน)
ลองนึกถึงโรงแรมหรู คุณไม่ได้เดินเข้าห้องใครก็ได้ คุณต้อง (1) เช็คอินที่หน้าเคาน์เตอร์ เพื่อพิสูจน์ว่าคุณคือคนจองจริง จากนั้น (2) คีย์การ์ดของคุณจะ เปิดได้แค่บางห้อง บางชั้น ไม่ใช่ทุกห้อง และ (3) มีคีย์การ์ดพิเศษของผู้จัดการที่ เปิดได้ทุกอย่าง ซึ่งโรงแรมเฝ้าหวงเป็นพิเศษ Identity & Access Management หรือ IAM ก็คือ “ระบบโรงแรม” แบบนี้แหละ แต่สำหรับโลกดิจิทัล — มันคือชั้นที่ควบคุมว่า ใครหรืออะไร ได้รับอนุญาตให้เข้าถึงระบบ ข้อมูล และแอปต่างๆ ขององค์กร
IAM แตกออกเป็นสามเรื่องย่อยที่ทำงานต่อเนื่องกันเหมือนสามชั้นในโรงแรมนั้นเป๊ะ:
- Workforce & Customer IAM (เช็คอินที่เคาน์เตอร์): เรื่องของการ ล็อกอิน — พิสูจน์ว่าคุณคือคุณจริง ด้วย single sign-on (ล็อกอินครั้งเดียวใช้ได้ทุกแอป) และ MFA (ยืนยันสองชั้น เช่นรหัส + แอปบนมือถือ) ครอบคลุมทั้งพนักงานภายในและลูกค้าที่ล็อกอินเข้าแอปบริษัท
- Identity Governance & Administration หรือ IGA (คีย์การ์ดเปิดได้แค่บางห้อง): เรื่องของ สิทธิ์ — ใครควรเข้าถึงอะไรได้บ้าง ใครเพิ่งเข้างานต้องเปิดสิทธิ์อะไร ใครลาออกต้องปิดทันที และคอยตรวจว่าไม่มีใครสะสมสิทธิ์เกินจำเป็น
- Privileged Access Management หรือ PAM (คีย์การ์ดผู้จัดการ): เรื่องของ บัญชีที่ทรงอำนาจที่สุด — admin, root, บัญชีที่เปิดได้ “ทุกห้อง” ของระบบ นี่คือมงกุฎเพชรที่โจรอยากได้มากที่สุด จึงต้องเฝ้าเป็นพิเศษ
สองคำนี้คนสับสนตลอด · Authentication (authn) = “คุณคือใคร” — พิสูจน์ตัวตน เช่นกรอกรหัส + ยืนยันใน MFA · Authorization (authz) = “คุณทำอะไรได้บ้าง” — เมื่อรู้ว่าคุณคือใครแล้ว ระบบจึงตัดสินว่าคุณมีสิทธิ์เข้าถึงอะไร IAM คือเรื่องของทั้งสองอย่างต่อกัน: ตรวจตัวก่อน แล้วค่อยให้สิทธิ์
ในแผนผังเมกะเทรนด์ IAM อยู่ภายใต้ Cybersecurity & Digital Trust และมันถูกวางเป็นชั้น “control plane” หรือชั้นควบคุมของความปลอดภัยทั้งหมด — เพราะไม่ว่าจะป้องกันเครื่อง ป้องกันเครือข่าย หรือป้องกันข้อมูล สุดท้ายทุกอย่างต้องเริ่มจากคำถามเดียวกัน: “คนที่กำลังขอเข้าถึงอยู่นี้ คือใครกันแน่”
02ทำไม “ตัวตน” ถึงกลายเป็นพรมแดนใหม่
ยี่สิบปีก่อน ความปลอดภัยขององค์กรเหมือนปราสาทยุคกลาง — มีกำแพง (firewall) ล้อมรอบ ใครอยู่ในกำแพงถือว่าไว้ใจได้ ใครอยู่นอกกำแพงคือศัตรู ระบบสำคัญทั้งหมดอยู่ในเซิร์ฟเวอร์ที่ออฟฟิศ คุณต้องนั่งอยู่ในตึกถึงจะเข้าถึงได้ ตรรกะนี้ใช้ได้ดีอยู่นาน
แล้วสองอย่างก็ทำให้กำแพงพังลง: คลาวด์ (ระบบและข้อมูลย้ายไปอยู่บนอินเทอร์เน็ต ไม่ได้อยู่ในตึกอีกแล้ว) และ การทำงานทางไกล (คนล็อกอินจากบ้าน จากร้านกาแฟ จากมือถือ) ทันใดนั้นแนวคิด “ในกำแพง/นอกกำแพง” ก็ไร้ความหมาย เพราะทุกการเชื่อมต่อมาจาก “นอกกำแพง” หมด สิ่งเดียวที่ยังบอกได้ว่าควรไว้ใจหรือไม่ คือ ตัวตน ของคนที่กำลังขอเข้า — ไม่ใช่ว่าเขาอยู่ที่ไหน
และตัวเลขก็ยืนยันว่านี่คือสนามรบจริง รายงาน Verizon DBIR ปี 2025 พบว่า ขโมยรหัสผ่าน/ตัวตน เป็นช่องทางเริ่มต้นของการโจมตีอันดับหนึ่ง — โจรไม่ได้พังประตู แต่ “เดินเข้าทางประตูหน้าด้วยกุญแจที่ขโมยมา” โดยเฉพาะการโจมตีเว็บแอปพลิเคชัน ที่ 88% เกี่ยวข้องกับรหัสที่ถูกขโมย
เมื่อ “ตัวตน” กลายเป็นทั้งกุญแจของบ้านและเป้าหมายอันดับหนึ่งของโจร ตลาดที่คอยปกป้องตัวตนก็โตตาม IAM กำลังขยายจาก ~$26,000 ล้านในปี 2025 เป็น ~$43,000 ล้านในปี 2030 โตเฉลี่ยปีละราว 10–12%
03มันทำงานยังไง — “ไม่เชื่อใครจนกว่าจะพิสูจน์”
หัวใจของ IAM ยุคใหม่คือหลักคิดที่ชื่อว่า zero trust แปลตรงตัวว่า “ไม่ไว้ใจเป็นค่าเริ่มต้น” — สโลแกนของมันคือ “never trust, always verify” (อย่าเชื่อโดยปริยาย ตรวจสอบทุกครั้ง) ต่างจากยุคกำแพงที่ “เข้ามาในกำแพงได้แล้วก็ไว้ใจไปเลย” zero trust บอกว่าทุกการขอเข้าถึง แต่ละครั้ง ต้องผ่านด่านตรวจตัวตนใหม่หมด ไม่มีการ “ผ่านครั้งเดียวเข้าได้ทุกที่”
กลไกจริงๆ คือการเดินผ่าน “ประตูตัวตน” ที่มีสามด่านต่อกัน ทุกครั้งที่คุณ (หรือแอป หรือ AI) ขอแตะอะไรสักอย่าง:
ด่านแรกคือ การพิสูจน์ตัว (authn) ตรงนี้ MFA สำคัญมาก เพราะแค่รหัสผ่านอย่างเดียวถูกขโมยได้ง่าย แต่ถ้าต้องยืนยันสองชั้น โจรที่มีแค่รหัสก็เข้าไม่ได้ ข้อมูลจาก CISA และวงการระบุว่า MFA แบบกันฟิชชิ่งได้ บล็อกการโจมตีที่อาศัยตัวตนได้กว่า 99% — ตัวเลขที่อธิบายว่าทำไมทุกองค์กรถึงเร่งบังคับใช้ MFA
ด่านสองคือ การตรวจสิทธิ์ (authz) ตามหลัก least privilege หรือ “ให้สิทธิ์น้อยที่สุดเท่าที่จำเป็น” — แม้พิสูจน์ตัวผ่านแล้ว ก็ไม่ได้แปลว่าเข้าได้ทุกอย่าง คุณเข้าได้แค่สิ่งที่งานคุณต้องใช้จริงๆ นี่คือหน้าที่ของ IGA และด่านสามคือด่านพิเศษสำหรับ บัญชีทรงอำนาจ — ซึ่งสำคัญพอจะแยกเป็นบทถัดไป
แต่ความจริงคือ “พูดง่าย ทำยาก” แม้ 63% ขององค์กรทั่วโลก บอกว่าทำ zero trust แล้วบางส่วนหรือทั้งหมด แต่ Gartner ประเมินว่า มีแค่ราว 10% เท่านั้นที่ทำได้ถึงระดับ “สมบูรณ์และวัดผลได้” ภายในปี 2026 — ช่องว่างระหว่าง “เคลมว่าทำ” กับ “ทำได้จริง” ยังกว้าง และนั่นคือพื้นที่ที่ตลาด IAM จะเติบโตต่อไปอีกนาน
04กุญแจดอกที่อันตรายที่สุด: บัญชีทรงอำนาจ (PAM)
ในพวงกุญแจขององค์กร มีกุญแจอยู่ดอกหนึ่งที่ต่างจากดอกอื่นทั้งหมด — มันคือ กุญแจมาสเตอร์ ที่เปิดได้ทุกห้อง ในโลกไอทีมันคือบัญชี admin, root, หรือบัญชีที่ควบคุมเซิร์ฟเวอร์ ฐานข้อมูล และระบบคลาวด์ได้ทั้งหมด ถ้าโจรขโมยบัญชีพนักงานธรรมดาไป ก็เข้าได้แค่บางส่วน แต่ถ้าขโมย กุญแจมาสเตอร์ ได้ มันเท่ากับยึดทั้งองค์กร นี่คือเหตุผลที่ Privileged Access Management (PAM) ถูกแยกออกมาเฝ้าเป็นพิเศษ
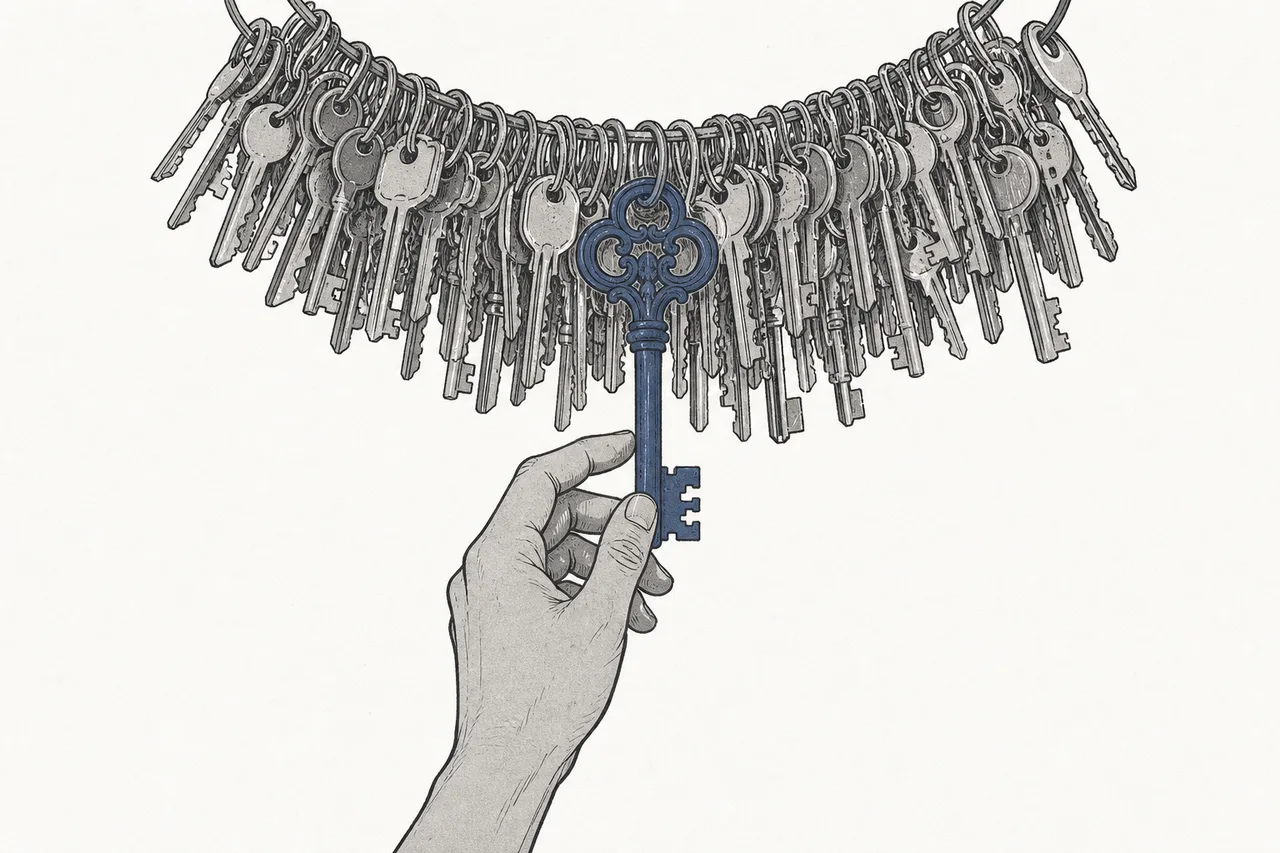
PAM ทำงานด้วยไอเดียที่ฟังดูเรียบง่ายแต่ทรงพลัง: แทนที่จะให้ admin ถือกุญแจมาสเตอร์ติดตัวตลอดเวลา ให้เก็บกุญแจไว้ใน “ตู้นิรภัย” กลาง เมื่อต้องใช้จึงค่อยมาเบิก โดยระบบจะ (1) เก็บรหัส admin ไว้ในตู้นิรภัย (vault) แล้วหมุนเปลี่ยนรหัสบ่อยๆ จนคนไม่รู้รหัสจริงด้วยซ้ำ (2) ให้สิทธิ์ เฉพาะตอนที่ต้องใช้ (just-in-time) แล้วถอนคืนทันทีที่งานเสร็จ และ (3) บันทึกทุกการกระทำ ของบัญชีทรงอำนาจไว้ตรวจสอบย้อนหลังได้
Standing privilege = บัญชีที่มีสิทธิ์ admin “ค้างไว้ตลอดเวลา” แม้ไม่ได้ใช้ — เป็นเป้านิ่งให้โจร · Just-in-time (JIT) access = ให้สิทธิ์เฉพาะวินาทีที่ต้องใช้จริง แล้วถอนคืนทันที หลักคิดคือ “กุญแจมาสเตอร์ที่ไม่มีใครถือค้างไว้ ก็ขโมยไปใช้ไม่ได้” การลด standing privilege ให้เหลือน้อยที่สุดคือเป้าหมายสูงสุดของ PAM ยุคใหม่
ความสำคัญของ PAM ใหญ่แค่ไหน? CyberArk ผู้นำตลาดด้านนี้ระบุว่ามีองค์กรกว่า 10,000 แห่งทั่วโลก รวมถึงกว่า 55% ของบริษัท Fortune 500 ใช้ระบบของพวกเขาปกป้อง “มงกุฎเพชร” เหล่านี้ — สะท้อนว่า PAM ไม่ใช่ของเล่นเสริม แต่เป็นแกนกลางของการป้องกันองค์กรขนาดใหญ่
05มันเชื่อมกับอะไรในระบบนิเวศ
IAM เป็นชั้น “control plane” ของความปลอดภัย จึงเป็นจุดที่เรื่องอื่นๆ ในวงการมาบรรจบ:
- เป็นฐานของ Cybersecurity ทั้งหมด: ไม่ว่าจะ ป้องกันเครื่องและเครือข่าย หรือป้องกันข้อมูล สุดท้ายทุกการป้องกันเริ่มที่คำถามเดียว — “ใครกำลังขอเข้าถึง” IAM คือคำตอบของคำถามนั้น
- โตไปพร้อม คลาวด์ยักษ์ (hyperscale): ยิ่งองค์กรย้ายขึ้นคลาวด์มากเท่าไหร่ กำแพงเดิมยิ่งหายไป และยิ่งต้องพึ่งตัวตนเป็นพรมแดน — คลาวด์คือเหตุผลที่ IAM ระเบิด
- กลายเป็นเรื่องเร่งด่วนเพราะ AI Agent: เมื่อ AI เริ่มทำงานแทนคน มันก็ต้องล็อกอินและเข้าถึงระบบเองได้ — ตัวตนของ AI กลายเป็นพรมแดนใหม่ที่ IAM ต้องรับมือ (ดูบทถัดไป)
- เชื่อมกับ AI Security & Agent Guardrails: การคุมว่า AI agent “เป็นใคร ทำอะไรได้” คือจุดที่ IAM กับการกำกับ AI มาเจอกันพอดี
และเมื่อมองเข้าไปข้างใน IAM เอง สามเรื่องย่อยที่เราเล่าไปก็ไม่ได้แยกกันอยู่ — มัน ต่อกันเป็นสายพาน ตัวเดียว: Workforce/Customer IAM เป็นด่านแรกที่พิสูจน์ว่าคุณคือใคร (SSO + MFA) · IGA เป็นชั้นที่ตัดสินว่าคุณควรมีสิทธิ์อะไรและคอยล้างสิทธิ์ส่วนเกิน · ส่วน PAM เป็นชั้นในสุดที่เฝ้าบัญชีทรงอำนาจ ทั้งสามต้องทำงานพร้อมกันถึงจะเรียกว่า zero trust จริง — ขาดชั้นไหนไป โจรก็แทรกเข้าทางช่องนั้นได้
ส่วน IGA (Identity Governance) เป็นชั้นที่ตอบว่า “ใครควรมีสิทธิ์อะไร และพิสูจน์ให้ผู้ตรวจสอบดูได้ไหม” — ขับเคลื่อนด้วยกฎหมาย (SOX/HIPAA) มากกว่าความกลัวภัย ตลาดราว $8–9 พันล้าน และเพิ่งมีดีลใหญ่ SailPoint กลับเข้าตลาดที่มูลค่า ~$12.8B ปี 2025
06ตอนนี้ไปถึงไหนแล้ว + ใครครองสนาม
ตลาด IAM ปี 2025–2026 มีลักษณะเด่นสองอย่าง อย่างแรกคือ การแบ่งขั้วระหว่างยักษ์ที่ขายแบบ “รวมในแพ็กเกจ” กับผู้เชี่ยวชาญเฉพาะทาง Microsoft ใช้ Entra ID (เดิมชื่อ Azure AD) เป็นผู้นำส่วนแบ่ง เพราะมันแถมมากับ Microsoft 365 ที่องค์กรใช้กันอยู่แล้ว ขณะที่ Okta, CyberArk, SailPoint เป็นผู้เชี่ยวชาญที่ลึกกว่าในแต่ละด้าน
อย่างที่สองคือ คลื่นการควบรวม ดีลที่สะเทือนวงการที่สุดคือ Palo Alto Networks ประกาศซื้อ CyberArk ด้วยมูลค่าราว $25,000 ล้าน (ประกาศ ก.ค. 2025 ปิดดีล ก.พ. 2026) เป็นการประกาศชัดว่า “ตัวตน” กลายเป็นเสาหลักที่บริษัทความปลอดภัยยักษ์ใหญ่ต้องมี — และเป็นดีลเทคใหญ่อันดับสองของสหรัฐฯ ในปี 2025 รองจาก Alphabet ซื้อ Wiz
07พรมแดนใหม่: ตัวตนของ “เครื่องจักร” และ AI
จนถึงตอนนี้เราพูดถึงตัวตนของ “คน” ตลอด แต่ความจริงที่กำลังพลิกวงการคือ — ผู้ที่ล็อกอินส่วนใหญ่ในระบบยุคนี้ ไม่ใช่คน แต่เป็นซอฟต์แวร์: สคริปต์ บอท บริการอัตโนมัติ และล่าสุดคือ AI agent ที่ทำงานแทนคน สิ่งเหล่านี้เรียกรวมว่า non-human identities (NHI) หรือ “ตัวตนที่ไม่ใช่มนุษย์” และแต่ละตัวก็ต้องมีรหัส มีกุญแจ มีสิทธิ์เข้าถึงเหมือนคน
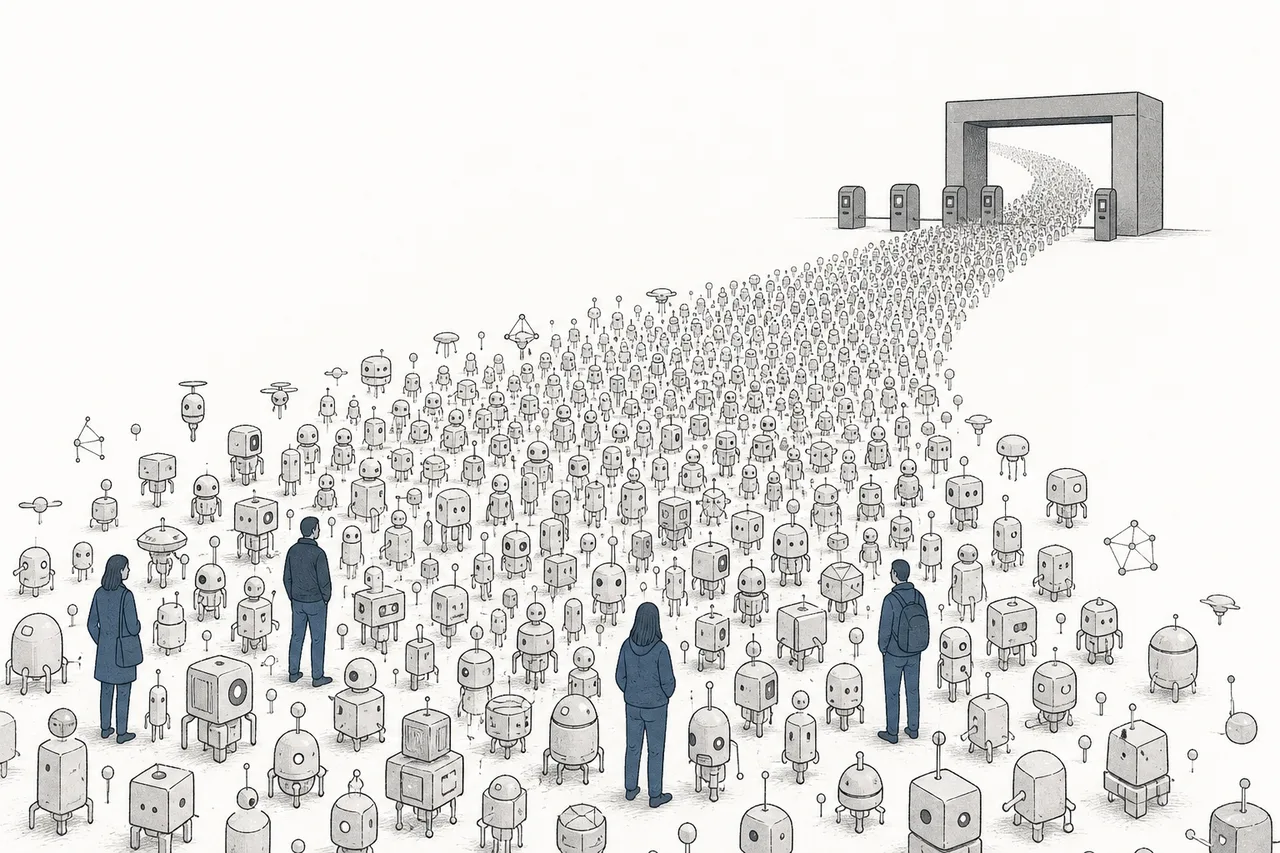
ตัวเลขนี้น่าตกใจ: ในองค์กรทั่วไป NHI มีจำนวน มากกว่าตัวตนของคนหลายสิบเท่า — งานวิจัยให้ตัวเลขต่างกันตามสภาพแวดล้อม ตั้งแต่ราว 45:1 ในองค์กรทั่วไป ไปจนถึง 80:1 และสูงกว่า 100:1 (สูงสุดราว 144:1) ในระบบคลาวด์/DevOps และมันยังโตเร็วมาก — จำนวน machine identity ต่อองค์กร เพิ่มขึ้นราว +44% ต่อปี เร็วกว่าตัวตนของคนชนิดเทียบไม่ติด
ทำไมเรื่องนี้ถึงน่ากลัวกว่าตัวตนของคน? เพราะ NHI ส่วนใหญ่ ไม่มี MFA (บอทกดยืนยันบนมือถือไม่ได้) มักถูก “ตั้งทิ้งไว้แล้วลืม” ไม่มีใครคอยปิดเมื่อเลิกใช้ และกุญแจของมัน (รหัส/secret) มักหลุดกระจัดกระจายอยู่ในโค้ดและไฟล์ตั้งค่า งานวิจัยพบว่า 43% ของ secret ที่หลุด อยู่นอกซอร์สโค้ด — กระจายในเครื่องมือ CI/CD และแอปแชตทำงาน นี่จึงเป็น “พรมแดนใหม่” ที่ทั้ง CyberArk, Okta และผู้เล่นรุ่นใหม่กำลังแข่งกันยึด
08อนาคต ความท้าทาย และความเสี่ยง
ทิศทางแรกที่ชัดเจนคือ การไปสู่ “ไม่มีรหัสผ่าน” (passwordless) รหัสผ่านคือจุดอ่อนที่สุดของตัวตน — ถูกขโมย ถูกเดา ถูกหลอกให้กรอก เทคโนโลยีอย่าง passkey และ MFA แบบกันฟิชชิ่งกำลังมาแทน เพราะมันบล็อกการโจมตีที่อาศัยตัวตนได้กว่า 99% อนาคตของการล็อกอินคือ “ไม่มีอะไรให้ขโมย”
ทิศทางที่สองคือ การรวม IAM กับการกำกับ AI เข้าด้วยกัน เมื่อ AI agent ทำงานแทนคนมากขึ้น คำถามว่า “agent ตัวนี้เป็นใคร ทำอะไรได้ ใครรับผิดชอบ” จะกลายเป็นโจทย์ใหญ่ — IAM กับ Agentic AI และ AI Security จะแยกกันไม่ออก ใครคุมตัวตนของ AI ได้ก่อนคือผู้ชนะคลื่นลูกถัดไป
แต่เส้นทางนี้มีความเสี่ยงที่ต้องจับตา:
ความเสี่ยงข้อแรก — การถูก “รวมในแพ็กเกจ” ของยักษ์ใหญ่ Microsoft แถม Entra มากับ Microsoft 365 ที่ทุกองค์กรใช้อยู่แล้ว ทำให้ลูกค้าจำนวนมากเลือกใช้ของที่ “ฟรีอยู่ในมือ” แทนจะจ่ายเพิ่มให้ผู้เชี่ยวชาญ นี่คือแรงกดดันถาวรต่อ Okta, Ping และผู้เล่นเฉพาะทาง — โจทย์คือพวกเขาต้องเก่งและเป็นกลางพอจะคุ้มค่าจ่ายเพิ่ม
ความเสี่ยงข้อสอง — คลื่นควบรวมและความกระจุกตัว ดีล Palo Alto–CyberArk เป็นสัญญาณว่าตลาดกำลังรวมเข้าหากันไม่กี่แพลตฟอร์ม ดีต่อความสะดวกของลูกค้า แต่ก็ลดทางเลือกและเพิ่มอำนาจต่อรองของผู้ขายไม่กี่ราย
ความเสี่ยงข้อสาม — ระเบิดเวลาของตัวตนเครื่องจักร NHI ที่โตเร็วกว่าคนหลายสิบเท่าและไม่มี MFA คือพื้นผิวการโจมตีที่ใหญ่ที่สุดและถูกดูแลน้อยที่สุดในเวลานี้ ถ้า AI agent แพร่หลายเร็วกว่าที่เครื่องมือ IAM จะตามทัน ช่องว่างนี้จะกลายเป็นจุดที่เหตุข้อมูลรั่วครั้งใหญ่ๆ ในอนาคตเกิดขึ้น
สรุปสั้นๆ: IAM คือเรื่องราวของการที่ความปลอดภัยทั้งวงการ ย้ายจาก “การสร้างกำแพง” มาเป็น “การตรวจว่าคุณคือใคร” ในเมื่อกำแพงพังไปกับคลาวด์แล้ว ตัวตนจึงกลายเป็นทั้งกุญแจของบ้านและเป้าหมายอันดับหนึ่งของโจร และตอนที่ผู้ขอเข้าถึงส่วนใหญ่ไม่ใช่คนอีกต่อไปแต่เป็น AI — คำถามเก่าแก่ที่สุดของความปลอดภัยอย่าง “คุณคือใคร” ก็กลายเป็นโจทย์ที่ยากและสำคัญที่สุดของยุคนี้