Megatrend · ภาพรวมทั้งเทรนด์
ปราการของเศรษฐกิจดิจิทัล — และประตูที่ทุกคนพยายามจะงัด
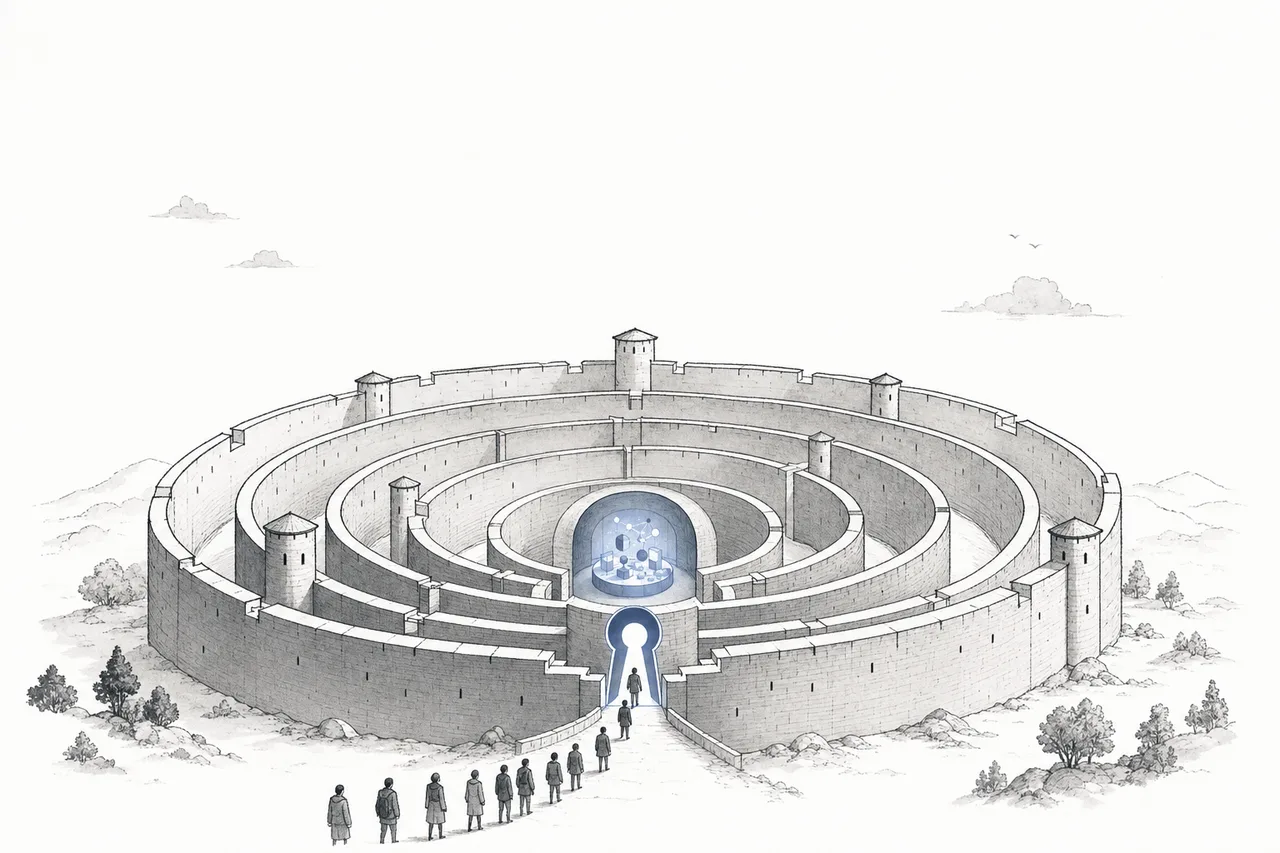
ทุกดอลลาร์ที่ไหลผ่านเน็ต ทุกข้อมูลที่เก็บบนคลาวด์ ทุก AI ที่เราเริ่มไว้ใจ — ล้วนต้องมี “คนเฝ้าประตู” และโลกกำลังจ่ายเงินค่ายามนี้ปีละกว่า $213,000 ล้าน เพราะการถูกเจาะหนึ่งครั้งมีราคาเฉลี่ย $4.44 ล้าน บทเรียนนี้คือ แผนที่ ที่ร้อย 7 หมวดของการป้องกันเข้าด้วยกัน — ตั้งแต่ “ตัวตน” (identity) ที่กลายเป็นแนวป้องกันใหม่ ไปจนถึงห้องบัญชาการ SOC ที่คอยเฝ้าทุกอย่าง — ว่ามันต่อกันยังไง และอำนาจ (กับกำไร) อยู่ตรงไหน (รายละเอียดแต่ละหมวดมีบทเจาะลึกแยกให้อ่าน)
01ภาพใหญ่: ทำไมต้องจ่ายค่ายามปีละสองแสนล้าน
ลองคิดดูว่าเศรษฐกิจทุกวันนี้วางอยู่บนอะไร — เงินในบัญชีคือตัวเลขในฐานข้อมูล, ความลับทางการค้าคือไฟล์บนเซิร์ฟเวอร์, ความสัมพันธ์กับลูกค้าคือข้อมูลบนคลาวด์ ทั้งหมดนี้คือ “ทรัพย์สิน” ที่จับต้องไม่ได้แต่มีค่ามหาศาล และมีคนทั่วโลกพยายามจะขโมยมันทุกวินาที Cybersecurity คือธุรกิจของการเฝ้าทรัพย์สินดิจิทัลเหล่านี้ — ซอฟต์แวร์ ฮาร์ดแวร์ และบริการที่ปกป้องระบบ ตัวตน ข้อมูล และตอนนี้รวมถึง AI ด้วย
ทำไมมันถึงใหญ่ขนาดนี้? เพราะค่าเสียหายจริง โลกกำลังจ่ายค่า “ยาม” ดิจิทัลราว $213,000 ล้านในปี 2025 และคาดว่าจะแตะ $240,000 ล้านในปี 2026 (โต ~12–13% ต่อปี) แต่ตัวเลขที่ทำให้คณะกรรมการบริษัทยอมจ่ายคือ “ราคาของการพลาด” — การถูกเจาะข้อมูล (data breach) หนึ่งครั้งมีต้นทุนเฉลี่ยทั่วโลก $4.44 ล้าน และในสหรัฐฯ พุ่งถึง $10.22 ล้าน ต่อครั้ง
และสิ่งที่ทำให้อุตสาหกรรมนี้พิเศษไม่ใช่แค่ขนาด แต่คือ มันไม่มีวันจบ — ไม่เหมือนการสร้างถนนที่สร้างเสร็จแล้วจบ การป้องกันคือการแข่งกับฝ่ายโจมตีที่เก่งขึ้นทุกวัน ทุกเทคโนโลยีใหม่ (คลาวด์, AI, ควอนตัม) เปิด “พื้นที่โจมตี” ใหม่ที่ต้องป้องกันเพิ่ม นี่คือสิ่งที่เราจะ “กางแผนที่” ให้เห็นในบทนี้
02แผนที่: 7 หมวดย่อยคืออะไร
วิธีที่ดีที่สุดในการเข้าใจ cybersecurity คือมองมันเป็น “การป้องกันตามพื้นที่โจมตี” (attack surface) — ผู้ร้ายเข้าได้หลายทาง เราจึงต้องมีด่านป้องกันในทุกทาง อุตสาหกรรมนี้แบ่งเป็น 7 หมวด ซึ่งจัดได้เป็น 2 ชั้นใหญ่ตามภาษาในวงการ — ชั้น “แพลตฟอร์ม” (ซอฟต์แวร์ที่บริหารความปลอดภัย) กับชั้น “โครงสร้างพื้นฐาน” (ด่านบังคับใช้และรากความเชื่อใจ) แต่ละหมวดมีบทเรียนเจาะลึกแยก (กดเข้าไปอ่านได้):
แนวป้องกันใหม่ — ตัวตน (identity)
- Identity & Access Management: การคุมว่า “ใคร/อะไร” มีสิทธิ์เข้าถึงอะไร — ทั้ง single sign-on, การจัดการบัญชีสิทธิ์สูง (PAM) และ governance นี่คือ หัวใจ ของแนวคิด zero-trust ที่เราจะพูดถึงตลอดบท
ด่านบังคับใช้ — เครื่อง เครือข่าย คลาวด์ และข้อมูล
- Endpoint & Network Security: ด่านหน้าที่ลงมือ “บังคับใช้” จริง — ปกป้องเครื่องคอมพิวเตอร์/มือถือ (EDR/XDR) และเครือข่าย (firewall/SASE) เป็นจุดที่เซนเซอร์ตรวจจับการบุกรุก
- Cloud & Workload Security: ปกป้องโครงสร้างและแอปบนคลาวด์ (AWS/Azure/GCP) คอนเทนเนอร์และเวิร์กโหลด — สนามรบที่โตเร็วที่สุด (Wiz ถูก Google ซื้อ)
- Data Security & Cyber Resilience: ค้นหา จัดประเภท และปกป้องตัวข้อมูลเอง (DLP/DSPM) บวกกับการสำรอง/กู้คืนระดับทนต่อ ransomware — “แนวสุดท้าย” เมื่อด่านอื่นแตก
หมวดเกิดใหม่ — ป้องกัน AI และเตรียมรับควอนตัม
- AI Security & Agent Guardrails: ปกป้อง “ตัว AI เอง” — กันการหลอกโมเดล (prompt injection), red-team โมเดล, และคุมสิทธิ์ของ AI agent ที่เริ่มลงมือทำงานเอง สนามใหม่ล่าสุดที่เพิ่งโตจากกระแส AI
- Post-Quantum & Cryptographic Trust: รากของความเชื่อใจ — ใบรับรอง (PKI/certificates), การจัดการกุญแจ/ความลับ, HSM และการย้ายไปใช้รหัสลับที่ทนควอนตัม (post-quantum) ตามมาตรฐาน NIST
ห้องบัญชาการ — เฝ้าและตอบโต้
- Security Operations (SIEM/SOAR/XDR/MDR): “สมอง” ที่รวบรวม log จากทุกด่านมาวิเคราะห์ ตรวจจับ และตอบโต้อัตโนมัติ — ห้องบัญชาการ (SOC) ที่เย็บทุกหมวดเข้าด้วยกัน (Splunk ตอนนี้อยู่ใต้ Cisco)
03มันเชื่อมกันยังไง (พื้นที่โจมตี + ป้องกันเป็นชั้น)
กุญแจของแผนที่นี้คือคำว่า “defense in depth” (ป้องกันเป็นชั้นๆ) — ไม่มีกำแพงเดียวที่กันได้ทุกอย่าง เราจึงวางด่านซ้อนกันหลายชั้น ถ้าผู้ร้ายผ่านชั้นหนึ่งได้ ก็ยังเจอชั้นถัดไป และที่สำคัญที่สุด ในยุคที่ทุกคนทำงานจากที่ไหนก็ได้และทุกอย่างอยู่บนคลาวด์ “กำแพงรอบเมือง” แบบเดิมหายไปแล้ว — แนวป้องกันใหม่กลายเป็น “ตัวตน” (identity) เพราะไม่ว่าผู้ร้ายจะมาจากไหน สิ่งแรกที่เขาต้องทำคือ “แกล้งเป็นคนที่มีสิทธิ์” ลองดูภาพรวมว่าทั้ง 7 หมวดล้อมรอบกันยังไง:
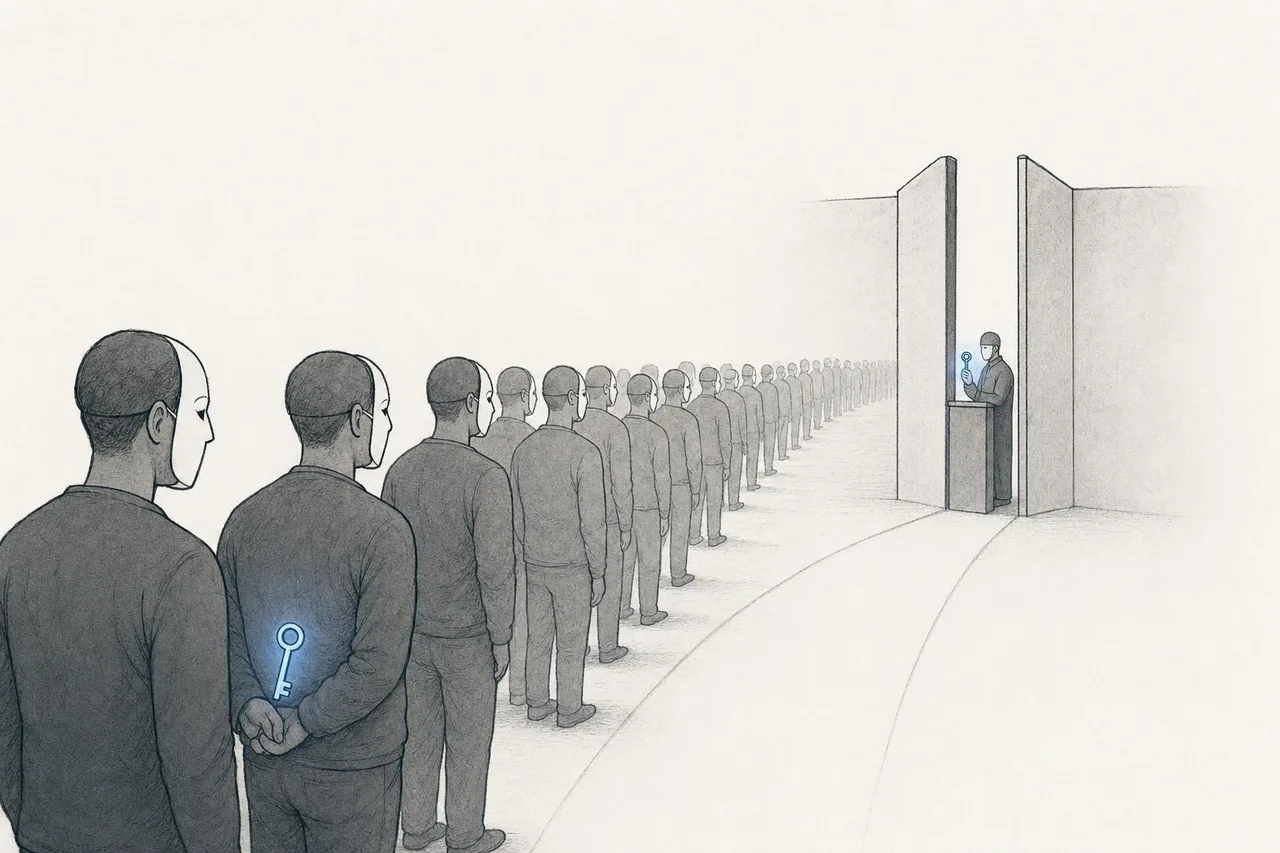
จุดที่น่าสนใจที่สุดคือ “ทำไมตัวตนถึงเป็นแกนกลาง” — เพราะข้อมูลชี้ตรงกันหมด ราว 80% ของการเจาะระบบเกี่ยวข้องกับรหัสผ่าน/บัญชีที่ถูกขโมย และในปี 2025 “phishing” แซงขึ้นเป็นช่องทางบุกอันดับหนึ่ง (16% ของเคส) ผู้ร้ายยุคนี้ไม่ได้ “พังกำแพง” แต่ “เดินเข้าประตูหน้าด้วยกุญแจที่ขโมยมา” นี่คือเหตุผลที่ทั้งวงการหันมายึดหลัก zero-trust — “อย่าเชื่อใคร ตรวจทุกครั้ง” แม้จะอยู่ในเครือข่ายภายในแล้วก็ตาม
แนวคิด “ไม่เชื่อใจโดยปริยาย” — เดิมเครือข่ายภายในบริษัทถือว่า “ปลอดภัย” แต่ zero-trust บอกว่าไม่มีอะไรปลอดภัยโดยอัตโนมัติ ทุกการขอเข้าถึงต้องพิสูจน์ตัวตนและสิทธิ์ใหม่ทุกครั้ง ไม่ว่าจะมาจากในหรือนอกองค์กร
04มูลค่าและอำนาจอยู่ตรงไหน
กฎสำคัญของอุตสาหกรรมนี้กำลังเปลี่ยน — เดิมลูกค้าซื้อเครื่องมือความปลอดภัยทีละชิ้นจากสิบ-ยี่สิบเจ้า (firewall เจ้าหนึ่ง, antivirus อีกเจ้า, ระบบ log อีกเจ้า) แต่ตอนนี้กระแสคือ “platform consolidation” (รวมศูนย์เป็นแพลตฟอร์มเดียว) — ลูกค้าอยากซื้อจากเจ้าน้อยรายที่ทำได้ครบ เพราะเครื่องมือกระจัดกระจายทั้งแพงและมองภาพรวมไม่ออก
นี่คือเหตุผลที่อำนาจและกำไรกำลังไหลไปกองที่ “ผู้สร้างแพลตฟอร์ม” ไม่กี่ราย ดูจากตัวเลขของผู้นำในยุค consolidation:
สิ่งที่น่าทึ่งคือ Microsoft กลายเป็นบริษัทความปลอดภัยที่ใหญ่ที่สุดในโลก ด้วยรายได้กว่า $20,000 ล้าน — ทั้งที่มันไม่ใช่ “บริษัทไซเบอร์” โดยกำเนิด มันแค่ขายความปลอดภัยพ่วงไปกับคลาวด์และ Office ที่ลูกค้าใช้อยู่แล้ว (จำนวนลูกค้าที่ใช้ความปลอดภัยตั้งแต่ 4 บริการขึ้นไปโตขึ้น 40% ต่อปี) ส่วนพวกที่เกิดมาเพื่อไซเบอร์โดยตรง — Palo Alto, CrowdStrike — ก็เร่งกลายร่างเป็น “แพลตฟอร์ม” เต็มตัว: NGS ARR ของ Palo Alto คาดโตถึง ~$8,900 ล้านในปี FY2026 (โต ~60%)
บทเรียนสำหรับการมองเทรนด์นี้: อย่าถามแค่ “บริษัทนี้ทำความปลอดภัยไหม” แต่ถามว่า “มันเป็นแพลตฟอร์มที่ลูกค้ารวมศูนย์มาหา หรือเป็นเครื่องมือชิ้นเดียวที่กำลังถูกกลืน”
05แรงที่กระทบทั้งเทรนด์
แม้แต่ละหมวดจะต่างกัน แต่มี 3 แรงใหญ่ที่ขยับทั้งวงการพร้อมกัน:
1. AI เป็นทั้งดาบและโล่ — นี่คือแรงที่ใหญ่ที่สุด ฝั่งผู้ร้ายใช้ AI เขียน phishing ที่เนียนขึ้นและหาช่องโหว่ได้เร็วขึ้น ขณะเดียวกันก็เกิด “พื้นที่โจมตี” ใหม่เลย — ตัว AI เอง ในปี 2025 มีองค์กรถึง 20% ที่ถูกเจาะผ่าน “shadow AI” (พนักงานแอบใช้ AI โดยไม่ผ่านการควบคุม) เพิ่มค่าเสียหายเฉลี่ย $670,000 ต่อเคส และ 97% ของเคสที่เกี่ยวกับ AI เกิดในองค์กรที่ไม่มีระบบคุมสิทธิ์ AI เลย — ทั้งหมดนี้คือเหตุผลที่หมวด AI Security เพิ่งเกิดขึ้นและโตเร็วมาก ในทางกลับกัน ฝั่งป้องกันที่ใช้ AI เต็มที่ลดเวลาจัดการเหตุได้ 80 วันและประหยัดเฉลี่ยเกือบ $1.9 ล้านต่อเคส
2. คลาวด์ + zero-trust กลืนทุกอย่าง — เมื่อข้อมูลย้ายขึ้นคลาวด์และคนทำงานจากทุกที่ การป้องกันแบบ “กำแพงรอบออฟฟิศ” ใช้ไม่ได้อีกต่อไป ทั้งวงการจึงเลื่อนไปสู่ zero-trust อย่างรวดเร็ว — องค์กรที่เริ่มทำ zero-trust พุ่งจาก 24% (2021) เป็น 61% (2025) และตลาด zero-trust คาดโตจาก $36,500 ล้าน (2024) เป็น $78,700 ล้าน (2029) ผู้ที่ทำสำเร็จประหยัดได้เฉลี่ย $1.76 ล้านต่อการถูกเจาะหนึ่งครั้ง
3. ภูมิรัฐศาสตร์และกฎระเบียบ — ไซเบอร์กลายเป็นสนามรบของรัฐ การโจมตีโครงสร้างพื้นฐานสำคัญและ ransomware ที่หนุนหลังโดยรัฐ ทำให้ความปลอดภัยกลายเป็นเรื่อง “ความมั่นคงของชาติ” (เชื่อมกับ Defense และ Digital Finance ที่ต้องการความปลอดภัยขั้นสูง) พร้อมกับกฎใหม่ๆ ที่บังคับให้องค์กรรายงานเหตุและลงทุนป้องกัน — ดันดีมานด์ทั่วทั้งกระดาน
06ตอนนี้ไปถึงไหน + แชมป์แต่ละหมวด
ปี 2025–2026 คือยุคของ “การรวมศูนย์ครั้งใหญ่” — ดีลใหญ่เกิดต่อเนื่อง: Google ซื้อ Wiz ด้วย $32,000 ล้าน (ดีลความปลอดภัยที่ใหญ่ที่สุดในประวัติศาสตร์, ปิดดีล มี.ค. 2026), Cisco ซื้อ Splunk ด้วย $28,000 ล้าน เพื่อรวม SIEM กับ XDR ด้านล่างคือ “แชมป์” ของแต่ละหมวด ที่สะท้อนว่าอำนาจกระจายข้ามผู้เล่นหลายแบบ ตั้งแต่ยักษ์แพลตฟอร์มไปจนถึงผู้นำเฉพาะทาง:
07อนาคตและความเสี่ยง (รวมถึงควอนตัม)
มองไปข้างหน้า เทรนด์นี้มีทั้งแรงส่งที่มั่นคงและความเสี่ยงเฉพาะตัวที่ต้องดูคู่กัน
ฝั่ง โอกาส: cybersecurity เป็นหนึ่งในไม่กี่อุตสาหกรรมที่ดีมานด์ “ไม่มีวันลด” — ตราบใดที่เศรษฐกิจยังเป็นดิจิทัล ก็ต้องมีคนเฝ้า และสองคลื่นใหม่กำลังสร้างตลาดทั้งตลาด: การป้องกัน AI (สนามที่เพิ่งเริ่ม) และ การย้ายไปรหัสลับที่ทนควอนตัม (post-quantum)
เรื่องควอนตัมสำคัญและเร่งด่วนกว่าที่คิด ภัยที่เรียกว่า “harvest now, decrypt later” — ผู้ร้าย (และรัฐ) กำลัง “เก็บข้อมูลที่เข้ารหัสไว้วันนี้” เพื่อรอถอดรหัสเมื่อคอมพิวเตอร์ควอนตัมพร้อมในอนาคต แปลว่าข้อมูลที่ต้องลับยาว 10 ปีขึ้นไป เสี่ยงตั้งแต่ตอนนี้ NIST จึงออกมาตรฐานรหัสลับใหม่ (FIPS 203/204/205) ในปี 2024 และ NSA กำหนดให้ระบบสำคัญย้ายแอปฯ ให้เสร็จภายในปี 2030 และโครงสร้างพื้นฐานทั้งหมดภายในปี 2035 — เป็นการ “รื้อรากความเชื่อใจ” ของอินเทอร์เน็ตทั้งระบบ (เชื่อมโดยตรงกับ Quantum Computing)
รหัสลับรุ่นใหม่ที่ออกแบบให้ทนทานแม้คอมพิวเตอร์ควอนตัมในอนาคตจะถอดรหัสแบบเดิมได้ — เพราะวันที่ควอนตัมพร้อม รหัสลับที่ปกป้องธนาคาร อินเทอร์เน็ต และความลับของรัฐในทุกวันนี้จะ “เปลือย” ทันที การย้ายไป PQC จึงเป็นโครงการระดับเปลี่ยนรากฐานของทั้งโลกดิจิทัล
ฝั่ง ความเสี่ยง มีสามชั้นที่ต้องระวัง:
- ฝ่ายโจมตีนำหน้าเสมอ: การป้องกันคือเกม “วิ่งตาม” โดยธรรมชาติ — ผู้ร้ายต้องเจอช่องโหว่แค่จุดเดียว แต่ฝ่ายป้องกันต้องปิดทุกจุด AI ยิ่งทำให้ฝ่ายโจมตีขยายขนาดได้เร็วขึ้น
- การรวมศูนย์ = จุดล้มเดียว: เมื่อทุกองค์กรพึ่งแพลตฟอร์มเดียวกันไม่กี่เจ้า (เช่น CrowdStrike) ถ้าตัวแพลตฟอร์มเองพลาด ก็ล่มเป็นวงกว้างพร้อมกันทั้งโลก — ความสะดวกของการรวมศูนย์มาพร้อมความเปราะบางแบบใหม่
- ช่องว่างคนและงบ: โลกขาดแคลนผู้เชี่ยวชาญด้านไซเบอร์อย่างเรื้อรัง ขณะที่พื้นที่โจมตี (คลาวด์ + AI + IoT) ขยายเร็วกว่าที่จะหาคนมาเฝ้าได้ทัน
และนั่นคือเหตุผลที่บทนี้เป็น “แผนที่” ไม่ใช่ “คู่มือเจาะลึก” — เพราะคุณค่าที่แท้จริงของการมองทั้งเทรนด์ คือการเห็นว่า ด่านป้องกันทั้งหมดล้อมรอบสิ่งเดียวกัน และเย็บเข้าด้วยกันด้วยสมองเดียว (SOC) ก่อนจะเดินเข้าไปสำรวจแต่ละด่านอย่างละเอียด — กดเข้าไปอ่านบทเจาะลึกของหมวดที่คุณสนใจได้เลย