Megatrend · Cybersecurity & Digital Trust
ทุกบริษัทถูกโจมตีทุกวัน — นี่คือ “ห้องควบคุม” ที่คอยจับสิ่งที่หลุดเข้ามา
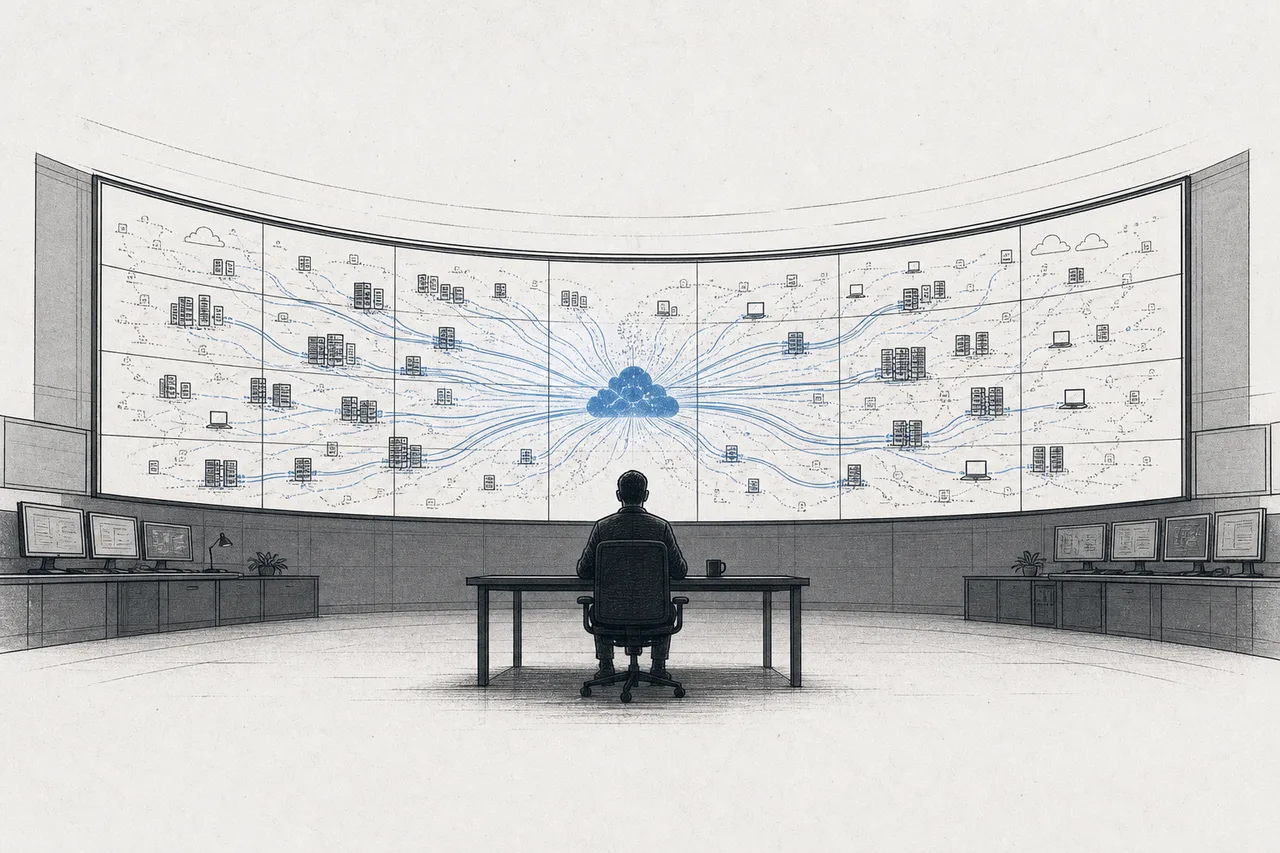
กำแพงกันไฟดีแค่ไหน สุดท้ายก็มีบางอย่างหลุดเข้ามาเสมอ คำถามจริงไม่ใช่ “จะกันได้ไหม” แต่คือ “จะเห็นมันเร็วแค่ไหน และตอบโต้ทันไหม” งานนี้เกิดในห้องที่เรียกว่า SOC (Security Operations Center) — ศูนย์เฝ้าระวังที่ดูดบันทึกจากทุกชิ้นส่วนขององค์กรมารวมไว้ที่เดียว ไล่หาเงาของผู้บุกรุก แล้วสั่งปิดประตูก่อนความเสียหายจะลาม เบื้องหลังคือเครื่องมือสี่ตระกูล (SIEM · SOAR · XDR · MDR) ที่กำลังกลายเป็นสมรภูมิหมื่นล้านดอลลาร์ — และเป็นจุดที่ AI กำลังเข้ามาเปลี่ยนวิธีทำงานเร็วที่สุด
01มันคืออะไร (4 ตัวอักษรที่ต้องรู้)
เวลาเราพูดถึง “ความปลอดภัยไซเบอร์” คนส่วนใหญ่นึกถึงกำแพง — ไฟร์วอลล์, แอนตี้ไวรัส, รหัสผ่าน นั่นคือฝั่ง ป้องกัน (protection) แต่มีความจริงที่คนในวงการยอมรับกันมานานแล้ว: กำแพงดีแค่ไหนก็มีวันหลุด ผู้โจมตีต้องการแค่ช่องเดียว ส่วนฝ่ายป้องกันต้องอุดทุกช่อง
นี่คือเหตุผลที่ต้องมี node นี้ — Security Operations หรือฝั่ง ตรวจจับและตอบโต้ (detection & response) มันคือสมมติฐานที่ตรงข้ามกับกำแพง: “สมมติว่าศัตรูเข้ามาแล้ว — เราจะหามันเจอเร็วแค่ไหน?” งานนี้เกิดในห้องที่เรียกว่า SOC (Security Operations Center) ศูนย์เฝ้าระวังที่มีคน เครื่องมือ และขั้นตอน ทำงานกัน 24 ชั่วโมงเพื่อ “จับสิ่งที่หลุดเข้ามา”
เครื่องมือในห้องนี้แบ่งเป็นสี่ตระกูลหลัก — สี่ตัวย่อที่ฟังดูน่ากลัวแต่จริงๆ เข้าใจง่ายมากถ้ามองเป็น “สายงาน” ในห้องเดียวกัน:
- SIEM (ตาที่เห็นทุกอย่าง): ย่อจาก Security Information & Event Management — หัวใจของ SOC มันดูดบันทึก (log) และสัญญาณเตือนจากทุกชิ้นส่วนขององค์กร — เซิร์ฟเวอร์, เครื่องพนักงาน, คลาวด์, อีเมล — มากองรวมไว้ที่เดียว แล้วไล่หา “รูปแบบที่น่าสงสัย” เป็น “สมุดบันทึกกลาง” ของทั้งองค์กร
- SOAR (มือที่ลงมือทำ): ย่อจาก Security Orchestration, Automation & Response — เมื่อ SIEM เจอเรื่อง SOAR คือตัว ลงมือทำตามขั้นตอนสำเร็จรูป (playbook) แบบอัตโนมัติ เช่น “ถ้าเครื่องนี้ติดมัลแวร์ → ตัดมันออกจากเครือข่ายทันที → ส่งแจ้งทีม” โดยไม่ต้องรอคนมานั่งกดเอง
- XDR (ต่อจิ๊กซอว์): ย่อจาก eXtended Detection & Response — แทนที่จะดูแต่ละจุดแยกกัน XDR เชื่อมโยงเบาะแสข้ามทุกที่ — เครื่องปลายทาง (endpoint), เครือข่าย, คลาวด์, อีเมล — เพื่อปะติดปะต่อว่าการโจมตีหนึ่งครั้งเดินทางผ่านอะไรมาบ้าง
- MDR (เช่าทีมมืออาชีพ): ย่อจาก Managed Detection & Response — สำหรับบริษัทที่ไม่มีทีม SOC ของตัวเอง (ซึ่งคือบริษัทส่วนใหญ่ในโลก) MDR คือการ “เช่า” SOC ของคนอื่น — บริษัทภายนอกที่เฝ้าระวังให้ตลอด 24 ชั่วโมง เหมือนจ้างบริษัทรักษาความปลอดภัยมาเฝ้าตึกแทนการตั้งทีมยามเอง
ความปลอดภัยไซเบอร์มีสองครึ่ง · Protection (ป้องกัน) = กันไม่ให้เข้า (ไฟร์วอลล์, แอนตี้ไวรัส) · Detection & Response (ตรวจจับ-ตอบโต้) = สมมติว่าเข้ามาแล้ว แล้วรีบหาให้เจอและไล่ออก node นี้คือครึ่งหลัง — และตัวเลขสำคัญที่ทุกคนวัดกันคือ “dwell time” คือเวลาที่ผู้บุกรุกซ่อนอยู่ในระบบก่อนถูกจับได้ ยิ่งสั้นยิ่งดี
ในแผนผังเมกะเทรนด์ node นี้เป็นสาขาย่อยของ Cybersecurity & Digital Trust และอยู่ใน “ชั้นแพลตฟอร์ม” — ไม่ใช่ตัวกำแพง แต่เป็น ระบบที่นั่งอยู่เหนือทุกอย่างเพื่อคอยดูว่าเกิดอะไรขึ้นบ้าง ถ้า Endpoint & Network Security คือ “ยามหน้าประตู” SOC ก็คือ “ห้องกล้องวงจรปิดส่วนกลาง” ที่เห็นทุกประตูพร้อมกัน
02ทำไมถึงสำคัญ — จับสิ่งที่หลุดเข้ามา
เหตุผลแรกคือตรรกะง่ายๆ ที่เถียงไม่ได้: การโจมตีที่ร้ายแรงที่สุด ไม่ใช่อันที่ถูกกันไว้ — แต่คืออันที่หลุดเข้ามาแล้วไม่มีใครเห็นเป็นเดือนๆ แรนซัมแวร์ที่ล็อกทั้งโรงพยาบาล หรือข้อมูลลูกค้าหลายล้านรายที่รั่ว มักเริ่มจากช่องเล็กๆ ที่กำแพงพลาด แล้วค่อยๆ คืบคลานในระบบเงียบๆ จนสายเกินแก้ งานของ SOC คือย่นช่วง “เงียบๆ” นั้นให้สั้นที่สุด
เหตุผลที่สองคือเรื่องเงิน — และมันเป็นตลาดที่ใหญ่กว่าที่คนทั่วไปคิดมาก เฉพาะ SIEM (หัวใจของ SOC) อย่างเดียวก็มีมูลค่าราว $10,000–11,000 ล้านในปี 2025 และคาดว่าจะโตเป็นราว $19,000 ล้านในปี 2030 (โตเฉลี่ยราว 12% ต่อปี) ส่วนตลาด MDR (SOC แบบเช่าบริการ) ที่เล็กกว่าแต่โตแรงกว่า อยู่ที่ราว $4,000 ล้านในปี 2025 และพุ่งด้วยอัตราราว 20% ต่อปี — สะท้อนว่าบริษัทจำนวนมหาศาลเลือก “เช่าทีม” มากกว่าสร้างเอง
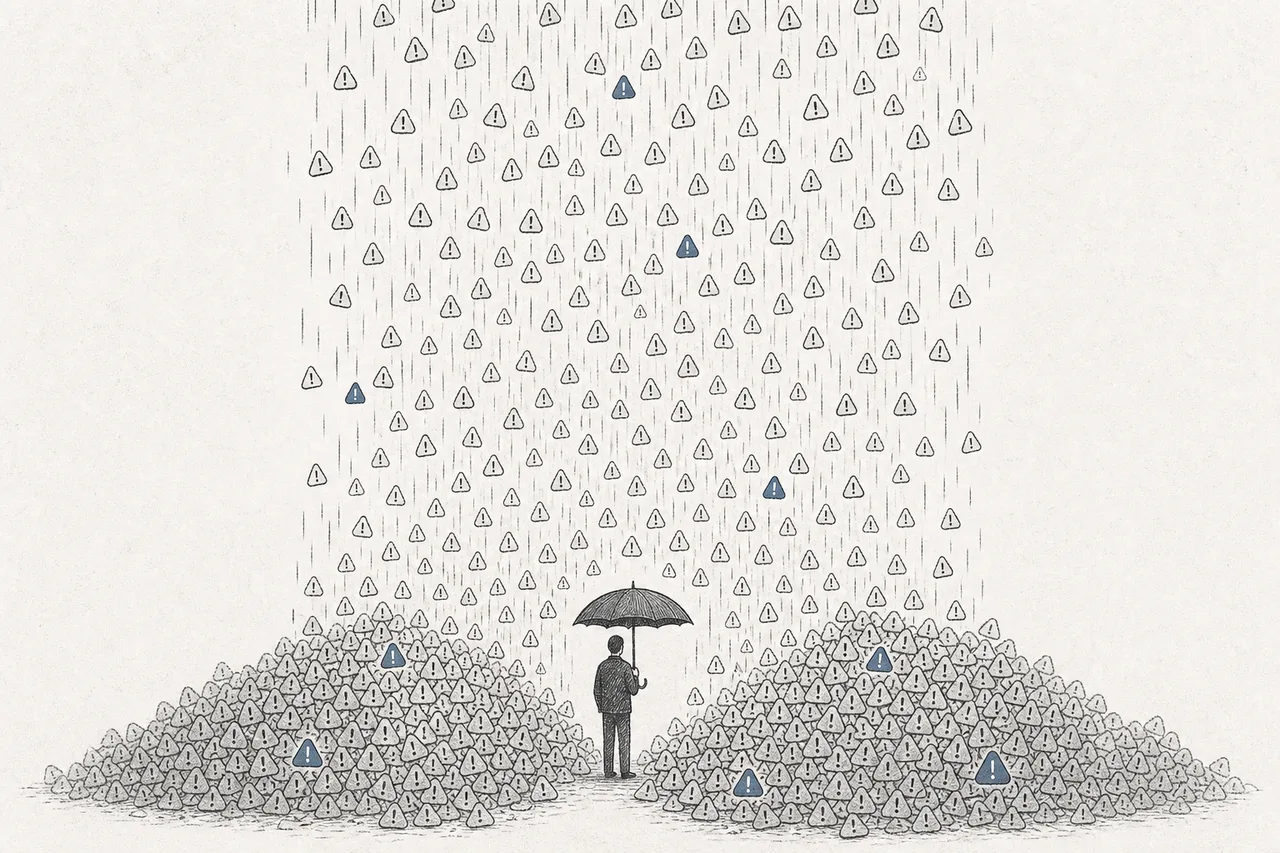
แต่เหตุผลที่สามคือสิ่งที่ทำให้ node นี้ “สำคัญและเจ็บปวด” พร้อมกัน นั่นคือ คนไม่พอ และของให้ดูมากเกินไป ทั่วโลกขาดแคลนผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์ราว 4 ล้านคน (จากการสำรวจของ ISC2) ขณะที่ปริมาณสัญญาณเตือนที่ต้องดูกลับท่วมท้น องค์กรทั่วไปได้รับสัญญาณเตือนเฉลี่ย ~3,000 รายการต่อวัน แต่กว่า 60% ไม่เคยถูกแตะ เพราะคนดูไม่ทัน
พูดง่ายๆ คือ ปัญหาใหญ่ที่สุดของ SOC ยุคนี้ไม่ใช่ “มองไม่เห็น” แต่คือ “เห็นมากเกินไปจนหาของจริงไม่เจอ” — และนั่นคือสาเหตุที่ทุกบทสนทนาเรื่อง SOC ในปี 2025–2026 วนกลับมาที่เรื่องเดียว: AI จะช่วยกรองกองสัญญาณนี้ได้ไหม
03มันทำงานยังไง (สายพานของ SOC)
วิธีที่ดีที่สุดในการเข้าใจ SOC คือมองมันเป็น “สายพานการผลิต” ที่เปลี่ยนข้อมูลดิบมหาศาลให้กลายเป็นการตัดสินใจ ข้อมูลดิบเข้าทางหนึ่ง การลงมือป้องกันออกอีกทาง และระหว่างทางมีสี่สถานี — ตรงกับสี่ตัวย่อพอดี
- เก็บ (SIEM): บันทึกจากทุกที่ — เครื่องพนักงานหลายพันเครื่อง, เซิร์ฟเวอร์, คลาวด์, อีเมล — ไหลเข้ามากองรวมที่ SIEM ซึ่งทำหน้าที่เป็น “สมุดบันทึกกลาง” ที่ค้นหาได้
- ต่อจิ๊กซอว์ (XDR): ลำพังบันทึกแยกชิ้นมองไม่เห็นภาพ XDR เชื่อมเบาะแสข้ามจุด — “อีเมลน่าสงสัยที่เครื่อง A → ตามด้วยการล็อกอินแปลกๆ ที่คลาวด์ → ตามด้วยการคัดลอกไฟล์ที่เซิร์ฟเวอร์ B” — แล้วบอกว่า “นี่คือการโจมตีเดียวกัน ไม่ใช่สามเรื่องแยกกัน”
- ตอบโต้ (SOAR): เมื่อยืนยันว่าเป็นภัยจริง SOAR รัน playbook อัตโนมัติทันที — ตัดเครื่องที่ติดออกจากเครือข่าย, รีเซ็ตรหัสผ่าน, เปิดตั๋วงาน — ภายในวินาที ไม่ใช่ชั่วโมง
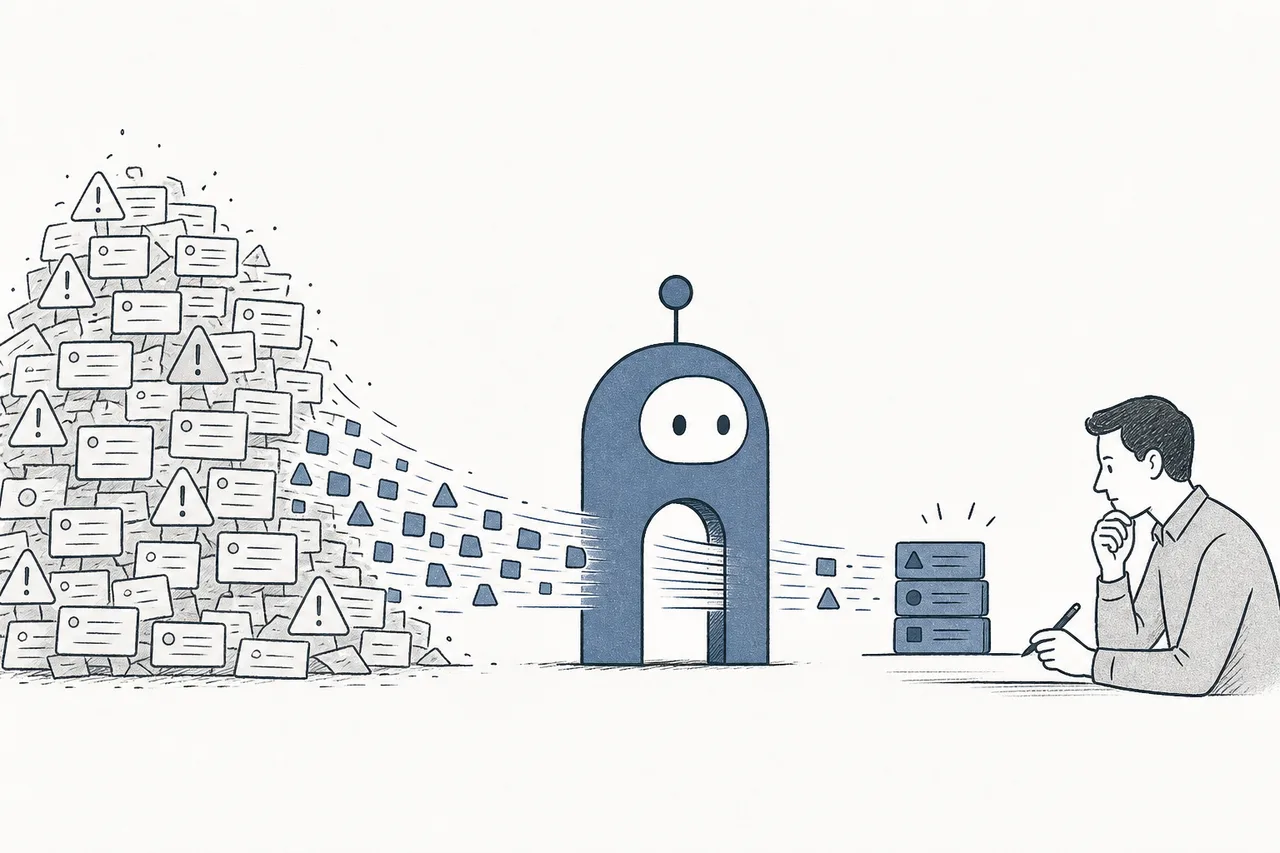
แต่ระหว่าง “เก็บ” กับ “ตอบโต้” มีคอขวดตัวจริง: คน สัญญาณเตือนหลายพันต่อวันต้องมีคนคัดว่าอันไหนจริงอันไหนหลอก นี่คือจุดที่ AI เข้ามายืน — ทำหน้าที่ “นักวิเคราะห์ด่านแรก” คัดกองสัญญาณให้เหลือไม่กี่ชิ้นที่คนจริงต้องตัดสินใจ ส่วน MDR คือการยกทั้งสายพานนี้ไปไว้ที่บริษัทภายนอกที่มีทีมผู้เชี่ยวชาญดูแลให้
04ปัญหาที่แพงที่สุด: ข้อมูลล้น & บิลระเบิด
ถ้าจะเข้าใจ node นี้แค่เรื่องเดียว ให้เข้าใจเรื่องนี้: SIEM ส่วนใหญ่คิดเงินตาม “ปริมาณข้อมูลที่ดูดเข้ามา” (ต่อกิกะไบต์) ฟังดูสมเหตุสมผล — จนกระทั่งคุณนึกออกว่าโลกดิจิทัลสมัยใหม่ผลิตบันทึกออกมามากมายมหาศาลแค่ไหน ทุกการคลิก ทุกการล็อกอิน ทุกแพ็กเก็ตเครือข่าย กลายเป็นข้อมูลที่ต้องดูดเข้า SIEM และคิดเงิน
ตัวเลขจริงทำให้เห็นภาพ — Splunk ผู้นำ SIEM ดั้งเดิม คิดราว $1,000–3,500 ต่อกิกะไบต์ต่อปี สำหรับองค์กรที่ดูด 5 เทระไบต์ต่อวัน (ไม่ใช่ขนาดที่ใหญ่เกินจริงสำหรับองค์กรใหญ่) ค่าดูดข้อมูลอย่างเดียวอาจตกราว $3.6–7.3 ล้านต่อปี — ยังไม่รวมค่าโครงสร้างพื้นฐานและค่าคน ที่บวกเพิ่มอีก 30–50%
ปัญหานี้สร้างความตึงเครียดที่ขัดแย้งในตัวเอง: ยิ่งอยากปลอดภัย ยิ่งต้องเก็บข้อมูลเยอะ — แต่ยิ่งเก็บเยอะ บิลยิ่งระเบิด ทีมความปลอดภัยจึงถูกบีบให้ตัดสินใจที่อันตราย เช่น “ไม่ต้องเก็บ log ตัวนี้แล้วกัน เปลือง” ซึ่งบางทีตัวที่ตัดทิ้งกลับเป็นเบาะแสสำคัญของการโจมตีครั้งหน้า
SIEM รุ่นเก่าต้องจัดทำดัชนี (index) ข้อมูลทุกชิ้นล่วงหน้า ซึ่งแพงและช้า · Next-Gen SIEM (เช่นของ CrowdStrike ที่ใช้เอนจิน LogScale) ใช้แนวคิด “ดูดก่อน ค้นทีหลัง” (index-free) ทำให้เก็บข้อมูลได้มากขึ้นในราคาถูกลงและค้นเร็วขึ้นมาก จุดนี้คือสนามรบใหม่ — ผู้ท้าชิงโจมตีจุดอ่อนที่แพงที่สุดของเจ้าตลาดเดิมโดยตรง
นี่คือเหตุผลที่ดีลใหญ่ที่สุดในประวัติศาสตร์ของ Cisco — การ ซื้อ Splunk ด้วยมูลค่า $28,000 ล้าน (ปิดดีลมีนาคม 2024) — ถึงสะเทือนวงการขนาดนั้น มันไม่ใช่แค่การซื้อบริษัท แต่คือการเดิมพันว่า “ใครคุมข้อมูลของ SOC ได้ ก็คุมหัวใจของความปลอดภัยทั้งหมด” และในเวลาเดียวกัน คู่แข่งหน้าใหม่ก็เข้ามาแย่งจากอีกทาง: คิดเงินถูกลง เก็บได้นานขึ้น
05มันเชื่อมกับอะไรในระบบนิเวศ
SOC เป็น “สมองส่วนกลาง” ของความปลอดภัย มันจึงต้องรับข้อมูลจากทุกชั้นและเชื่อมกับเทรนด์อื่นแน่นหนา:
- กินข้อมูลจาก Endpoint & Network Security: ยามหน้าด่าน (เครื่องปลายทาง, เครือข่าย) คือ “เซ็นเซอร์” ที่ป้อนสัญญาณให้ SOC — นี่คือเหตุผลที่ CrowdStrike ซึ่งเริ่มจากการปกป้องเครื่องปลายทาง ขยับมาทำ SIEM ได้ง่าย เพราะมีข้อมูลอยู่ในมือแล้ว
- คาบเกี่ยวกับ Observability & DevOps ที่ “ข้อมูล log ชุดเดียวกัน”: log ที่ทีมวิศวกรใช้หา “ระบบช้าตรงไหน” กับ log ที่ทีมความปลอดภัยใช้หา “มีใครบุกรุกไหม” มักเป็นชุดเดียวกัน — นี่คือเหตุผลที่ Cisco ซื้อ Splunk แล้วทำให้สองโลกนี้ค่อยๆ หลอมรวม
- ต้องรับมือ AI Security & Agent Guardrails: เมื่อองค์กรเริ่มใช้ AI agent ทำงานจริง SOC ก็มี “พื้นผิวใหม่” ที่ต้องเฝ้า — AI ที่ถูกหลอก, ถูกแฮก, หรือทำงานนอกลู่ กลายเป็นภัยที่ SOC ต้องจับ
- ขับเคลื่อนด้วย AI และ Agentic AI: AI ไม่ใช่แค่สิ่งที่ต้องเฝ้า แต่กำลังกลายเป็น “เครื่องมือในมือ SOC” เอง — เป็นนักวิเคราะห์ด่านแรกที่คัดสัญญาณแทนคน (เรื่องนี้คือหัวใจของบทถัดไป)
พูดอีกแบบคือ ทุกครั้งที่โลกเพิ่มสิ่งใหม่ให้ต้องปกป้อง — คลาวด์, อุปกรณ์ IoT, AI agent, ระบบการเงินดิจิทัล — SOC ก็มี “ของให้เฝ้า” มากขึ้นตาม มันจึงเป็นเทรนด์ที่ โตตามความซับซ้อนของโลกดิจิทัลทั้งใบ ยิ่งเราพึ่งซอฟต์แวร์มากเท่าไหร่ ห้องควบคุมที่คอยจับสิ่งที่หลุดเข้ามาก็ยิ่งขาดไม่ได้
06ตอนนี้ไปถึงไหนแล้ว + ผู้เล่น
ภาพปี 2025–2026 ของ SOC มีสองกระแสใหญ่ที่ปะทะกันอยู่
กระแสแรกคือ “สงครามแพลตฟอร์ม” (consolidation) เมื่อก่อนองค์กรหนึ่งใช้เครื่องมือความปลอดภัยกระจัดกระจายเป็นสิบๆ ยี่ห้อ แต่ตอนนี้ทุกคนอยากตัดให้เหลือ แพลตฟอร์มเดียว ที่ทำได้ทั้ง SIEM + XDR + SOAR ในที่เดียว ผลคือยักษ์ใหญ่แห่กันเข้ามายึดพื้นที่นี้: Cisco ซื้อ Splunk ($28,000 ล้าน), Microsoft ดัน Sentinel (SIEM บนคลาวด์) ขึ้นเป็นผู้นำ, ส่วน CrowdStrike และ Palo Alto ที่เริ่มจากการปกป้องเครื่องปลายทาง ก็บุกเข้ามาทำ SIEM รุ่นใหม่จากอีกทาง
กระแสที่สองคือ การปะทะกันของ “วิธีคิดราคา” เจ้าตลาดเดิมอย่าง Splunk คิดเงินตามปริมาณข้อมูล (แพงเมื่อโต) ส่วนผู้ท้าชิงอย่าง CrowdStrike ชู Next-Gen SIEM ที่ “ดูดก่อน ค้นทีหลัง” ราคาถูกกว่ามากและค้นเร็วกว่าหลายเท่า ตัวเลขเล่าเรื่องได้ชัด: Next-Gen SIEM ของ CrowdStrike เพียงตัวเดียวก็ทำรายได้ประจำ (ARR) ทะลุ $585 ล้าน แล้ว — โตจากศูนย์ในไม่กี่ปี
กระแสที่สามที่เงียบแต่ใหญ่คือ MDR — การ “เช่า SOC” บริษัทส่วนใหญ่ในโลกไม่มีปัญญาตั้งทีมเฝ้าระวัง 24 ชั่วโมงเอง (ขาดทั้งคนและงบ) จึงหันไปจ้างผู้เชี่ยวชาญภายนอก ตลาดนี้โตด้วยอัตราราว 20% ต่อปี และผู้นำอย่าง Arctic Wolf (บริษัทเอกชน) ทำรายได้ราว $541 ล้าน โตราว 23% — สะท้อนว่า “ความเชี่ยวชาญแบบเช่าได้” คือสินค้าที่ตลาดต้องการมหาศาล
07อนาคต: SOC ที่ขับเคลื่อนด้วย AI
อนาคตของ node นี้มีคำเดียวที่ครอบงำทุกบทสนทนา: AI และเหตุผลกลับมาที่ปัญหาเดิม — คนล้นงาน สัญญาณท่วม ของจริงหายในกอง
คำที่ร้อนแรงที่สุดในปี 2025–2026 คือ “agentic SOC” — แนวคิดที่ให้ AI agent ทำหน้าที่ “นักวิเคราะห์ด่านแรก (Tier-1)” แทนคน คือรับสัญญาณเตือน, ดึงบริบทจากทั่วทั้งระบบ, ปะติดปะต่อ, ลงความเห็นว่าจริงหรือหลอก — แล้วส่งต่อเฉพาะเรื่องที่ต้องใช้วิจารณญาณคนจริงๆ ผู้ผลิตหลายเจ้าเคลมว่า AI ทำงานคัดกรองด่านแรกได้ถึง ~90% ซึ่งตรงเป้าพอดี เพราะ Tier-1 คืองานซ้ำซากที่คนเบื่อและลาออกมากที่สุด
แต่ตรงนี้ต้องระวัง — แม้กระแสจะแรง ความจริงคือมันยัง เพิ่งเริ่ม ตามรายงานของ Gartner ปี 2025 “AI SOC agent” ยังเป็นเทคโนโลยีระยะแรกสุด มีการใช้งานจริงเพียงราว 1–5% ของตลาดเป้าหมายเท่านั้น ระยะห่างระหว่าง “สิ่งที่ขายในสไลด์” กับ “สิ่งที่ทำงานจริงในองค์กร” ยังกว้างพอควร
ทิศทางที่สองคือ การรวมศูนย์ต่อไปไม่หยุด ลูกค้าจะยิ่งกดดันให้เกิดแพลตฟอร์มเดียวที่ทำทุกอย่าง และดีลควบรวมระดับหมื่นล้านจะยังมีอีก — คำถามใหญ่คือสุดท้ายจะเหลือผู้เล่นใหญ่กี่ราย และยักษ์คลาวด์ (Microsoft) จะกลืนตลาดด้วย “SIEM ที่แถมมากับคลาวด์อยู่แล้ว” มากแค่ไหน
08ความท้าทายและความเสี่ยง
SOC เป็นเทรนด์ที่ “จำเป็นแน่นอน” แต่เส้นทางข้างหน้าเต็มไปด้วยกับดักที่นักลงทุนและผู้ใช้ต้องเข้าใจ
ความเสี่ยงข้อแรกคือ “บิลที่ระเบิดตามข้อมูล” โมเดลคิดเงินตามปริมาณข้อมูลเป็นทั้งเครื่องพิมพ์เงิน (รายได้โตเองเมื่อข้อมูลโต) และจุดอ่อน — พอองค์กรรัดเข็มขัด สิ่งแรกที่ถูกบี้คือ “ลดค่า SIEM” ความแพงนี้เปิดช่องให้ผู้ท้าชิงราคาถูกอย่าง Next-Gen SIEM เข้ามาแย่งลูกค้าเจ้าตลาดเดิมโดยตรง — เจ้าที่เคยได้เปรียบจากการ “ล็อกลูกค้า” อาจเสียมาร์จิ้นในเกมราคา
ความเสี่ยงข้อสองคือ “ความล้าจากสัญญาณเตือน” (alert fatigue) ที่แก้ยากกว่าที่คิด ปัญหาคนล้นงานไม่ได้หายไปง่ายๆ เพราะ ~70% ของนักวิเคราะห์ SOC รายงานภาวะหมดไฟ และคนรุ่นใหม่ลาออกเร็วมาก ถ้า AI แก้ปัญหานี้ได้จริงตามที่เคลม มันคือทองคำ — แต่ถ้าทำได้แค่ครึ่งเดียว ปัญหาขาดคนก็จะกดทับทั้งวงการต่อไป
ความเสี่ยงข้อสามคือ “AI-SOC ที่ขายเกินจริง” (hype) ทุกเจ้าติดป้าย “AI” และ “agentic” กันหมด แต่การใช้งานจริงยังอยู่แค่ 1–5% ของตลาด อันตรายคือองค์กรอาจไว้ใจ AI มากเกินไป — ปล่อยให้มันตัดสินใจตัดระบบหรือปิดบัญชีเอง แล้วถ้า AI พลาด (ทั้งจับผิดและปล่อยของจริงหลุด) ความเสียหายก็ตกที่องค์กร AI ในความปลอดภัยเป็นดาบสองคม: มันช่วยฝ่ายป้องกัน แต่ผู้โจมตีก็ใช้ AI สร้างการโจมตีที่แนบเนียนขึ้นเช่นกัน
ความเสี่ยงข้อสี่คือ การรวมศูนย์ที่กลืนผู้เล่นเล็ก เมื่อยักษ์ (Cisco, Microsoft, Palo Alto, CrowdStrike) แห่กันสร้างแพลตฟอร์มที่ทำทุกอย่าง ผู้เล่นเฉพาะทางรายเล็กก็เสี่ยงถูกบีบ — ไม่ถูกซื้อก็ถูกแย่งลูกค้า สำหรับนักลงทุน คำถามคือ “ใครจะเป็นแพลตฟอร์มที่ลูกค้าเลือกเสียบทุกอย่างเข้าไป” เพราะคนนั้นคือผู้ได้คูเมืองที่ลึกที่สุด
สรุปสั้นๆ: ทุกบริษัทบนโลกถูกทดสอบความปลอดภัยทุกวัน และความจริงที่โหดร้ายคือสุดท้ายก็มีบางอย่างหลุดเข้ามาเสมอ Security Operations คืออุตสาหกรรมเงียบๆ ที่ทำหน้าที่ “เห็นให้เร็ว แก้ให้ทัน” แทนเรา มันไม่หวือหวาเท่า AI หรือชิป แต่ตราบใดที่โลกยังพึ่งซอฟต์แวร์มากขึ้นเรื่อยๆ — และผู้โจมตีก็ฉลาดขึ้นเรื่อยๆ — ห้องควบคุมห้องนี้ก็จะยิ่งขาดไม่ได้