Megatrend · Cybersecurity & Digital Trust
ด่านหน้าของสงครามไซเบอร์ อยู่ที่แล็ปท็อปและสายเน็ตของคุณ
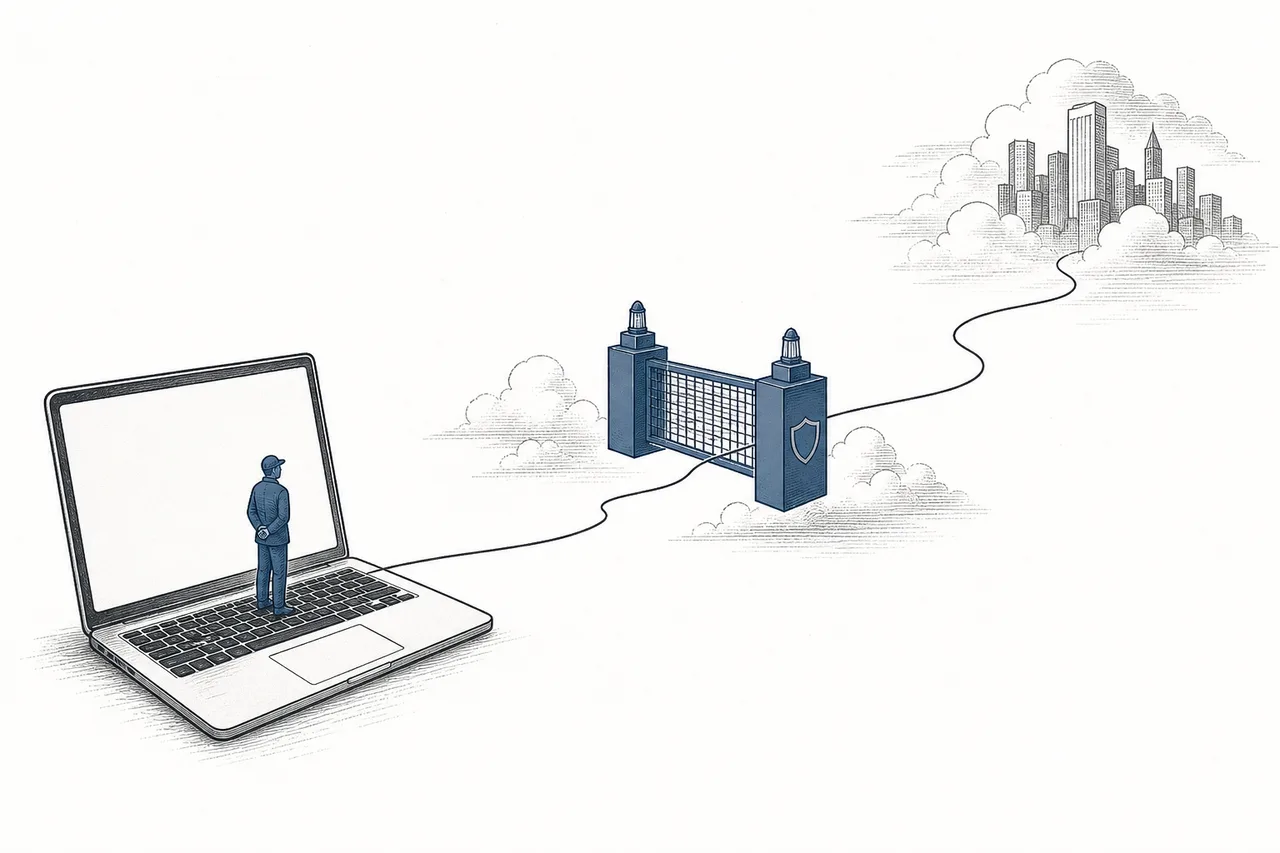
ทุกการโจมตีไซเบอร์ต้องผ่านสองประตูเสมอ — “เครื่อง” (แล็ปท็อป เซิร์ฟเวอร์ มือถือ) และ “สาย” (การเชื่อมต่อระหว่างเครื่องกับโลกภายนอก) node นี้คือชั้นที่ลงมือ หยุด การโจมตีจริงๆ ตรงสองจุดนั้น และในรอบ 5 ปีที่ผ่านมา มันถูกพลิกโฉมจากโปรแกรมแอนติไวรัสใบ้ๆ ไปเป็น AI ที่เฝ้าดูพฤติกรรมทุกวินาที และจากกล่องไฟร์วอลล์ในตึก ไปเป็นความปลอดภัยที่ส่งมาจากคลาวด์ถึงทุกที่ที่คุณทำงาน
01มันคืออะไร (เครื่อง + สาย)
ลองนึกถึงการบุกเข้าออฟฟิศหนึ่งหลัง โจรมีอยู่สองทางเลือกเสมอ — งัด “ประตูห้องใดห้องหนึ่ง” (คือคอมพิวเตอร์เครื่องใดเครื่องหนึ่ง) หรือดักอยู่ที่ “ทางเดินและสายไฟ” ที่เชื่อมทุกห้องเข้าด้วยกัน (คือเครือข่าย) node นี้คือคนที่เฝ้าทั้งสองจุดนั้น และมันแบ่งเป็นสองแขนงที่จับคู่กันพอดี
- Endpoint (เครื่อง): การปกป้องอุปกรณ์ปลายทางทุกชิ้น — แล็ปท็อป เซิร์ฟเวอร์ มือถือ เครื่องในโรงงาน เครื่องมือสมัยใหม่เรียกว่า EDR/XDR มันคือ “เจ้าหน้าที่” ตัวจิ๋ว (agent) ที่ติดตั้งอยู่บนเครื่องทุกเครื่อง คอยเฝ้าดูพฤติกรรมและลงมือหยุดสิ่งผิดปกติทันที — นี่คือแขนง Endpoint Detection & Response (EDR/XDR)
- Network (สาย): การปกป้อง “เส้นทาง” ที่ข้อมูลวิ่งผ่าน เดิมคือ firewall (กำแพงไฟ) กล่องที่ตั้งอยู่หน้าประตูออฟฟิศ ตรวจทุกอย่างที่เข้า-ออก วันนี้มันย้ายขึ้นคลาวด์กลายเป็น SASE / zero-trust — นี่คือแขนง Network Security & SASE
นิยามของ node บอกชัดว่ามันคือ “ชั้นบังคับใช้ (enforcement layer)” — ไม่ใช่ชั้นที่แค่ “รู้ว่าใครเป็นใคร” (นั่นคือ Identity & Access) และไม่ใช่ชั้นที่ “สืบสวนเหตุการณ์” (นั่นคือ Security Operations) แต่เป็นชั้นที่ ลงมือหยุดการโจมตีจริงๆ ตรงจุดที่มันเกิด ทั้งบนเครื่องและบนสาย — เป็นสาขาย่อยภายใต้เมกะเทรนด์ Cybersecurity & Digital Trust
Endpoint = อุปกรณ์ปลายทางที่คนใช้งานจริง (เครื่องที่ต่อเน็ต) · Agent = โปรแกรมขนาดเล็กที่ฝังอยู่บนเครื่อง ทำหน้าที่เฝ้าและรายงานกลับศูนย์ · Firewall = “กำแพงไฟ” ที่กรองทราฟฟิกเข้า-ออกเครือข่ายตามกฎที่ตั้งไว้ ทั้งหมดนี้คือ “มือ” ที่ลงไปบังคับใช้นโยบายความปลอดภัยจริงๆ
02ทำไมถึงเป็นด่านหน้าที่สำคัญที่สุด
เหตุผลง่ายมาก: การโจมตีเกือบทุกครั้งจบลงที่ “เครื่อง” หรือวิ่งผ่าน “สาย” แฮกเกอร์อยากขโมยข้อมูลก็ต้องไปถึงเซิร์ฟเวอร์ อยากเรียกค่าไถ่ (ransomware) ก็ต้องรันโค้ดบนเครื่องของเหยื่อ อยากแอบส่งข้อมูลออกก็ต้องวิ่งผ่านเครือข่าย สองชั้นนี้จึงเป็น “ด่านสุดท้าย” ที่ถ้าจับได้ตรงนี้ การโจมตีก็จบ ถ้าหลุดตรงนี้ ความเสียหายก็เกิด
และนี่คือตลาดที่ใหญ่และโตเร็วทั้งสองขา ฝั่ง endpoint มีมูลค่าราว $27,000–28,000 ล้านในปี 2025 และจะโตไปราว $38,000 ล้านในปี 2030 โดยหัวใจการเติบโตคือ EDR ที่โตปีละเกือบ 25% (จาก ~$5,000 ล้านเป็น ~$15,000 ล้านในปี 2030) ส่วนฝั่ง network ที่ย้ายขึ้นคลาวด์ (SASE) ยิ่งร้อนแรงกว่า — Gartner ประเมินว่าจาก ~$15,000 ล้านในปี 2025 จะพุ่งเป็น ~$28,500 ล้านในปี 2028 โตเฉลี่ยปีละ ~26%
แต่ตัวเลขที่เล่าเรื่องได้ดีที่สุดคือ การเปลี่ยนเครื่องมือ ภายในตลาด endpoint เอง ของเก่า (แอนติไวรัสแบบ signature) โตช้าหรือหดตัว ส่วนของใหม่ (EDR/XDR ที่ใช้ AI) โตปีละ ~25% — แปลว่าเงินกำลังไหลจาก “แอนติไวรัสใบ้ๆ” ไปสู่ “AI ที่เฝ้าพฤติกรรม” อย่างรวดเร็ว นี่คือหัวใจของเรื่องราวทั้งบท
ฝั่ง endpoint เองก็มีจุดพลิกของมัน — การโจมตียุคใหม่ราว 79% ใช้วิธี “living off the land” คือใช้เครื่องมือที่มากับระบบปฏิบัติการอยู่แล้ว ไม่ทิ้งไฟล์มัลแวร์ให้แอนติไวรัสเดิมสแกนเจอ ทำให้ EDR/XDR ที่ดู “พฤติกรรม” แทน “หน้าตาไฟล์” เปลี่ยนจากของเสริมเป็นของจำเป็น
03มันทำงานยังไง — EDR บนเครื่อง + SASE บนสาย
วิธีที่ง่ายที่สุดในการเข้าใจ node นี้คือดู “สองการปฏิวัติ” ที่เกิดขึ้นพร้อมกัน — อันหนึ่งบนเครื่อง อีกอันบนสาย
การปฏิวัติที่ 1: จากแอนติไวรัส สู่ EDR/XDR
แอนติไวรัสแบบเก่าทำงานเหมือน “บัญชีคนร้ายที่มีรูปถ่าย” — มันมีลายเซ็น (signature) ของไวรัสที่รู้จักอยู่แล้ว ถ้าเจอไฟล์ตรงกับรูปในบัญชีก็บล็อก ปัญหาคือมัลแวร์ใหม่ที่ไม่เคยมีในบัญชี มันมองไม่เห็นเลย
EDR (Endpoint Detection & Response) เปลี่ยนวิธีคิดทั้งหมด แทนที่จะดู “หน้าตา” มันดู “พฤติกรรม” — agent ตัวจิ๋วบนเครื่องเฝ้าดูทุกการกระทำ: โปรแกรมไหนพยายามเข้ารหัสไฟล์ทั้งเครื่องอย่างรวดเร็ว? มีกระบวนการแปลกๆ พยายามขโมยรหัสผ่านจากหน่วยความจำไหม? พอเห็นรูปแบบที่น่าสงสัย มันไม่ได้แค่เตือน แต่ ลงมือหยุด ทันที (ตัด process, กักเครื่องออกจากเครือข่าย) — นั่นคือคำว่า “Response” ส่วน XDR คือการขยายสายตาออกไปนอกเครื่อง ให้เห็นสัญญาณจากอีเมล คลาวด์ และเครือข่ายพร้อมกัน แล้วต่อจิ๊กซอว์เป็นภาพเดียว
การปฏิวัติที่ 2: จาก firewall ในตึก สู่ SASE บนคลาวด์
สมัยก่อนความปลอดภัยเครือข่ายเป็นเหมือน “ปราสาทกับคูเมือง” — ทุกคนทำงานในตึก ข้อมูลทุกอย่างวิ่งผ่านกล่อง firewall ที่ประตูเดียว ใครอยู่ในกำแพงถือว่า “ไว้ใจได้” แต่พอโลกเปลี่ยน — คนทำงานจากบ้าน จากคาเฟ่ จากมือถือ และแอปย้ายขึ้นคลาวด์หมด — “ปราสาท” ก็ไม่มีกำแพงให้ป้องอีกต่อไป การบังคับให้พนักงานที่บ้าน “วิ่งกลับเข้าตึก” เพื่อผ่าน firewall ก่อนค่อยออกไปคลาวด์ มันทั้งช้าและไร้เหตุผล
SASE (Secure Access Service Edge) แก้ด้วยการ ย้ายด่านตรวจขึ้นไปอยู่บนคลาวด์ กระจายอยู่ใกล้ผู้ใช้ทุกคนทั่วโลก ไม่ว่าคุณอยู่ที่ไหน การเชื่อมต่อจะวิ่งผ่านด่านตรวจที่ใกล้ที่สุดก่อนเสมอ คู่กับหลักคิด zero-trust — “ไม่ไว้ใจใครโดยอัตโนมัติ ตรวจทุกครั้ง” ไม่ว่าจะอยู่ในหรือนอกกำแพง
SASE = การรวม “ความปลอดภัย” กับ “เครือข่าย” ส่งจากคลาวด์ที่ขอบ (edge) ใกล้ผู้ใช้ · SSE = ส่วน “ความปลอดภัย” ล้วนๆ ของ SASE (ตัดส่วนเครือข่ายอย่าง SD-WAN ออก) · Zero Trust = “ไม่เชื่อใครโดยปริยาย” แม้แต่คนในองค์กร — ต้องพิสูจน์ตัวตนและสิทธิ์ทุกครั้งที่จะเข้าถึงทรัพยากร นี่คือจุดที่ Network Security มาบรรจบกับ Identity & Access
04มันอยู่ตรงไหนในระบบนิเวศไซเบอร์
node นี้คือ “มือที่ลงไปหยุด” ในเมกะเทรนด์ Cybersecurity & Digital Trust แต่มันทำงานคนเดียวไม่ได้ ต้องประสานกับพี่น้องในตระกูลเดียวกัน:
- คู่กับ Identity & Access: zero-trust จะทำงานได้ ต้อง “รู้ก่อน” ว่าใครเป็นใคร — Identity บอกว่า “คุณคือใคร มีสิทธิ์อะไร” แล้ว Network Security เป็นคนบังคับใช้สิทธิ์นั้นตรงทางเข้า
- ป้อนข้อมูลให้ Security Operations (SOC): EDR/XDR คือ “เซ็นเซอร์” ที่ส่งสัญญาณดิบจากทุกเครื่องเข้าศูนย์ SOC ที่ทำหน้าที่สืบสวนและประสานภาพรวม — endpoint คือตา หู และมือ ส่วน SOC คือสมอง
- ทับซ้อนกับ Cloud & Workload Security: เมื่อ “เครื่อง” กลายเป็นเซิร์ฟเวอร์เสมือนและคอนเทนเนอร์บนคลาวด์ เส้นแบ่งระหว่าง endpoint กับ cloud security ก็เลือนลง — XDR สมัยใหม่จึงกินพื้นที่นี้ด้วย
- นั่งบนโครงข่ายเดียวกับ Edge & CDN: SASE ส่งความปลอดภัยจาก “ขอบ” ของอินเทอร์เน็ต — โครงข่าย edge เดียวกับที่ใช้ส่งเว็บและวิดีโอเร็วๆ ก็ถูกใช้ตั้งด่านตรวจความปลอดภัยใกล้ผู้ใช้ (นี่คือเหตุผลที่ Cloudflare และ Akamai เล่นได้ทั้งสองเกม)
และมันโยงข้ามไปนอกหมวดไซเบอร์ด้วย — AI เป็นทั้งอาวุธของฝ่ายรับ (AI เฝ้าพฤติกรรม) และของฝ่ายรุก (แฮกเกอร์ใช้ AI สร้างมัลแวร์) ส่วนความปลอดภัยทั้งหมดยัง วางใจ บนการเข้ารหัส ซึ่งกำลังถูกท้าทายโดย Quantum Computing ในอนาคต
05ตอนนี้ไปถึงไหนแล้ว + ผู้เล่น (2025–2026)
ปี 2025 คือปีที่ภาพ “ใครครองอะไร” ชัดขึ้นมาก ผู้นำฝั่ง endpoint คือ CrowdStrike — agent “Falcon” ของมันทำ ARR (รายได้ประจำต่อปี) แตะ ~$5,300 ล้าน (โต ~24%) ในปีงบล่าสุด และบริษัทประกาศเป้าหมายชัดเจนว่าจะไปให้ถึง ARR $10,000 ล้าน
ฝั่ง network/platform ตัวใหญ่คือ Palo Alto Networks — รายได้ปีงบ 2025 อยู่ที่ $9,220 ล้าน และส่วนที่บริษัทเน้นย้ำคือ “NGS ARR” (รายได้ประจำจากของรุ่นใหม่) ที่โตเป็น $5,580 ล้าน (+32%) — สะท้อนยุทธศาสตร์ “platformization” ที่ดันลูกค้าให้ซื้อทั้งสแต็กจากเจ้าเดียว ส่วน Zscaler ผู้บุกเบิก zero-trust/SSE ทำ ARR ทะลุ $3,000 ล้าน เป็นครั้งแรกในปีงบ 2025 และยังโตปีละกว่า 25%
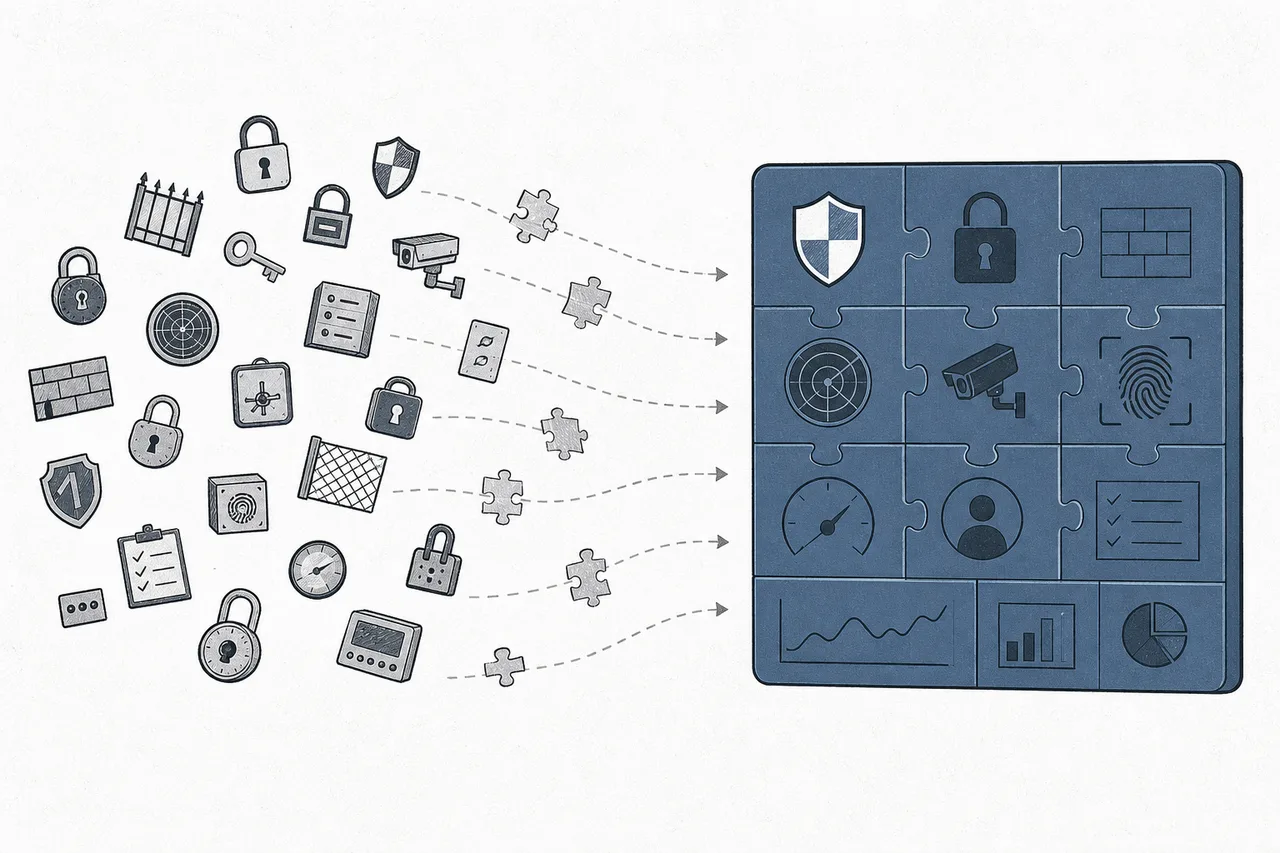
เรื่องที่ตื่นเต้นที่สุดในมุมการเงินคือ ARR ที่ยังโตแรง ของ CrowdStrike และการที่ Palo Alto ดัน NGS ARR ทะลุ $5,500 ล้าน — ทั้งคู่สะท้อนเทรนด์เดียวกัน: ลูกค้ากำลัง ควบรวมเครื่องมือ มาไว้กับเจ้าใดเจ้าหนึ่ง แทนที่จะซื้อกระจัดกระจาย
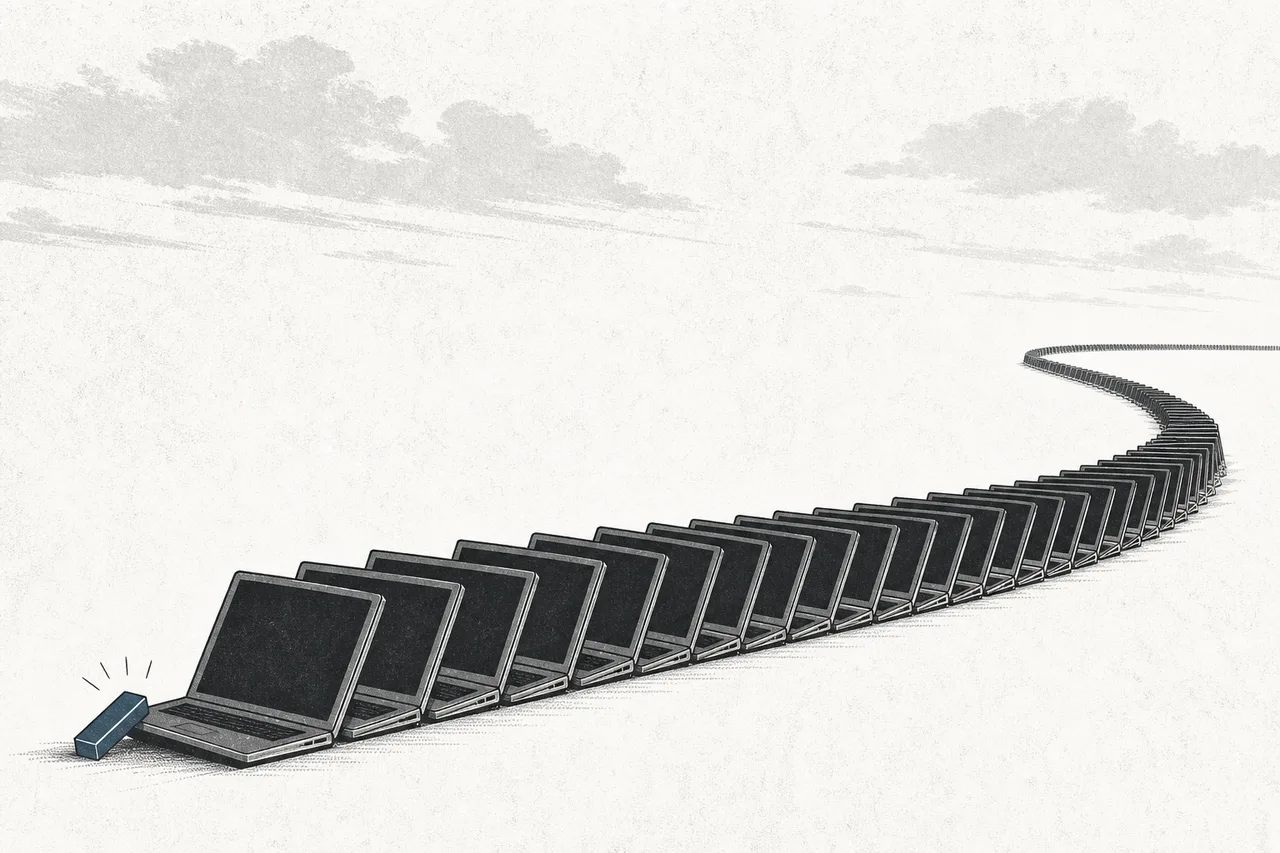
แต่เรื่องที่ดังที่สุดของ node นี้ในรอบหลายปี ไม่ใช่เรื่องรายได้ — มันคือ เหตุการณ์เมื่อ 19 กรกฎาคม 2024 เมื่อ CrowdStrike ปล่อยอัปเดตที่มีบั๊กเพียงไฟล์เดียว ทำให้เครื่อง Windows ทั่วโลกราว 8.5 ล้านเครื่อง จอฟ้า (Blue Screen of Death) พร้อมกัน — สายการบิน โรงพยาบาล ธนาคาร และสายด่วนฉุกเฉินล่มเป็นวงกว้าง บริษัทประกันประเมินความเสียหายเฉพาะกับบริษัทใน Fortune 500 ราว $5,400 ล้าน และที่เจ็บคือ — มันไม่ใช่การถูกแฮก แต่เป็น “ฝ่ายป้องกัน” ที่ล้มเอง (เจาะลึกเหตุการณ์นี้ใน EDR/XDR)
นอกจากนี้ยังมียักษ์ใหญ่ที่ “เล่นข้าง” อย่าง Microsoft (Defender แถมมากับ Windows/365 จนกลายเป็นคู่แข่งใหญ่ของทุกคน) และ Cisco (ซื้อ Splunk เข้ามาเสริมฝั่ง SOC) — สะท้อนว่าสนามนี้ไม่ได้แข่งกันเฉพาะบริษัทไซเบอร์เพียวๆ แต่ยักษ์แพลตฟอร์มก็กระโดดเข้ามาแย่งด้วย
06อนาคต: รวมร่างเป็นแพลตฟอร์ม + AI ใน SOC
ทิศทางที่ใหญ่ที่สุดของ node นี้คือคำเดียว: “ควบรวม (consolidation)” หลายปีที่ผ่านมาองค์กรซื้อเครื่องมือความปลอดภัยมาเป็นสิบๆ ยี่ห้อ — endpoint เจ้าหนึ่ง firewall อีกเจ้า อีเมลอีกเจ้า — จนปวดหัวเรื่องการดูแลและช่องโหว่ตรงรอยต่อ Gartner ประเมินว่าภายในปี 2025 องค์กรราว 70% จะลดจำนวนผู้ขายที่ดูแลความปลอดภัยลงเหลือไม่เกิน 3 ราย นี่คือเหตุผลที่ Palo Alto, CrowdStrike และ Fortinet ต่างเร่งสร้าง “แพลตฟอร์ม” ที่ขายทั้งสแต็ก — ใครรวมเครื่องมือได้ครบและทำงานด้วยกันลื่นที่สุด ก็ยึดงบความปลอดภัยทั้งก้อนของลูกค้าได้
ทิศทางที่สองคือ AI เข้าไปอยู่ในห้อง SOC ปริมาณสัญญาณเตือนภัยจาก endpoint/network มากเกินกว่าคนจะไล่ดูทัน “AI SOC agents” จึงเข้ามาช่วยคัดกรอง สืบสวนเบื้องต้น และสั่งกักภัยอัตโนมัติ — จากสำรวจของ Gartner ปี 2025 มีผู้นำไซเบอร์ราว 42% ที่กำลังทดลองหรือใช้ AI agents เพื่อตรวจจับและตอบสนองภัยแล้ว และอีก ~46% วางแผนจะใช้ในปีถัดไป งานของ EDR/XDR กำลังเปลี่ยนจาก “ส่งสัญญาณให้คนดู” เป็น “ให้ AI ตัดสินใจเองในระดับหนึ่ง”
ทิศทางที่สามคือ การหลอมรวม endpoint กับ network เข้าด้วยกัน เมื่อ XDR มองเห็นทั้งเครื่องและสายในภาพเดียว และ SASE ส่งความปลอดภัยจากคลาวด์ เส้นแบ่งระหว่าง “ป้องกันเครื่อง” กับ “ป้องกันสาย” ก็จะจางลงเรื่อยๆ จนกลายเป็นโครงสร้างความปลอดภัยผืนเดียวที่ตาม “ตัวตน” ของผู้ใช้ไปทุกที่ — ไม่ว่าเขาจะใช้เครื่องไหน เชื่อมจากที่ใด
07ความท้าทายและความเสี่ยง
node นี้อยู่ในยุคทอง แต่ความเสี่ยงก็ฝังลึกในธรรมชาติของมันเอง
ความเสี่ยงข้อแรกคือ การกระจุกตัวและความเปราะของ agent ที่อยู่ทุกหนแห่ง บทเรียน 19 กรกฎาคม 2024 ของ CrowdStrike คือคำเตือนที่ชัดที่สุด — เมื่อซอฟต์แวร์ตัวเดียวฝังอยู่บนเครื่องนับล้านทั่วโลก และมีสิทธิ์ระดับลึกสุดในระบบ การอัปเดตที่ผิดเพียงไฟล์เดียวก็ทำให้โลกล่มได้ เป็น “จุดเดียวที่ถ้าพังคือพังทั้งระบบ” ในแบบที่แม้แต่การโจมตียังทำได้ยากกว่า ยิ่งตลาดควบรวมไปหาผู้นำไม่กี่ราย ความเสี่ยงกระจุกตัวแบบนี้ก็ยิ่งสูงขึ้น
ความเสี่ยงข้อสองคือ “สงคราม AI” ที่ทั้งสองฝ่ายมีอาวุธเดียวกัน ฝ่ายป้องกันใช้ AI เฝ้าพฤติกรรม แต่ฝ่ายโจมตีก็ใช้ AI สร้างมัลแวร์ที่ปรับตัวหนีการตรวจจับ เขียนอีเมลหลอกที่เนียนขึ้น และหาช่องโหว่ได้เร็วขึ้น มันคือการแข่งวิ่งที่ไม่มีเส้นชัย — ใครหยุดพัฒนา ก็แพ้ทันที และต้นทุนของฝ่ายรับมักสูงกว่าฝ่ายรุกเสมอ
ความเสี่ยงข้อสามคือ การถูก “แถม” จนไม่มีที่ยืน Microsoft ผูก Defender มากับ Windows และ Microsoft 365 ฟรีๆ (หรือเกือบฟรี) กลายเป็นแรงกดดันมหาศาลต่อผู้เล่นที่ขายความปลอดภัยเป็นสินค้าเดี่ยว ใครที่ไม่มีแพลตฟอร์มกว้างพอหรือจุดเด่นที่ชัดพอ ก็เสี่ยงถูกบีบออกจากตลาดด้วย “ของแถม” ของยักษ์
สรุปสั้นๆ: node นี้คือ “ด่านหน้า” ที่ลงมือหยุดการโจมตีจริงๆ บนสองจุดที่ภัยทุกอย่างต้องผ่าน — เครื่องและสาย ในรอบ 5 ปีมันถูกพลิกจากแอนติไวรัสใบ้ๆ เป็น AI เฝ้าพฤติกรรม และจากกล่อง firewall ในตึกเป็นความปลอดภัยที่ส่งจากคลาวด์ถึงทุกที่ ตอนนี้สมรภูมิย้ายจาก “ใครมีฟีเจอร์ดีกว่า” ไปสู่ “ใครรวมทุกอย่างเป็นแพลตฟอร์มเดียวได้ดีที่สุด” — และบทเรียนวันที่ 19 กรกฎาคม 2024 เตือนเราว่า ยิ่งเราพึ่งผู้พิทักษ์ตัวเดียวมากเท่าไหร่ วันที่มันสะดุด โลกก็ยิ่งสะเทือนหนักเท่านั้น