Megatrend · Cybersecurity & Digital Trust
เมื่อ AI ทำงานแทนเราได้จริง อีเมลฉบับเดียวก็สั่งให้มันทรยศได้
เราเคยกังวลว่า AI จะตอบผิด แต่ตอนนี้ AI เริ่ม “ลงมือทำ” แทนเราได้แล้ว — อ่านอีเมล จ่ายเงิน เปิดไฟล์ ส่งข้อมูล และเมื่อมันทำได้ การ “หลอก” มันให้ทำสิ่งที่ไม่ควรทำ ก็กลายเป็นช่องโจมตีรูปแบบใหม่ที่เกิดมาพร้อมกับ AI เอง นี่คือเรื่องของสนามรบสองด้าน: ปกป้อง AI ไม่ให้ถูกหลอก และใช้ AI สู้กับผู้ร้ายที่ก็ใช้ AI เหมือนกัน
01มันคืออะไร (สองด้านของเหรียญ)
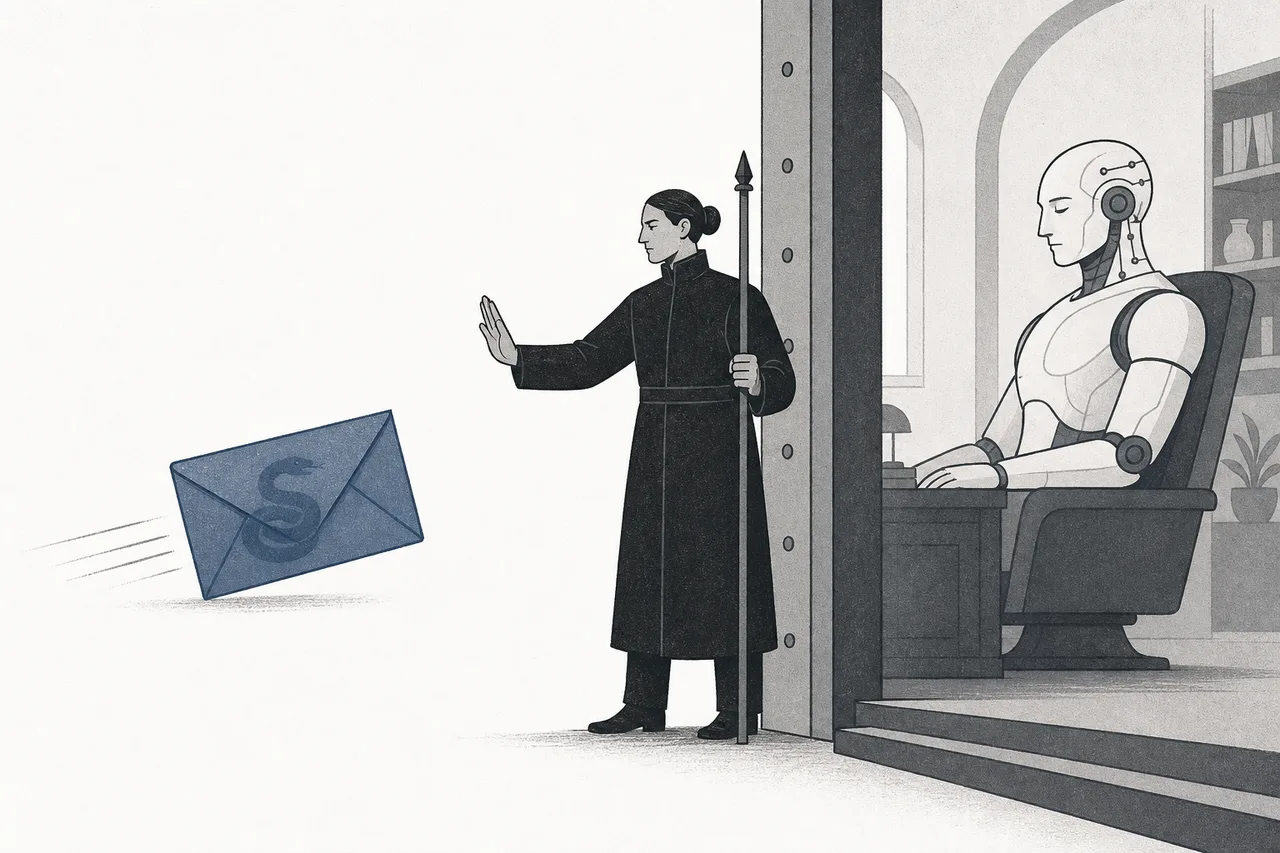
ลองนึกภาพคุณจ้างผู้ช่วยส่วนตัวที่เก่งมาก เปิดอ่านอีเมลให้ จองตั๋วให้ กดจ่ายบิลให้ เข้าระบบบริษัทแทนคุณได้ ความสามารถนี้มีประโยชน์มหาศาล — แต่ก็แปลว่า ถ้ามีใครส่ง “โน้ตปลอม” มาหลอกผู้ช่วยคนนี้ว่า “นายสั่งให้โอนเงินไปบัญชีนี้นะ” แล้วมันเชื่อ ความเสียหายก็เกิดได้ทันที นี่คือหัวใจของ node นี้
AI Security & Agent Guardrails เป็นหมวดความมั่นคงปลอดภัยที่ “เพิ่งเกิด” พร้อมกับยุคของโมเดลภาษาขนาดใหญ่ (LLM) และ AI agent มันแยกออกเป็นสองด้านที่ต้องเข้าใจคู่กัน
- ด้านที่ 1 — ปกป้อง AI เอง (securing AI): ตัว AI กลายเป็นเป้าใหม่ที่มีช่องโหว่ที่ระบบเดิมไม่มี เช่นการ “หลอกด้วยข้อความ” (prompt injection), การปลดล็อกกฎ (jailbreak), การวางยาข้อมูลฝึก (data poisoning) และที่อันตรายที่สุดคือเมื่อ AI กลายเป็น agent ที่ลงมือทำได้จริง — agent ที่ถูกยึดจึงไม่ใช่แค่ตอบผิด แต่ลงมือทำผิดได้
- ด้านที่ 2 — AI สู้ AI (attack vs defense): ผู้ร้ายเอา AI ไปเขียนอีเมลหลอกที่เนียนขึ้น ปลอมเสียง/วิดีโอ (deepfake) และหาช่องโหว่ได้เร็วขึ้น ขณะที่ฝ่ายป้องกันก็เอา AI มาเร่งงานในศูนย์เฝ้าระวัง (SOC) ให้ทันเกม
LLM (Large Language Model) = โมเดล AI ที่เข้าใจและสร้างภาษาได้ เช่นที่อยู่เบื้องหลัง ChatGPT · Agent = LLM ที่ถูกต่อให้ “ลงมือทำ” ได้ — เรียกเครื่องมือ ค้นเว็บ รันโค้ด เข้าฐานข้อมูล จ่ายเงิน · Prompt = ข้อความคำสั่งที่ป้อนให้โมเดล ปัญหาคือ AI แยกไม่ค่อยออกว่าอันไหนคือ “คำสั่งจากเจ้านาย” อันไหนคือ “ข้อความจากคนนอก” — และนั่นคือรากของช่องโหว่
ในแผนผังเมกะเทรนด์ node นี้อยู่ภายใต้ Cybersecurity & Digital Trust โดยมีนิยามตรงตัวว่า “การรักษาความปลอดภัยให้ตัว AI เอง — ป้องกัน prompt injection, ทดสอบโจมตีโมเดล (red-teaming), และคุมสิทธิ์/กั้นรั้วให้ agent” มันเป็นหมวดที่ อายุน้อยที่สุด ในตระกูล Cybersecurity และยังเต็มไปด้วยสตาร์ทอัพมากกว่ายักษ์ใหญ่
02ทำไมถึงสำคัญ — ช่องโจมตีที่เกิดพร้อม AI
ความปลอดภัยไซเบอร์ปกติคือการป้องกัน “รหัส” — โค้ดที่ทำงานตามที่เขียนไว้เป๊ะๆ แต่ AI ไม่ใช่โค้ด มันคือระบบที่ “ตีความภาษา” แล้วตัดสินใจเอง นั่นเปิดช่องโหว่ประเภทใหม่ที่ไฟร์วอลล์เดิมไม่เคยเจอ และมาตรฐานอุตสาหกรรมอย่าง OWASP ก็จัดอันดับช่องโหว่เหล่านี้ออกมาเป็นทางการแล้ว
ใน OWASP Top 10 สำหรับแอป LLM ฉบับปี 2025 ภัยอันดับ หนึ่ง สองปีติดต่อกันคือ prompt injection — การแอบฝัง “คำสั่งลับ” ไว้ในข้อความ/เอกสาร/เว็บที่ AI ไปอ่าน เพื่อให้มันทำตามคนนอกแทนเจ้าของ และในปลายปี 2025 OWASP ถึงกับต้องออก Top 10 แยกเฉพาะ agentic AI เพราะเมื่อโมเดลทำงานได้เอง “รัศมีความเสียหาย” ของช่องโหว่เดียวก็ขยายมหาศาล
นี่ไม่ใช่แค่ทฤษฎี ในเดือนมิถุนายน 2025 นักวิจัยเปิดเผยช่องโหว่ชื่อ EchoLeak (CVE-2025-32711) ใน Microsoft 365 Copilot — เป็น prompt injection แบบ zero-click ครั้งแรกในระบบ AI ที่ใช้งานจริง คะแนนความรุนแรง CVSS สูงถึง 9.3 เพียงส่งอีเมลที่แต่งมาดีๆ หนึ่งฉบับเข้าไป (โดยเหยื่อ ไม่ต้องคลิกอะไรเลย) Copilot ก็ถูกหลอกให้ไปดึงไฟล์ภายในแล้วส่งข้อมูลออกไปยังเซิร์ฟเวอร์ของผู้โจมตี Microsoft อุดช่องโหว่ไปแล้ว แต่มันพิสูจน์ว่าภัยแบบนี้ “จับต้องได้” จริง
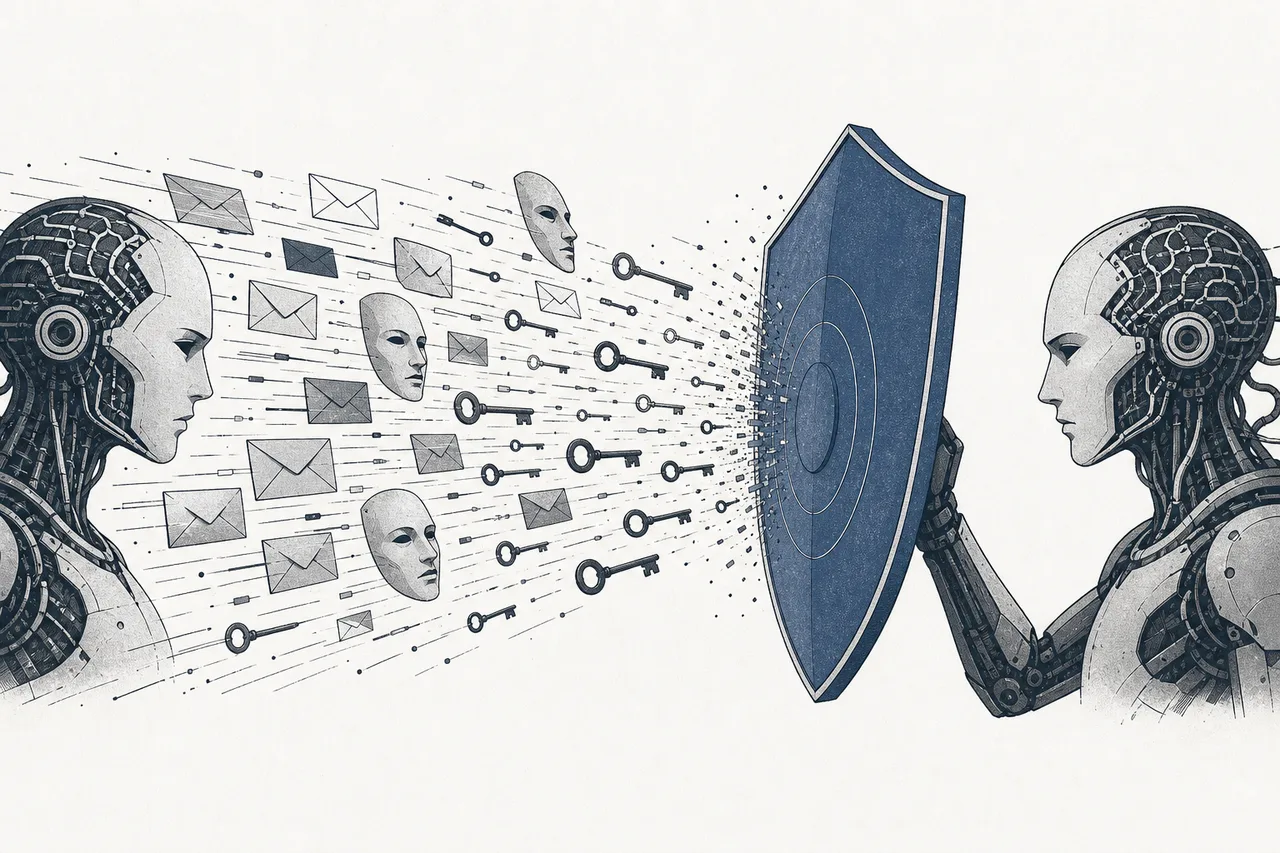
อีกฝั่งของเหรียญก็โตเร็วพอกัน — ผู้ร้ายเอา AI มาเป็นอาวุธ คาดว่าในปี 2025 เหตุโจมตีไซเบอร์ที่ใช้ AI ทะลุ 28 ล้านครั้ง เพิ่มขึ้นราว 72% จากปีก่อน อีเมลฟิชชิงที่ AI สร้างมีคนหลงคลิกถึง ~54% เทียบกับฟิชชิงแบบเดิมที่ ~12% และเหตุ deepfake พุ่งขึ้นแบบก้าวกระโดดเทียบปีต่อปี
สรุปง่ายๆ: เราเพิ่งเปิดประตูให้ AI ทำงานแทนคนในองค์กรทั่วโลก และอีกด้านหนึ่งผู้ร้ายก็เพิ่งได้เครื่องมือ AI มาเร่งการโจมตี node นี้คือ “ผ้าหุ้มเกราะ” ที่ต้องเกิดขึ้นเพื่อให้คลื่น AI ทั้งหมดวางใจได้พอจะใช้งานจริง
03มันทำงานยังไง — agent ที่ถูกคุม
หัวใจของ guardrail คือไอเดียง่ายๆ: อย่าเชื่อ input และอย่าปล่อยให้ action เกิดเอง แทนที่จะปล่อยให้ AI agent รับคำสั่งแล้วลงมือทำตรงๆ เราเอา “ด่านตรวจ” มาคั่นทั้งขาเข้าและขาออก — เหมือนผู้ช่วยที่ดีต้องมีหัวหน้างานคอยเซ็นอนุมัติก่อนทำเรื่องใหญ่
ด่านแรก (input) ทำงานเหมือน “ไฟร์วอลล์สำหรับ AI” — มันคอยอ่านทุกข้อความที่จะป้อนเข้าโมเดล แล้วดักจับรูปแบบที่ดูเหมือนพยายามฝังคำสั่งลับหรือปลดล็อกกฎ ส่วนด่านที่สอง (action) สำคัญที่สุดในยุค agent: ก่อนที่ AI จะ “ลงมือ” อะไรที่มีผลจริง — โอนเงิน ลบไฟล์ ส่งอีเมลออกนอกองค์กร — มันต้องผ่านการตรวจสิทธิ์ก่อน หลักการคือ least privilege (ให้สิทธิ์น้อยที่สุดเท่าที่จำเป็น) บวกกับ human-in-the-loop (ให้คนเซ็นอนุมัติงานเสี่ยงสูง)
Red-teaming = การจ้าง “ทีมแดง” (คนหรือ AI) มาลองโจมตีโมเดลของตัวเองทุกรูปแบบ เพื่อหาช่องโหว่ก่อนที่ผู้ร้ายจะเจอ — เหมือนซ้อมหนีไฟ · Guardrail = “รั้วกั้น” ที่คอยกรองทั้งสิ่งที่เข้า (อินพุตอันตราย) และสิ่งที่ออก (คำตอบหรือการกระทำที่ไม่ควร) ของโมเดล สองอย่างนี้คือเครื่องมือหลักของทั้งหมวด
จุดที่ทำให้ปัญหานี้ แก้ยากเป็นพิเศษ คือ ตัวโมเดล AI ออกแบบมาให้ “เชื่อฟังภาษา” โดยธรรมชาติ มันจึงไม่มีเส้นแบ่งชัดเจนระหว่าง “คำสั่งที่เชื่อถือได้” กับ “ข้อความที่บังเอิญมีคำสั่งฝังอยู่” การกั้นรั้วจึงไม่ใช่การแพตช์ครั้งเดียวจบ แต่เป็นการป้องกันหลายชั้นที่ต้องอัปเดตตลอดเวลา
04ระบบนิเวศ — มันต่อกับอะไร
node นี้เป็นน้องใหม่ในตระกูล Cybersecurity & Digital Trust ซึ่งมีพี่น้องที่ดูแลคนละด่านของความปลอดภัย แต่ AI Security เป็นด่านที่ ตัดกับทุกด่าน เพราะ AI กำลังแทรกเข้าไปในทุกระบบ
- ต่อกับ Identity & Access Management โดยตรง: เมื่อ agent ลงมือทำแทนคน คำถามใหญ่คือ “agent ตัวนี้คือใคร มีสิทธิ์ทำอะไรบ้าง” — เกิดเป็นแนวคิด agent identity (ตัวตนของ AI) ที่ต้องบริหารเหมือนพนักงานคนหนึ่ง นี่คือเหตุผลที่ CrowdStrike ออกระบบจัดการตัวตนที่ครอบคลุมทั้งคน เครื่อง และ AI agent
- ป้อนงานให้ Security Operations (SOC): ด้าน “AI สู้ AI” คือการเอา AI มาเป็นผู้ช่วยในศูนย์เฝ้าระวัง คัดกรองสัญญาณเตือนนับล้านให้เหลือเฉพาะของจริง
- เกิดมาเพราะ Artificial Intelligence: โดยเฉพาะ Agentic AI (AI ที่ลงมือทำเอง) และ Foundation Models (โมเดลพื้นฐานขนาดยักษ์) — ยิ่ง AI สองอย่างนี้แพร่หลาย ความต้องการกั้นรั้วก็ยิ่งโต มันคือความสัมพันธ์แบบ “เงาตามตัว”
พูดอีกแบบ: IAM ถามว่า “ใครเข้าได้” · SOC ถามว่า “มีอะไรผิดปกติไหม” · ส่วน AI Security ถามคำถามใหม่ที่ไม่เคยมีมาก่อน — “โมเดลตัวนี้ถูกหลอกอยู่หรือเปล่า และถ้ามันจะลงมือทำ เราหยุดทันไหม” มันไม่ได้มาแทนด่านเดิม แต่มาเติมด่านที่ขาดไปเมื่อ AI เข้ามาอยู่ใจกลางทุกระบบ
05ตอนนี้ไปถึงไหนแล้ว + ใครเล่นบ้าง
ตอนนี้หมวดนี้อยู่ในช่วง “เพิ่งระเบิด” — ปี 2025 ถูกหลายสำนักเรียกว่าเป็นปีที่ AI security กลายเป็นเรื่อง “ต่อรองไม่ได้” ขององค์กร เงินเริ่มไหลเข้าจริง และยักษ์ใหญ่เริ่มไล่ซื้อสตาร์ทอัพเพื่อเติมความสามารถนี้เข้าแพลตฟอร์มตัวเอง
ขนาดตลาดยังเล็กเมื่อเทียบกับ cybersecurity ทั้งวงการ แต่โตเร็วผิดปกติ ตลาดความปลอดภัยสำหรับ agentic AI ถูกประเมินว่าจะโตจากราว $1.65 พันล้านในปี 2026 เป็น ~$13.5 พันล้านในปี 2032 — CAGR ราว 42% ขณะที่ตลาด GenAI cybersecurity ในภาพกว้างประเมินไว้ที่ ~$8.7 พันล้าน (2025) ไป ~$35.5 พันล้าน (2031)
ภาพของ “ผู้เล่น” ที่นี่ต่างจากหมวดอื่นตรงที่ ผู้เชี่ยวชาญตัวจริงหลายรายยังเป็นบริษัทเอกชน/สตาร์ทอัพ ที่ไม่ได้อยู่ในตลาดหุ้น ส่วนยักษ์ใหญ่ที่อยู่ในตลาดมักเข้าวงการด้วยการ “ซื้อ” ความสามารถนี้เข้ามา ไม่ใช่สร้างเอง:
- Palo Alto Networks ซื้อ Protect AI (สตาร์ทอัพ AI security จากซีแอตเทิล) ในเดือนเมษายน 2025 ด้วยมูลค่าที่หลายแหล่งประเมินราว $650–700 ล้าน เพื่อรวมความสามารถสแกนโมเดล/red-team/ป้องกัน runtime เข้าแพลตฟอร์มใหม่ชื่อ Prisma AIRS
- Cisco ซื้อ Robust Intelligence (สิงหาคม 2024) เพื่อเสริมการทดสอบและป้องกันโมเดล AI เข้า Security Cloud
- CrowdStrike ซื้อ Pangea (สตาร์ทอัพ AI security) และออกระบบจัดการตัวตนรุ่นใหม่ที่ครอบคลุม AI agent
ฝั่งสตาร์ทอัพล้วนที่ขับเคลื่อนนวัตกรรมก็เริ่มมีตัวเลขจริง — HiddenLayer ระดมทุนรวมราว $56 ล้าน (Series A $50 ล้าน นำโดย M12 กองทุนของ Microsoft) และทำรายได้แตะ ~$35 ล้านในปี 2025 ส่วน Lakera และ Protect AI เป็นชื่อที่วงการพูดถึงบ่อยในฐานะผู้บุกเบิก guardrail และ red-teaming สำหรับ LLM
ข้อสังเกตสำคัญสำหรับนักลงทุน: ตอนนี้ยังไม่มี “หุ้นบริสุทธิ์ของ AI security” ขนาดใหญ่ในตลาด — การลงทุนในธีมนี้ส่วนใหญ่จึงเป็นการลงทุนในยักษ์ cybersecurity ที่กำลัง “ติดปีก AI security” เข้าไป (PANW, CRWD, CSCO) ไม่ใช่บริษัทที่ทำเรื่องนี้อย่างเดียว
06อนาคตข้างหน้า
ทิศทางแรกคือ agent จะแพร่หลายจน guardrail กลายเป็นของบังคับ เมื่อองค์กรเริ่มปล่อย AI agent ให้ทำงานจริง (จ่ายบิล ตอบลูกค้า เขียนโค้ดและ deploy เอง) ทุกบริษัทจะต้องตอบคำถามว่า “เราคุม agent ของเรายังไง” — AI firewall และ agent identity จึงน่าจะกลายเป็นชั้นมาตรฐานเหมือนที่ไฟร์วอลล์เป็นของทุกองค์กรในวันนี้
ทิศทางที่สองคือ การรวมร่างเข้าแพลตฟอร์มใหญ่ รอบการเข้าซื้อในปี 2024–2025 (Cisco→Robust Intelligence, Palo Alto→Protect AI, CrowdStrike→Pangea) ส่งสัญญาณชัดว่ายักษ์ cybersecurity ตั้งใจ “เป็นเจ้าของ” ชั้นนี้ สตาร์ทอัพเฉพาะทางจำนวนมากน่าจะถูกซื้อเข้าแพลตฟอร์ม มากกว่าจะโตเป็นบริษัทอิสระขนาดใหญ่
ทิศทางที่สามคือ การแข่งกันของ AI ทั้งสองฝั่งจะเร่งขึ้น เมื่อผู้ร้ายใช้ AI โจมตีเร็วและถูกลง ฝ่ายป้องกันก็ต้องใช้ AI ใน SOC ให้ทันเกม — กลายเป็น “autonomous SOC” ที่ AI ช่วยคัดกรองและตอบโต้ภัยแบบกึ่งอัตโนมัติ ข้อมูลปี 2025 ชี้ว่าองค์กรที่ใช้ระบบ AI ป้องกัน ตรวจจับภัยได้เร็วขึ้นและพบการรั่วไหลเร็วขึ้นหลายเดือน นี่คือเหตุผลเชิงเศรษฐกิจที่ผลักให้ทั้งวงการต้อง “ติดอาวุธ AI” ทั้งสองด้าน
07ความท้าทาย & ความเสี่ยง
ต้องพูดให้ตรง: นี่เป็นหมวดที่ ยังเพิ่งเริ่ม ยังไม่นิ่ง และมีกลิ่นของกระแส (hype) ปนอยู่ ผู้ขายจำนวนมากเพิ่ง “ติดป้าย AI security” บนของเดิม โดยที่ประสิทธิภาพจริงยังต้องพิสูจน์ — นักลงทุนและผู้ใช้ต้องแยกให้ออกระหว่างของจริงกับการตลาด
ความเสี่ยงเชิงเทคนิคข้อแรกคือ prompt injection อาจเป็นปัญหาที่ “แก้ไม่หมด” เพราะมันฝังอยู่ในธรรมชาติของโมเดลที่ออกแบบมาให้เชื่อฟังภาษา OWASP เองก็ยอมรับว่าไม่มีวิธีเดียวที่กันได้ 100% ทำได้แค่ลดความเสี่ยงด้วยการป้องกันหลายชั้น — เหตุการณ์อย่าง EchoLeak เตือนว่าแม้แต่ผลิตภัณฑ์ของบริษัทระดับโลกก็ยังพลาดได้
ความเสี่ยงข้อสองคือ guardrail ที่แน่นเกินไปทำให้ AI ไร้ประโยชน์ ถ้าตั้งด่านเข้มจนต้องให้คนเซ็นอนุมัติทุกอย่าง agent ก็เสียคุณค่าของการ “ทำงานแทนคน” ไป โจทย์ที่แท้จริงคือการหาจุดสมดุลระหว่างความปลอดภัยกับความคล่องตัว ซึ่งยังไม่มีสูตรสำเร็จ
ความเสี่ยงข้อสามคือ การแข่งขันที่ไม่สมมาตร ผู้ร้ายต้องการแค่ช่องโหว่เดียว แต่ฝ่ายป้องกันต้องอุดทุกช่อง และเมื่อทั้งสองฝ่ายต่างเร่งด้วย AI เกมก็ยิ่งเร็วขึ้น — ฝ่ายป้องกันที่ตามไม่ทันจะเสียเปรียบหนักกว่าเดิม
สรุปสั้นๆ: เรากำลังเปิดยุคที่ AI ไม่ได้แค่ “พูด” แต่ “ลงมือทำ” แทนเราในระบบจริง และทุกความสามารถใหม่ก็มาพร้อมช่องโจมตีใหม่ AI Security & Agent Guardrails คือหมวดที่เกิดมาเพื่อตอบคำถามเดียว — เราจะไว้ใจให้ AI ลงมือทำได้แค่ไหน โดยที่ยังหยุดมันได้ทันเมื่อมันถูกหลอก นี่ยังเป็นบทเริ่มต้น แต่เป็นบทที่ทั้งวงการ AI ขาดไม่ได้