メガトレンド · サイバーセキュリティとデジタル信頼
見えないものは守れない——いま、会社の機密データはどこに散らばっている?
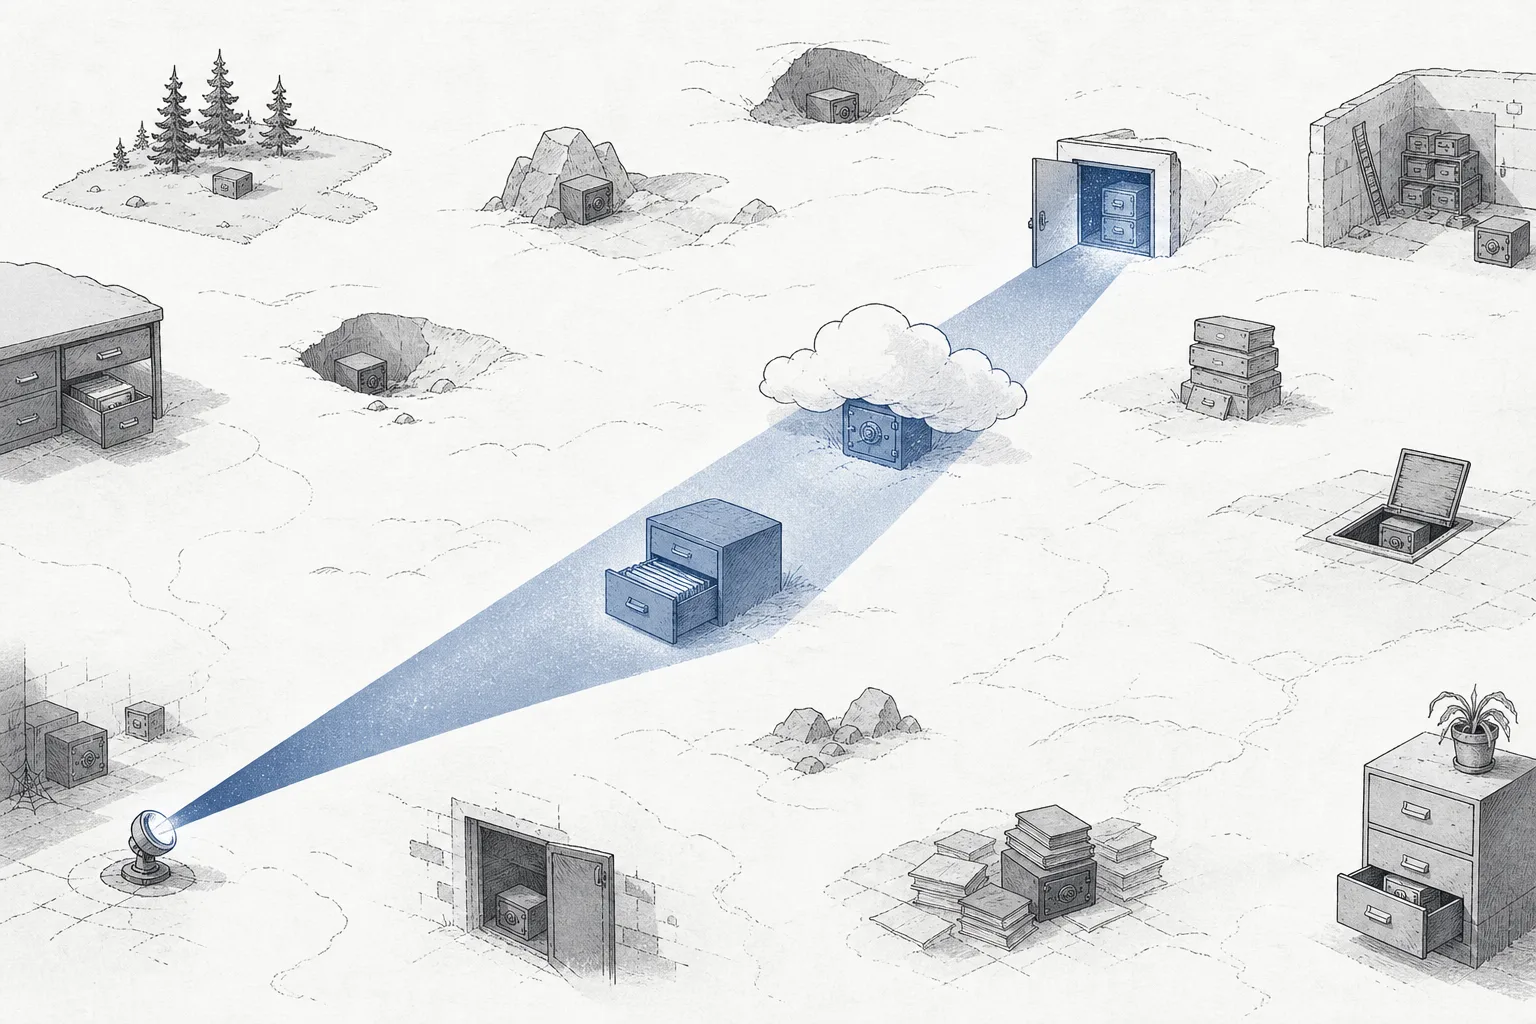
ほとんどの会社は、自分たちが「機密データ」を持っていることは知っています——顧客リスト、カード番号、秘伝のレシピ、ソースコード。でも「それは一体どこにあって、誰がアクセスできるのか」と聞かれると、たいてい返ってくるのは沈黙です。データがあちこちに散らばっているからです——存在を忘れられたクラウドのバケツ、個人のGoogle Driveにあるコピー、本物のデータが入ったテスト用データベース、そして最近では——社員が毎日のように貼り付ける ChatGPT のプロンプト欄にも。このnodeは、それを解決する2層の技術です:DSPM があらゆる隅々まで機密データを探し出して分類し、誰が触れるかを見える化する。そして DLP が、それが外へ漏れないように堰き止めます。
01これは何?——壁ではなく、データそのものを守る
私たちがふだん思い浮かべるITセキュリティの多くは、壁をつくることです——firewall、パスワード、ネットワークに入る前の端末チェック。これらはどれも、通り道と入口を守ります。でも、壁では答えられない問いがひとつあります:もし悪意ある人や、うっかりした社員が中へ入ってしまったら——そのとき 「価値あるもの」はどこにあって、それは十分に鍵がかかっているのか? このnodeは、周りの壁ではなく、データそのものに正面から向き合うセキュリティです。
これは、つながって一つの輪をなす2つのパーツでできています。1つ目は DSPM(Data Security Posture Management)——会社が持つあらゆる場所(AWS/Azure などのクラウド、Salesforce のような SaaS アプリ、データベース、ファイル共有)へ出かけてデータを 探し、どれが機密か(クレジットカード番号、健康情報、企業秘密)を 分類 し、そのうえで 誰がそれにアクセスできるのか、どこが必要以上に「開けっぱなし」かを教えてくれるツールです。2つ目は DLP(Data Loss Prevention)——機密データが会社の外へ流れ出ないように 堰き止める 関所。メール、USB、アップロード、あるいはAIのチャット欄への貼り付け、どの経路であっても食い止めます。
覚え方はかんたん:DSPM = 宝の地図(価値あるものがどこにあり、誰が鍵を握るかが分かる)· DLP = 門番(許可がなければ、価値あるものは外へ出られない)。メガトレンドの地図のうえでは、このnodeは大きなトレンド Cybersecurity & Digital Trust の中の Data Security & Cyber Resilience の下にあるサブテーマで、隣には兄弟分の Cyber Resilience & Ransomware Recovery がいます——このnodeが 「データを漏らさない」 側なら、その兄弟は 「やられたあとに取り戻す」 側です。
DSPM =「データのセキュリティ態勢」を管理すること——クラウド全体のデータを探し、分類し、リスクを評価する · DLP = データ漏えいを防ぐこと——データが組織の外へ出ようとする瞬間に検知してブロックする · Shadow Data =「あることを誰も知らない」機密データ——忘れられたコピー、本物のデータを入れたテスト用データベース、IT部門が把握していないアプリにアップロードされたファイル。データ漏えいの最大の元凶です。
02なぜ重要か——高価なのに、ありかが分からない
まず、セキュリティ担当者を眠れなくさせる事実から。会社がクラウドに保管しているデータのうち、約54%が機密(sensitive)とされるデータ です。それなのに、自分が持つ機密データの80%以上を暗号化している会社は 全体の10%未満 しかありません。つまり、価値あるものはあふれているのに、その大半はろくに鍵がかかっていない——しかも悪いことに、会社はそれがどこにあるのかすら分かっていないことが多いのです。これこそ、このnode全体の核心となる一文の出どころです:「見えないものは守れない」。
データが暗がりへ「消えていく」原因は data sprawl——データが追いきれないほど速く増殖していくことです。チームが新しい SaaS アプリを開くたび、データベースをテスト用にコピーするたび、社員がファイルを個人のドライブに保存するたびに、「影のコピー」がまた一つ生まれます。調査では、組織の56% で、IT部門の承認を得ていないアプリへ社員が機密データをアップロードしていることが分かりました。さらに、組織で使われている SaaS アプリの約65% は、まったく承認を経ていません。誰も知らないコピー一つひとつが=開けっぱなしの扉、というわけです。
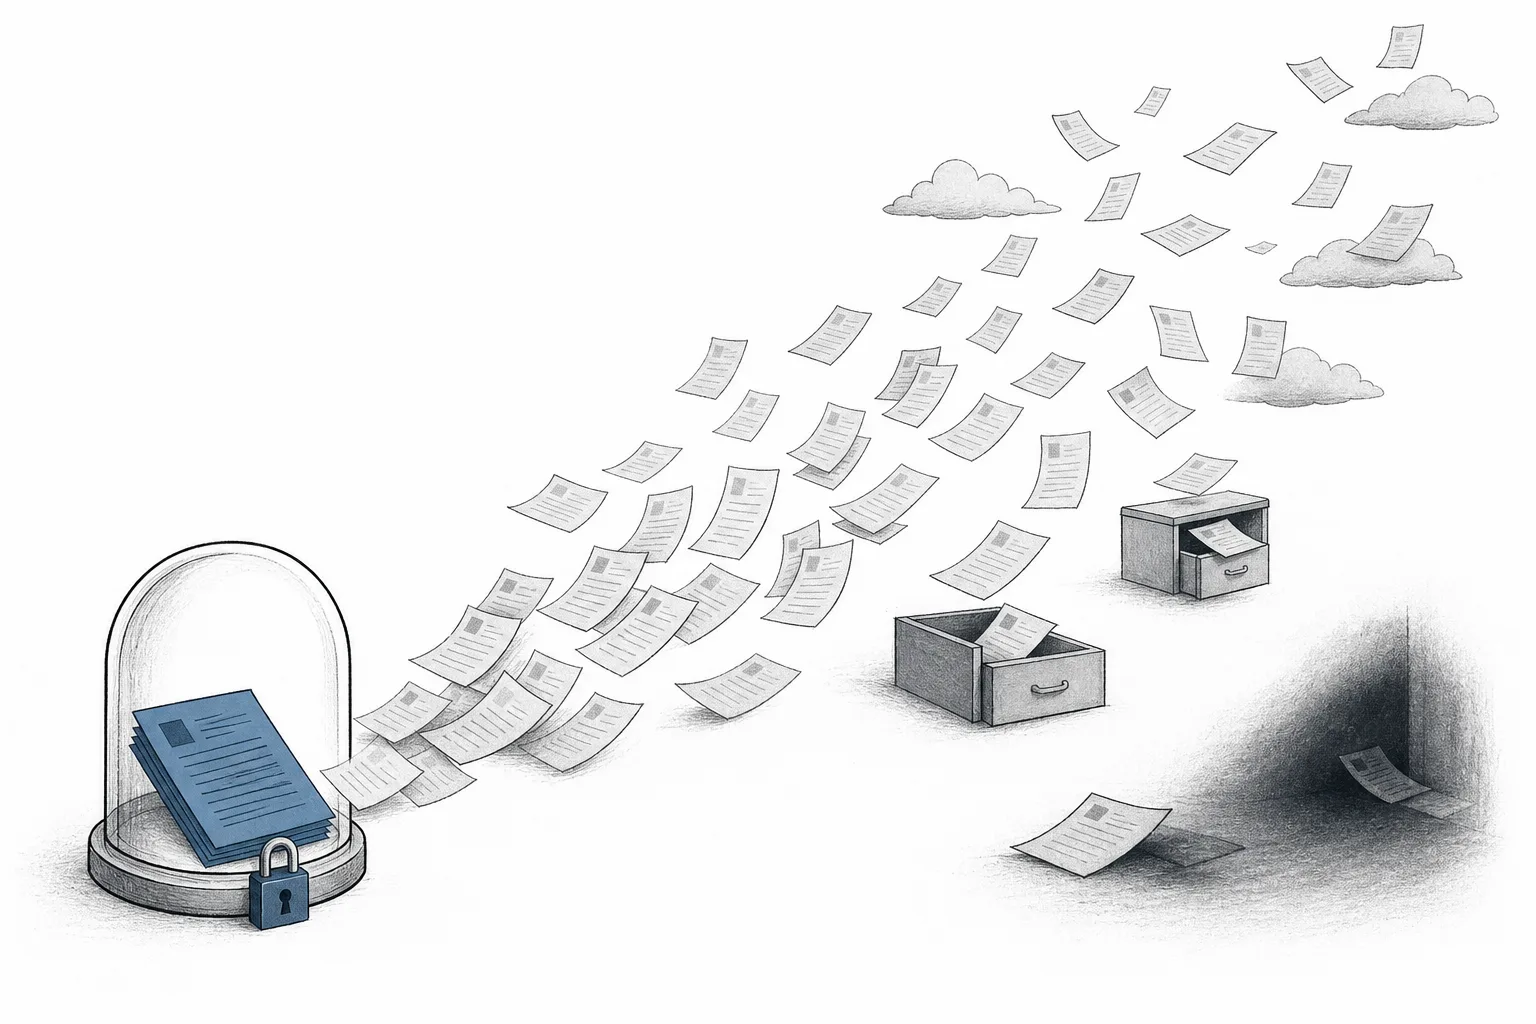
では実際に失われたら、いくらかかるのか?2025年、データ漏えい1件あたりの平均被害額は世界全体で444万ドル、そして米国では過去最高を更新して 1件あたり1,022万ドル にまで跳ね上がりました。この数字は罰金だけではありません——調査費用、事業が止まる損失、失う顧客、そして消えてしまう信頼まで含んだ額です。だから経営者にとって DSPM/DLP は「IT部門のぜいたく品」ではなく、目に見える形での財務リスクの削減なのです。
経済の視点で見ると、この話が大きいのは 顧客データを持つすべての会社 に関わるからです——銀行や病院だけの話ではありません。プライバシー法(欧州の GDPR、米国の各州法、タイの PDPA)は、会社に対して、誰の個人データをどこに保管しているかを 把握 するよう義務づけています。さもなければ罰金です。DSPM は、この「法律を守る」を書類を埋めるだけで終わらせず、本当に実現可能にするツールになりました。
03どう動くのか(探す → 分類 → 権限を見る → 堰き止める)
このnodeは全体で、連続する4ステップのベルトコンベアとして動きます。最初の3ステップが DSPM(自分のデータを知る)、最後のステップが DLP(それを外へ出さない)。まずはベルト全体を見てみましょう。
この順番が大事なのには理由があります。DSPM が先になければ、DLP はたいてい「目が見えない」——教えてもらったものしかブロックできないからです。本物のデータを隠したテスト用データベースを誰も見つけ出せなければ、DLP はそれを守れません。業界がこの2つを一つにまとめたのは、まさにこのためです:まず探し出し(DSPM)、見つかったものの上に門番を立てる(DLP)。そしてデータは絶えず変わるので、このベルトは一度きりで終わりではなく、ぐるぐると回り続けます。
04エコシステムの中でのつながり
このnodeは単独で動くわけではありません。セキュリティのいくつもの分野をつなぐ「データの層」として働きます。
- Identity Governance (IGA) とは切り離せないペア: DSPM が「機密データはどこにあるか」を答え、IGA が「誰が何にアクセスできるべきか」を答える——この2つを重ね合わせて初めて、本当の危険ポイントが見えてきます。たとえば「退職した社員がまだ顧客データベースにアクセスできる」といった具合です。余分な権限を削る(least privilege)には、両方が欠かせません
- 兄弟分の Cyber Resilience & Ransomware Recovery とは表裏の関係: このnodeは 「データを外へ漏らさない」 側で、その兄弟は 「暗号化されて身代金を要求されたあと、データを取り戻す」 側——予防 vs 回復、組織がどちらも持たねばならない、同じコインの両面です
- AI によって、加速されると同時に試されてもいる: AIは、社員がワンクリックで機密データを ChatGPT に貼り付けられるようにしてしまった(新しい漏えい経路)。でも同時に、AIはデータの分類をはるかに正確かつ高速にもしてくれる——問題であると同時に、その問題を解く道具でもあるのです
- Cloud Infrastructure の土台になる: 組織が大事なデータを複数のクラウドへ移そうと思えるのは、クラウドをまたいでデータを「見て」コントロールする手段があるときだけ——DSPM こそ、multi-cloud を盲点にしないための仕組みです
05いま、どこまで来たのか
このnodeでいま一番ホットなのは GenAI 経由の漏えい経路 です。いまの社員は1組織あたり平均で 66個を超えるAIアプリ を使っていて、顧客データやソースコード、財務モデルをプロンプト欄に貼り付けるたびに、データは会社の外へ出ていきます——しかも、旧来の(「ファイル」を捕まえるように設計された)DLP には見えない形で。有名なのは、Samsung の社員が機密のソースコードを ChatGPT に貼り付け、会社が即座に利用禁止にした事例です。そこで新しい DLP は、捕まえる場所を ブラウザの層 へとずらしました——社員が「貼り付け」を押したその瞬間、文字がAIに届くより前に捕まえるのです。
プレーヤーの側を見ると、戦場ははっきり3つの陣営に分かれます。1つ目は データ専業のスペシャリスト(pure-play) で、その筆頭が Varonis。「誰がどのデータにアクセスできるか」を10年以上やってきた会社で、最近クラウドサービスへの全面移行をやり遂げました——サブスク型の売上(SaaS ARR)は 2025年末までに、経常収益全体の約86% に達しています。2つ目は プラットフォームの巨人たち——Microsoft は DSPM/DLP を Purview というセットにまとめ、Microsoft 365 におまけとしてつけています(武器は膨大な顧客基盤)。Zscaler と Palo Alto Networks は、自分たちがすでに持つセキュリティの関所に data protection を組み込んでいます。
3つ目は DSPM スタートアップの波 で、その熱さゆえに巨人たちにまとめて買い漁られています:Google は 320億ドル を投じて Wiz(独自の data security 層を持つ)を買収、Rubrik は Laminar を買収、Veeam は 17億2,500万ドル で Securiti を買収しました。一方、まだ独立を保つ花形が Cyera で、その評価額は2年足らずで30億ドルから 約120億ドル へと跳ね上がりました——これは、ここがセキュリティで最も速く伸びる戦場の一つだと、投資マネーが信じている証しです。
全体像はこうです。DSPM はまだ「小さいけれど成長がとても速い」市場で(2025年に約20億ドル の規模から、年率は十数%後半で伸びると見られる)、いっぽう DLP はそれより大きく着実に伸びる市場です(2026年の約430億ドル から、次の10年の初めには約1,120億ドルへ)——そしてはっきりした流れは、この2つの市場が 一つのプラットフォームへ融合 しつつあることです。
06これからの展開
1つ目の方向は 一つの「data security platform」への融合 です。顧客は、ある会社の DSPM を別の会社の DLP につなぎ合わせるのにうんざりしています。勝つのは、探す・分類する・権限を見る・堰き止めるを一つのプラットフォームにまとめた会社です。Cyera が DSPM + DLP + identity を一体にしたと打ち出すのも、巨人たちが足りないピースを埋めようとスタートアップを買い漁るのも、まさにこのためです。
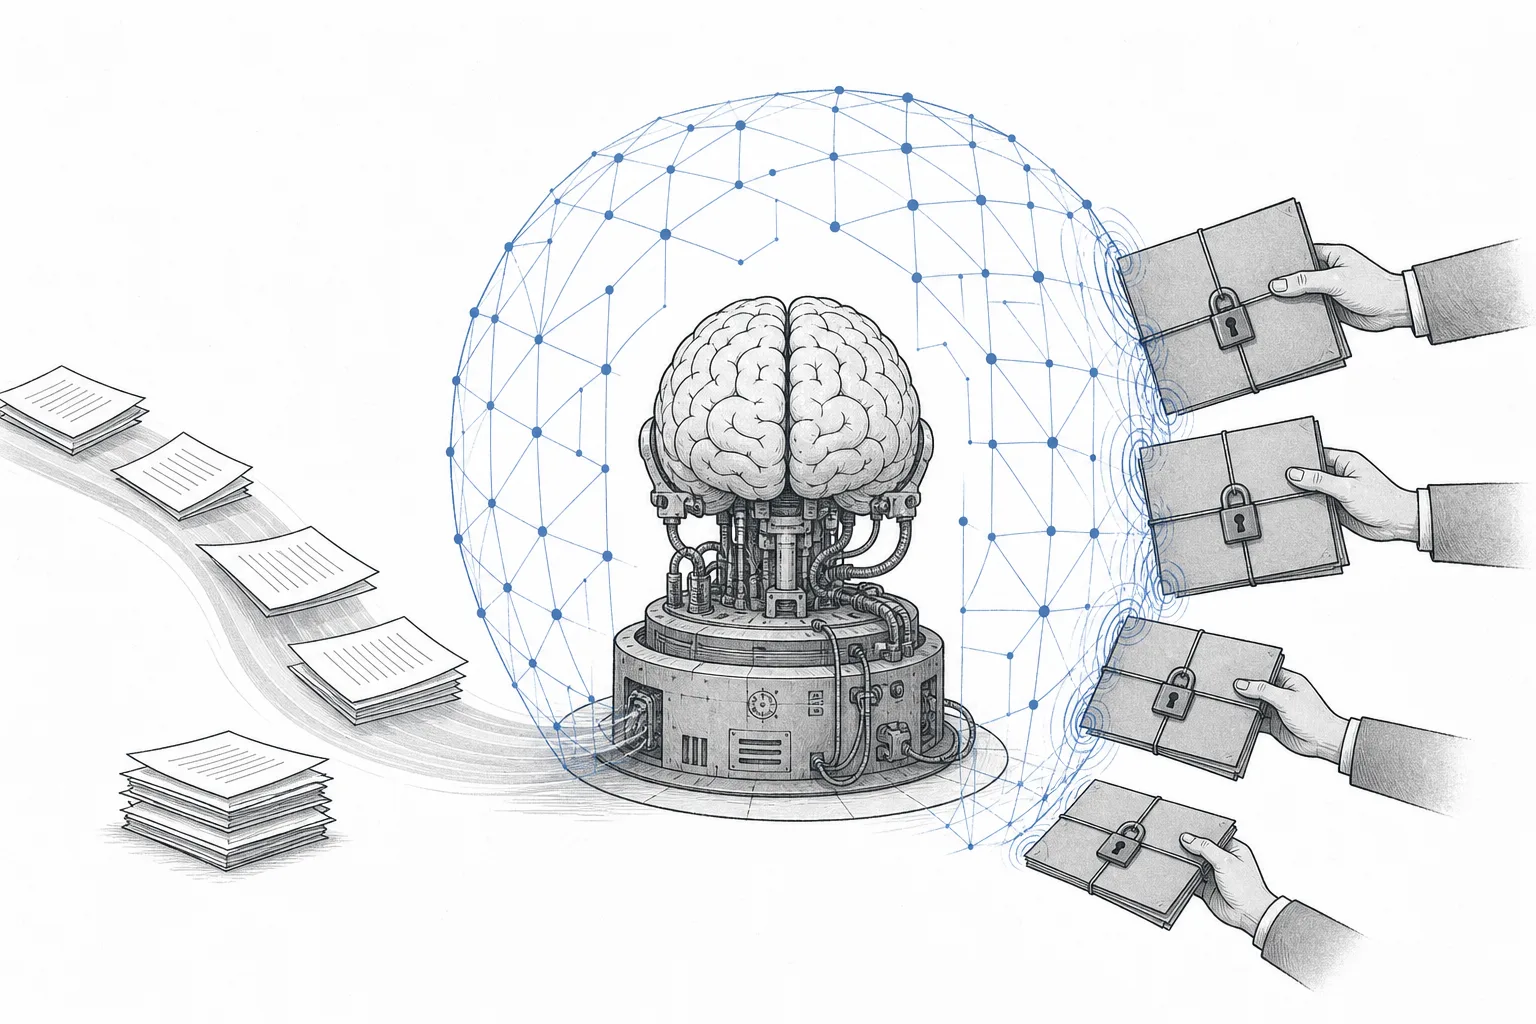
2つ目の方向は AI時代に特化した data security です。会社が社内データをモデルの学習に使ったり、与えたりする(RAG、fine-tuning)と、新しいリスクが生まれます:機密データが、チャットボット自身の答えを通じて「漏れ出す」かもしれないのです。DSPM はいま、どのデータをAIに見せてよいか を管理し、モデルがうっかり機密を明かさないか見張る役割へと広がりつつあります——これは AI セキュリティ全体の柱になっていくでしょう。
3つ目の方向は AIが分類を正確に、そして安くする ことです。これまでの DSPM の最大の壁は「分類ミス」でした——機密でないものを機密と誤って警告し(false positive)、現場がうんざりして無視してしまう。新しいAIモデルは文章の 文脈 をずっとよく理解するので、「本物のカード番号」と「テスト文書のランダムな数字」をより正確に見分けられます。最大の弱点だったノイズを減らせるのです。
07課題とリスク
1つ目のリスクは データがツールの追いつく速さより速く増殖すること です。新しい SaaS アプリ、新しいAIプロジェクト、データベースのコピー——どれも絶えず新しい「影」を生みます。DSPM は、決してゴールに届かない追いかけっこです——組織が新しいデータを生む速さが、ツールが見つけ出す速さを上回れば、穴はいつまでも開いたままです。だからこそ、これは一度きりのプロジェクトではなく、続けるプロセスでなければなりません。
2つ目のリスクは false positive と、チームの疲弊 です。DLP が誤ったブロックを頻発して社員が仕事にならなくなると、組織はそれを「切ってしまう」か、意味がないほど緩く設定してしまいます。邪魔しすぎる道具は、結局誰も使わなくなる道具です——「ちゃんと防げる」と「仕事の邪魔をしない」のバランスこそ、この業界で最も難しい課題です。
3つ目のリスクは 融合と、巨人たちの競争 です。Microsoft が Purview を Microsoft 365 におまけでつけ、Google が Wiz を買収すると、専業の小さなプレーヤーは追い詰められます——顧客がすでに「タダで手にしている」ものと戦うには、よほど優れていなければなりません。投資家にとってこれは、買収額が高く、合従連衡が絶えない戦場を意味します。勝者は、技術が最も優れた会社とは限らず、顧客データに最も近い会社かもしれません。
ひとことでまとめると:このnodeは、業界が何十年もかけて周りに壁を築いてきたあとで、データそのもの を直接守ることへと立ち戻る話です——価値あるものがどこにあるかを探し出し、誰が鍵を握るかを見て、それが外へ漏れないように門番を立てる。データが会社にとって最も価値ある資産になった世界では、これはもはや欠かすことのできないセキュリティの層なのです。