Megatrend · トレンド全体の概観
デジタル経済の城壁——そして、誰もがこじ開けようとする門
ネットを流れるすべてのドル、クラウドに置かれるすべてのデータ、私たちが信じはじめたすべてのAI——どれにも「門番」が要ります。そして世界はいま、この警備に年間$2,130億超を払っています。たった一度の侵入で平均$444万の損害が出るからです。このレッスンは、防御の7分野を一本につなぐ地図——新しい防衛線になった「identity(本人確認)」から、すべてを見張る司令室SOCまで——それらがどうつながり、力(と利益)がどこにあるのかを見ていきます(各分野には別途、深掘りの章があります)。
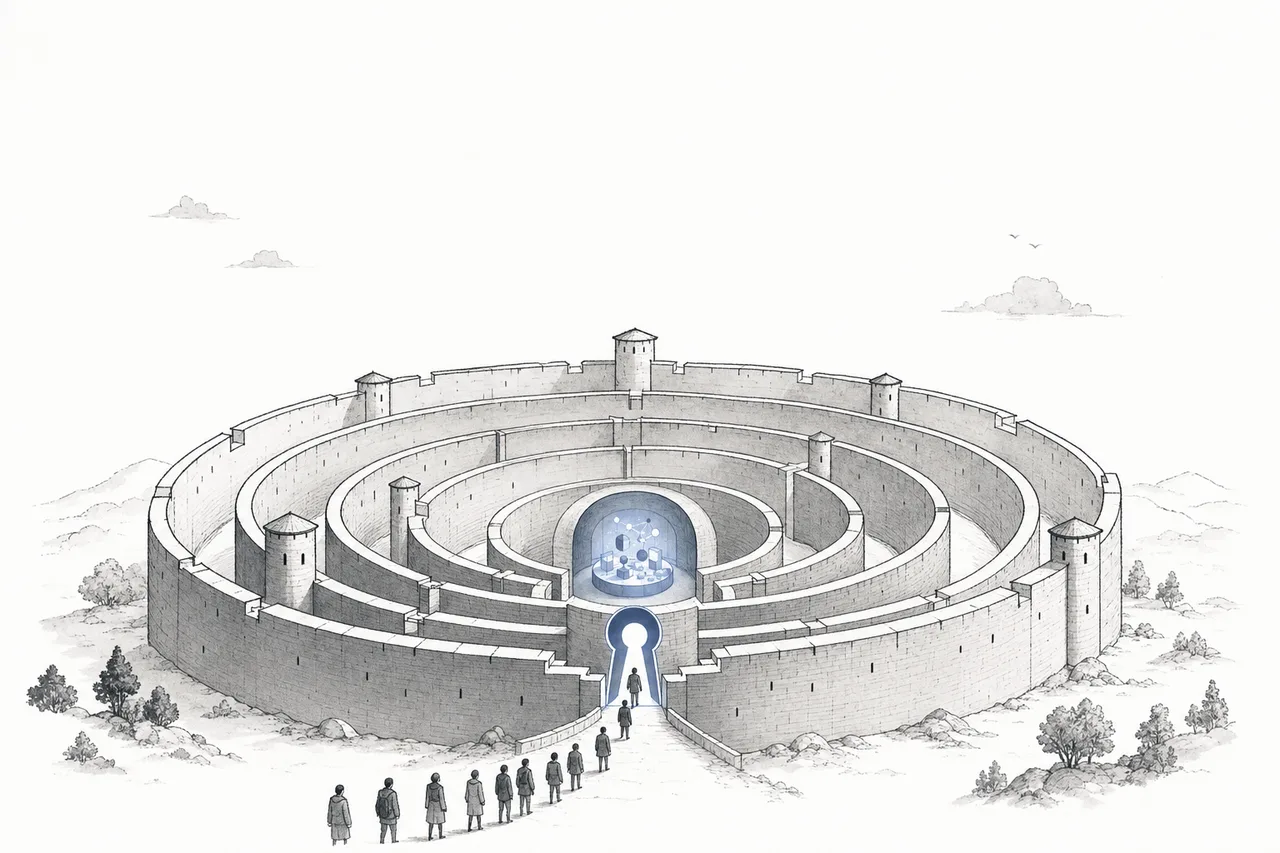
01大きな絵:なぜ警備に年間20兆円も払うのか
いまの経済が何の上に成り立っているか、考えてみてください——口座のお金はデータベースの中の数字、企業秘密はサーバー上のファイル、顧客との関係はクラウド上のデータ。どれも目に見えないのに、とてつもない価値を持つ「資産」です。そして世界中の誰かが、一秒ごとにそれを盗もうとしています。Cybersecurity(サイバーセキュリティ)は、こうしたデジタル資産を見張るビジネスなんです——システム、本人確認(identity)、データ、そしていまやAIまでを守る、ソフトウェア・ハードウェア・サービスのことです。
なぜここまで大きいのか。それは損害が本物だからです。世界はいま、デジタルの「警備」におよそ2025年で$2,130億を払い、2026年には$2,400億に届くと見られています(年12〜13%成長)。でも、経営陣に財布を開かせる数字は「失敗したときの代償」です——データ侵害(data breach)一件あたりの平均コストは世界で$444万、米国では$1,022万にまで跳ね上がります。
そして、この産業を特別にしているのは規模だけではありません。それは終わりがないこと——道路は作れば完成しますが、防御は「日々強くなる攻撃側」とのいたちごっこです。新しい技術が出るたび(クラウド、AI、量子)、守るべき「攻撃される入口」も新たに増えます。そのありさまを、この章で「地図に広げて」見せていきます。
02地図:7つのサブカテゴリーとは何か
cybersecurity をいちばんよく理解する方法は、「攻撃される入口(attack surface)ごとの防御」として見ることです——侵入経路はいくつもあるので、そのすべてに関所が要ります。この産業は7分野に分かれ、業界の言い方では大きく2層にまとめられます——「プラットフォーム」層(セキュリティを管理するソフトウェア)と、「インフラ」層(実際に取り締まる関所と、信頼の土台)です。各分野には深掘りの章が別にあります(タップして読めます):
新しい防衛線 — identity(本人確認)
- Identity & Access Management: 「誰が・何が」何にアクセスできるかを管理する——single sign-on、特権アカウント管理(PAM)、ガバナンスまで。これは、このレッスンで何度も出てくるzero-trustという考え方の核なんです
取り締まる関所 — 端末・ネットワーク・クラウド・データ
- Endpoint & Network Security: 実際に「取り締まる」最前線——PC/スマホ(EDR/XDR)とネットワーク(firewall/SASE)を守る、侵入を検知するセンサーの置き場所
- Cloud & Workload Security: クラウド(AWS/Azure/GCP)上のインフラやアプリ、コンテナ、ワークロードを守る——いちばん速く伸びている戦場(Wiz は Google に買収された)
- Data Security & Cyber Resilience: データそのものを見つけ、分類し、守る(DLP/DSPM)。さらに ransomware に耐えるバックアップ/復旧まで——他の関所が破られたときの「最後の砦」
新しく生まれた分野 — AIを守り、量子に備える
- AI Security & Agent Guardrails: 「AIそのもの」を守る——モデルをだます攻撃(prompt injection)を防ぎ、モデルを red-team し、自分で動きはじめたAI agent の権限を制御する。AIブームから生まれた最も新しい戦場
- Post-Quantum & Cryptographic Trust: 信頼の根っこ——証明書(PKI/certificates)、鍵/機密の管理、HSM、そして NIST の標準にそって量子に耐える暗号(post-quantum)へ移行すること
司令室 — 見張って、反撃する
- Security Operations (SIEM/SOAR/XDR/MDR): すべての関所から log を集めて分析し、検知して自動で反撃する「頭脳」——すべての分野を縫い合わせる司令室(SOC)です(Splunk はいま Cisco の傘下)
03どうつながっているのか(攻撃される入口 + 層で守る)
この地図の鍵は「defense in depth(層で守る)」という言葉です——一枚の壁ですべてを防げるものはないので、関所を何層も重ねます。攻撃者が一層を抜けても、次の層がまだ待っている。そして何より大事なのは、誰もがどこからでも働き、すべてがクラウドにある時代には、昔ながらの「街を囲む城壁」が消えたこと——新しい防衛線は「identity(本人確認)」になりました。どこから来た攻撃者でも、まず最初にやるのは「権限のある人になりすますこと」だからです。では、7分野がどう囲み合っているのか、全体を見てみましょう:
いちばん面白いのは「なぜ identity が中心なのか」です——データがすべて同じ方向を指しているから。侵入のおよそ80%は、盗まれたパスワードやアカウントが絡んでいます。そして2025年、「phishing」が侵入経路の一位に躍り出ました(全ケースの16%)。いまの攻撃者は「壁を壊す」のではなく、「盗んだ鍵で正面玄関から歩いて入る」んです。業界全体がzero-trust——「誰も信じるな、毎回確認しろ」——に舵を切ったのは、これが理由です。たとえ社内ネットワークの中にいても、です。
「何も無条件には信じない」という考え方——昔は社内ネットワークなら「安全」とみなされていました。でも zero-trust は、自動的に安全なものなど何もない、と言います。アクセス要求はすべて、社内か社外かを問わず、毎回あらためて本人確認と権限を証明しなければなりません。
04価値と力はどこにあるのか
この産業の大事なルールが、いま変わりつつあります——昔は、顧客は防御ツールを十社〜二十社からバラバラに買っていました(firewall は一社、antivirus は別の一社、log の仕組みはまた別の一社)。でもいまの流れは「platform consolidation(一つのプラットフォームに集約)」です——ツールが散らばっていると高くつくし、全体像も見えないので、顧客はなるべく少数の会社から「丸ごと」買いたがるようになりました。
だから、力と利益は数少ない「プラットフォームの作り手」に流れ込みつつあります。集約時代のトップ企業の数字を見てみましょう:
驚くのは、Microsoft が世界最大のセキュリティ企業になったことです。売上は$200億超——もともと「サイバー専業」でもないのに、です。顧客がすでに使っているクラウドや Office にセキュリティを抱き合わせて売っているだけなんです(4つ以上のセキュリティ製品を使う顧客は年40%増)。一方、生まれながらのサイバー専業勢——Palo Alto、CrowdStrike——も、本格的に「プラットフォーム」へと姿を変えています:Palo Alto の NGS ARR は FY2026 に ~$89億まで伸びる見込みです(~60%増)。
このトレンドを見るときの教訓:「この会社はセキュリティをやっているか」とだけ問うのではなく、「顧客が集約して頼るプラットフォームなのか、それとも飲み込まれつつある一機能のツールなのか」を問うこと。
05トレンド全体を動かす力
分野ごとに事情は違っても、業界全体を同時に動かす大きな力が3つあります:
1. AIは「剣」であり「盾」でもある — これが最大の力です。攻撃側は AI でより巧妙な phishing を書き、脆弱性をより速く探します。同時に、まったく新しい「攻撃される入口」も生まれました——AI そのものです。2025年には、20%もの組織が「shadow AI」(社員が管理を通さずこっそり AI を使うこと)経由で侵入され、一件あたり平均 $67万のコスト増を招きました。そして AI が絡んだケースの97%は、AI の権限管理がまったくない組織で起きています——これらすべてが、AI Securityという分野が生まれ、急成長している理由なんです。逆に、守る側で AI を使い切った組織は、対応時間を80日縮め、一件あたり平均で $190万近くを節約しました。
2. クラウド + zero-trust がすべてを飲み込む — データがクラウドに移り、人がどこからでも働くようになると、「オフィスを囲む壁」式の防御はもう通用しません。だから業界全体が急速に zero-trust へ移っています——zero-trust に取り組む組織は24%(2021年)から61%(2025年)へ跳ね上がり、zero-trust 市場は$365億(2024年)から$787億(2029年)へ伸びると見られています。導入に成功した組織は、侵入一件あたり平均 $176万を節約しました。
3. 地政学と規制 — サイバーは国家どうしの戦場になりました。重要インフラへの攻撃や、国家が後ろ盾につく ransomware によって、セキュリティは「国家安全保障」の問題になっています(高度なセキュリティを必要とするDefenseやDigital Financeとつながります)。そこに、組織にインシデント報告と防御投資を義務づける新しい規制が重なり——盤面全体で需要を押し上げています。
06いまどこまで来たか + 各分野のチャンピオン
2025〜2026年は「大集約」の時代です——大型ディールが続いています:Google がWizを$320億で買収(史上最大のセキュリティディール、2026年3月に完了)、Cisco がSplunkを$280億で買収して SIEM と XDR を統合。以下は各分野の「チャンピオン」で、プラットフォームの巨人から特定分野のリーダーまで、力がいろんなタイプのプレーヤーに分散していることを映しています:
07未来とリスク(量子も含めて)
先を見れば、このトレンドには手堅い追い風と、セットで見ておくべき固有のリスクの両方があります。
チャンスの側:cybersecurity は、需要が「絶対に減らない」数少ない産業の一つです——経済がデジタルである限り、見張る人は要ります。そして新しい2つの波が、市場をまるごと生み出しつつあります:AIの防御(始まったばかりの戦場)と、量子に耐える暗号(post-quantum)への移行です。
この量子の話は、思っているより重要で、しかも切迫しています。「harvest now, decrypt later(今集めて、後で解読する)」と呼ばれる脅威——攻撃者(と国家)は「今日、暗号化されたデータを集めておき」、将来 量子コンピュータが整ったときに解読しようと待っています。つまり、10年以上は秘密にしておくべきデータは今この瞬間から危険なんです。だから NIST は2024年に新しい暗号標準(FIPS 203/204/205)を出し、NSA は重要システムに対し、アプリの移行を2030年まで、インフラ全体の移行を2035年までに終えるよう求めました——インターネット全体の「信頼の根っこ」を入れ替える大工事です(Quantum Computingと直結します)。
将来の量子コンピュータが既存の暗号を解読できるようになっても、なお耐えられるよう設計された新世代の暗号——量子が整う日には、いま銀行やインターネット、国家機密を守っている暗号が一瞬で「丸裸」になるからです。だから PQC への移行は、デジタル世界全体の土台を入れ替える規模のプロジェクトなんです。
リスクの側には、気をつけるべき3つの層があります:
- 攻撃側がつねに先を行く: 防御は本質的に「追いかける」ゲームです——攻撃者は一か所の穴を見つければいいのに、守る側はすべての穴を塞がなければなりません。AI は攻撃側がその規模を広げるのをいっそう速くします
- 集約 = 単一障害点: すべての組織が同じ少数のプラットフォーム(たとえば CrowdStrike)に頼ると、そのプラットフォーム自体がしくじったとき、世界中が同時に広く止まってしまう——集約の便利さは、新しい種類の脆さと表裏一体です
- 人材と予算のギャップ: 世界はサイバーの専門家を慢性的に欠いている一方、攻撃される入口(クラウド + AI + IoT)は、見張る人を確保できる速さを超えて広がっています
だからこの章は「深掘りの手引き」ではなく「地図」なんです——トレンド全体を見ることの本当の価値は、すべての関所が同じ一つのものを囲み、たった一つの頭脳(SOC)で縫い合わされていると見えること。それが分かったうえで、各関所を一つずつ詳しく探検していけばいい——気になる分野の深掘りの章へ、そのままタップして入っていけます。