メガトレンド · Cybersecurity & Digital Trust
サイバー戦争の最前線は、あなたのノートPCとネット回線にある
あらゆるサイバー攻撃は、必ず二つの扉を通ります——「機器」(ノートPC、サーバー、スマホ)と「回線」(機器と外の世界をつなぐ接続)です。このnodeは、その二か所で攻撃を実際に止める層。そしてこの5年で、間抜けなアンチウイルスから、毎秒ふるまいを見張るAIへ、ビル内のファイアウォール装置から、クラウドであなたの働く場所すべてに届くセキュリティへと、まるごと作り替えられてきました。
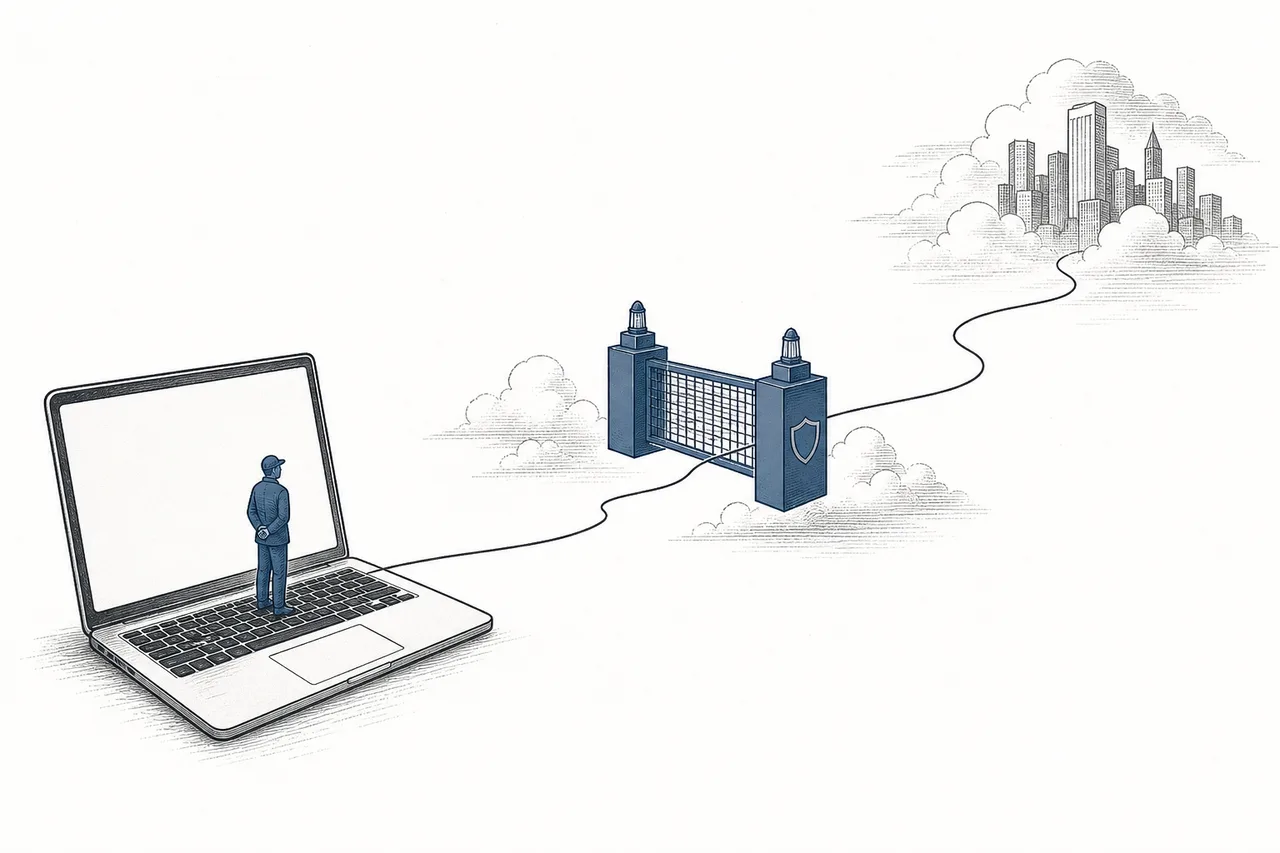
01これは何?(機器+回線)
一軒のオフィスへの侵入を考えてみてください。泥棒の選択肢はいつも二つ——「どこかの部屋のドア」(つまり一台のコンピューター)をこじ開けるか、すべての部屋をつなぐ「廊下と配線」(つまりネットワーク)に潜むか。このnodeは、その両方を見張る存在で、ちょうど対になる二つの枝に分かれます。
- Endpoint(機器): 末端の機器すべてを守ること——ノートPC、サーバー、スマホ、工場の機械まで。今どきのツールはEDR/XDRと呼ばれ、すべての機器に常駐する小さな「警備員」(agent)が、ふるまいを見張って異常をその場で止めます——これがEndpoint Detection & Response (EDR/XDR)の枝です
- Network(回線): データが通る「経路」を守ること。昔はfirewall(防火壁)——オフィスの入口に置かれ、出入りするものをすべて検査する装置でした。今はそれがクラウドに移ってSASE / zero-trustになっています——これがNetwork Security & SASEの枝です
nodeの定義ははっきり言っています。これは「実行する層(enforcement layer)」だと——「誰が誰なのかを把握する」だけの層(それはIdentity & Access)でもなく、「事件を捜査する」層(それはSecurity Operations)でもありません。攻撃が起きるまさにその場所で、機器でも回線でも、実際に手を下して攻撃を止める層です——メガトレンドCybersecurity & Digital Trustの下にあるサブ分野です。
Endpoint = 人が実際に使う末端の機器(ネットにつながる機器)· Agent = 機器に組み込まれ、見張って中央に報告する小さなプログラム · Firewall = 決めたルールに従ってネットワークの出入りトラフィックをふるい分ける「防火壁」。これらすべてが、セキュリティ方針を現場で実際に「実行する手」なんです。
02なぜ最も重要な最前線なのか
理由はとても単純です。ほとんどすべての攻撃は「機器」で終わるか、「回線」を通るから。ハッカーがデータを盗みたければサーバーにたどり着く必要があり、身代金(ransomware)を要求したければ被害者の機器でコードを実行する必要があり、データをこっそり持ち出したければネットワークを通る必要があります。だからこの二つの層は「最後の関所」——ここで捕まえれば攻撃は終わり、ここを抜かれれば被害が出ます。
そしてこれは、両方とも大きく速く伸びる市場です。endpoint側は2025年でおよそ270〜280億ドル、2030年には約380億ドルへ伸びる見込みで、成長の核はEDR——年率ほぼ25%(約50億ドルから2030年に約150億ドルへ)です。いっぽうクラウドへ移ったnetwork側(SASE)はもっと熱い——Gartnerは2025年の約150億ドルから2028年には約285億ドルへ、年平均約26%で伸びると見ています。
でも、いちばんよく物語る数字は、endpoint市場の中での道具の置き換わりです。古いもの(signature型のアンチウイルス)は伸びが鈍いか縮小し、新しいもの(AIを使うEDR/XDR)は年率約25%で伸びている——お金が「間抜けなアンチウイルス」から「ふるまいを見張るAI」へ、急速に流れているということ。これがこの章まるごとの核心です。
endpoint側にも、それ独自の転機があります——今どきの攻撃の約79%は「living off the land」、つまりOSにもとから入っている道具を使う手口で、従来のアンチウイルスがスキャンで見つけるマルウェアのファイルを残しません。だから「ファイルの見た目」ではなく「ふるまい」を見るEDR/XDRが、おまけから必需品へと変わりました。
03どう動くのか — 機器の上のEDR + 回線の上のSASE
このnodeを理解するいちばん簡単な方法は、同時に起きている「二つの革命」を見ること——ひとつは機器の上で、もうひとつは回線の上で。
革命その1:アンチウイルスから、EDR/XDRへ
昔のアンチウイルスは「顔写真つきの指名手配リスト」のように働きました——すでに知られたウイルスの署名(signature)を持っていて、リストの顔と一致するファイルが来たらブロックする。問題は、リストに一度も載っていない新しいマルウェアは、まったく見えないこと。
EDR (Endpoint Detection & Response)は、考え方をまるごと変えました。「見た目」ではなく「ふるまい」を見るんです——機器上の小さなagentがあらゆる動作を見張ります。どのプログラムが機器中のファイルを一気に暗号化しようとしている? メモリからパスワードを盗もうとする変なプロセスはいないか? あやしいパターンを見つけると、警告するだけでなく、その場で手を下して止めます(プロセスを切る、機器をネットワークから隔離する)——それが「Response」という言葉。いっぽうXDRは、視野を機器の外まで広げて、メール、クラウド、ネットワークからの兆候を同時に見え、それを一枚のパズルにつなぎ合わせます。
革命その2:ビル内のfirewallから、クラウド上のSASEへ
昔のネットワークセキュリティは「城と堀」のようなものでした——みんなビルの中で働き、すべてのデータはひとつの入口にあるfirewall装置を通る。壁の中にいる人は「信頼できる」とみなす。でも世界が変わって——人は家から、カフェから、スマホから働き、アプリはすべてクラウドへ移り——「城」には守るべき壁がなくなりました。家にいる従業員に、クラウドへ出る前にfirewallを通すためわざわざ「ビルへ戻れ」と強いるのは、遅いし筋が通りません。
SASE(Secure Access Service Edge)は、検問所をクラウドの上へ移し、世界中のすべての利用者の近くに分散させることで解決します。あなたがどこにいても、接続はまず一番近い検問所を必ず通ります。これはzero-trust——「誰も自動では信用せず、毎回チェックする」という考え方と組み合わさります。壁の内か外かに関係なく。
SASE = 「セキュリティ」と「ネットワーク」を一つにまとめ、利用者に近い縁(edge)のクラウドから届けること · SSE = SASEのうち「セキュリティ」だけの部分(SD-WANのようなネットワーク部分を外したもの)· Zero Trust = 「誰も既定では信用しない」——組織の中の人でさえ。リソースにアクセスするたびに本人と権限を証明する必要がある。ここがNetwork SecurityとIdentity & Accessの交わる点です。
04サイバーの生態系の、どこにいるのか
このnodeはメガトレンドCybersecurity & Digital Trustの中の「実際に手を下して止める役」です。でも一人では働けず、同じ家族の兄弟たちと連携する必要があります:
- Identity & Accessと組む: zero-trustが働くには、まず「誰が誰なのか」を知る必要があります——Identityが「あなたは誰で、どんな権限があるか」を告げ、Network Securityがその権限を入口で実行する
- Security Operations (SOC)にデータを送る: EDR/XDRは、すべての機器から生の信号を中央のSOCへ送る「センサー」。SOCが捜査して全体像をまとめる——endpointが目・耳・手なら、SOCは脳
- Cloud & Workload Securityと重なる: 「機器」がクラウド上の仮想サーバーやコンテナになると、endpointとcloud securityの境目は薄れる——だから今どきのXDRはこの領域にも踏み込む
- Edge & CDNと同じ網に乗る: SASEはインターネットの「縁」からセキュリティを届ける——ウェブや動画を速く配信するのと同じedge網が、利用者の近くにセキュリティの検問所を立てるのにも使われる(これがCloudflareやAkamaiが両方の試合で戦える理由)
そしてサイバー分野の外へも橋をかけます——AIは守る側の武器(ふるまいを見張るAI)でもあり、攻める側の武器(ハッカーがAIでマルウェアを作る)でもあります。いっぽうセキュリティ全体はいまも暗号化に頼っており、それは将来Quantum Computingによって揺さぶられようとしています。
05いま、どこまで来たか + 主役たち(2025〜2026)
2025年は「誰が何を握っているか」の絵がぐっと鮮明になった年でした。endpoint側のリーダーはCrowdStrike——agent「Falcon」のARR(年間経常収益)が直近の会計年度で約53億ドル(約24%増)に達し、ARR100億ドルという明確な目標を掲げています。
network/platform側の大物はPalo Alto Networks——2025会計年度の売上は92.2億ドルで、同社が強調するのは「NGS ARR」(新世代製品からの経常収益)。これが55.8億ドル(+32%)へ伸び、顧客にスタックまるごとを一社から買わせる「platformization」戦略を映しています。いっぽうZscalerはzero-trust/SSEの先駆者で、2025会計年度にARRが初めて30億ドルを突破し、いまも年率25%超で伸びています。
財務の面でいちばんワクワクするのは、CrowdStrikeのいまも力強く伸びるARRと、Palo AltoがNGS ARRを55億ドル超へ押し上げたこと——どちらも同じ流れを映しています。顧客がツールをあちこちで買う代わりに、どこか一社へまとめているということ。
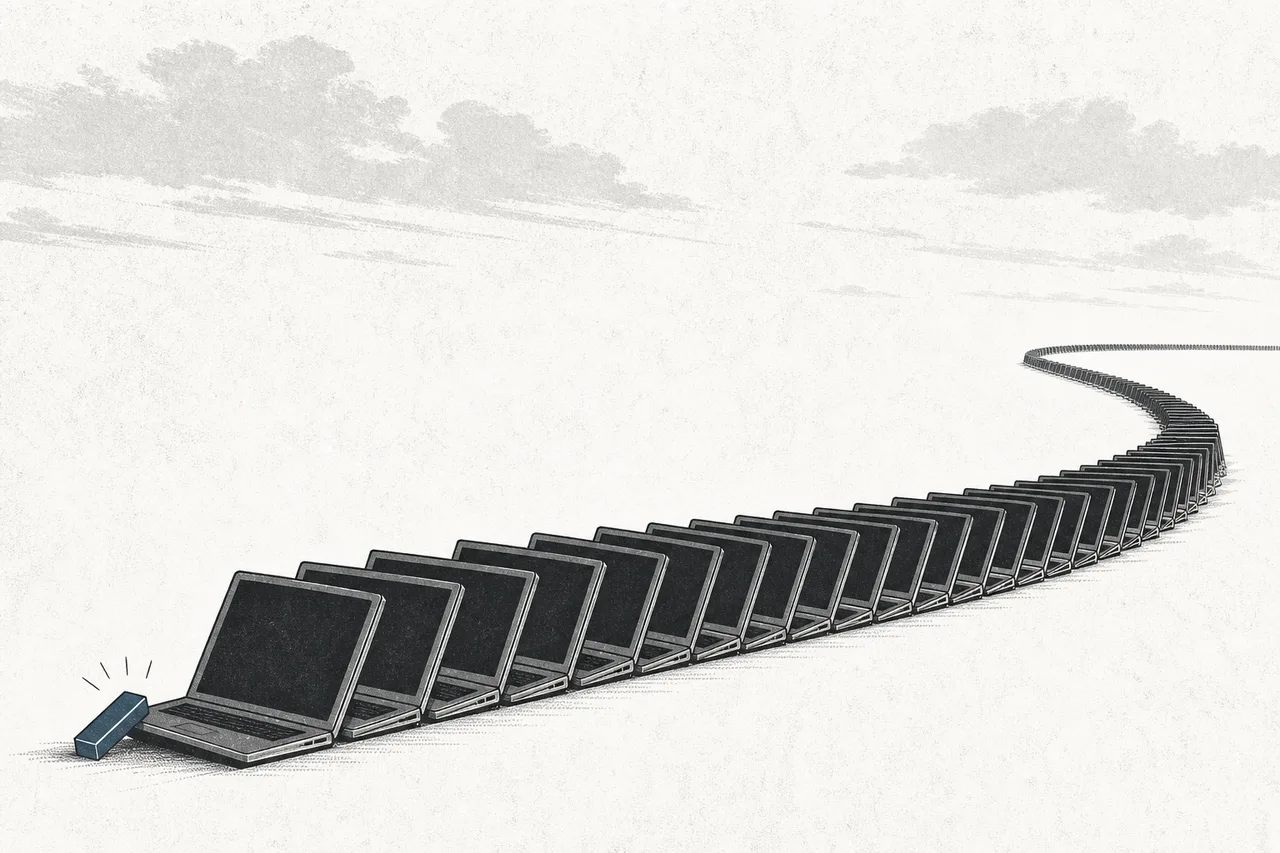
でもこのnodeでここ数年いちばん話題になったのは、売上の話ではありません——それは2024年7月19日の出来事です。CrowdStrikeがバグを含むアップデートをたった1ファイル配信したことで、世界中のWindows機が約850万台、いっせいにブルースクリーン(Blue Screen of Death)になりました——航空、病院、銀行、緊急通報まで広範囲にダウン。保険会社はFortune 500企業だけで被害を約54億ドルと見積もっています。そして痛いのは——これがハッキングではなく、「守る側」が自滅したこと(この出来事はEDR/XDRで深掘りします)。
さらに「掛け持ち」する巨人もいます——Microsoft(DefenderがWindows/365におまけで付き、いまや全員の強敵に)や、Cisco(Splunkを買収してSOC側を補強)です——この戦場が純粋なサイバー企業だけの争いではなく、プラットフォームの巨人も飛び込んで奪い合っていることを映しています。
06未来:プラットフォームへの統合 + SOCのAI化
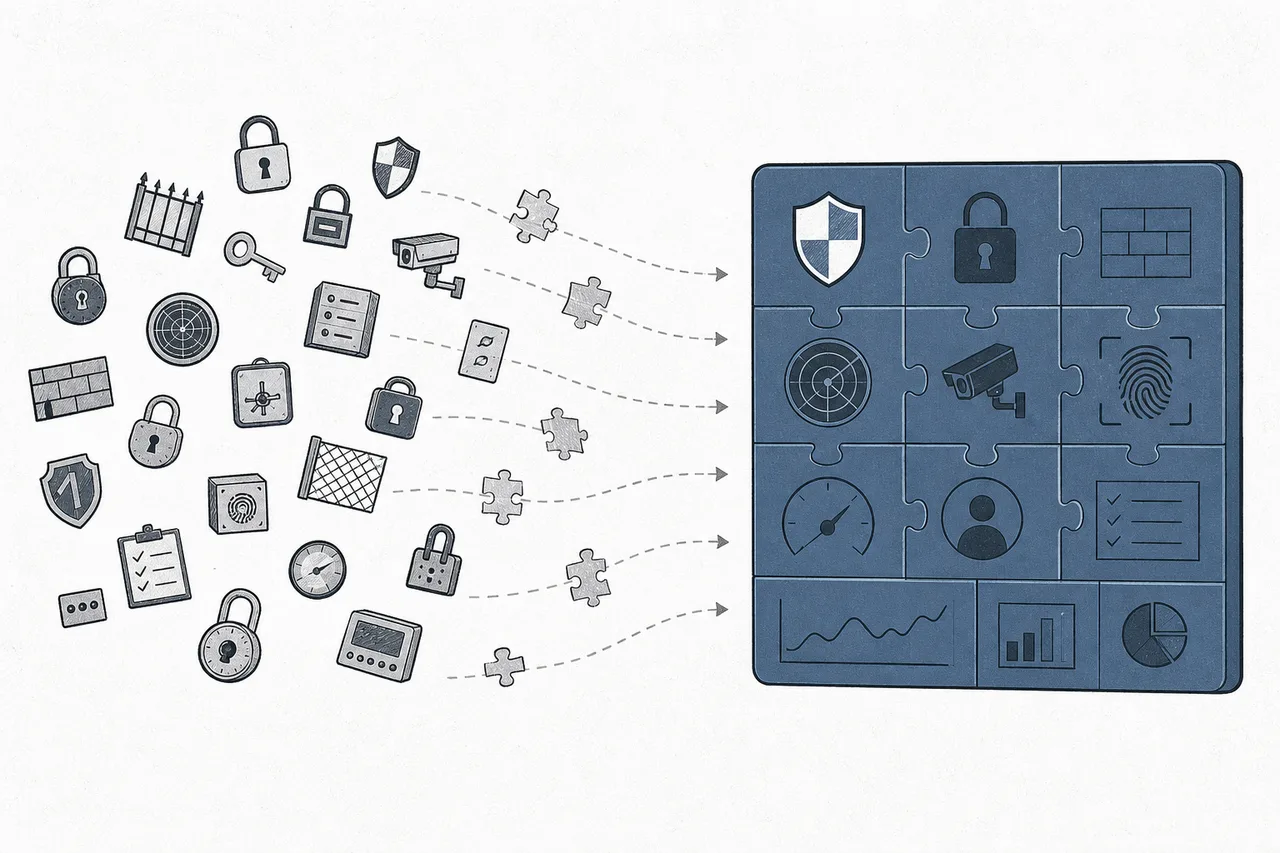
このnodeのいちばん大きな方向は、ひと言——「統合(consolidation)」です。長年、組織はセキュリティのツールを何十ブランドも買い込んできました——endpointは一社、firewallは別の一社、メールはまた別の一社——管理が大変で、つなぎ目に穴が空く。Gartnerは2025年までに組織の約70%が、セキュリティを任せるベンダーを3社以下に絞ると見ています。これが、Palo Alto、CrowdStrike、Fortinetがこぞってスタックまるごとを売る「プラットフォーム」づくりを急ぐ理由——道具をいちばん漏れなく、いちばん滑らかに動かせる者が、顧客のセキュリティ予算をまるごと握ります。
第二の方向はAIがSOCの部屋に入ってくること。endpoint/networkから来る警報の量が多すぎて、人が追いきれません。そこで「AI SOC agents」が、ふるい分け、一次捜査、自動での脅威隔離を助けます——Gartnerの2025年の調査では、サイバーのリーダーの約42%がすでに、脅威の検知と対応にAI agentsを試すか使っており、さらに約46%が翌年に使う予定です。EDR/XDRの仕事は「人に見せる信号を送る」から「ある程度はAIが自分で判断する」へ変わりつつあります。
第三の方向はendpointとnetworkを一つに溶け合わせること。XDRが機器も回線も一枚の絵で見え、SASEがクラウドからセキュリティを届けるようになると、「機器を守る」と「回線を守る」の境目はだんだん薄れていきます。やがて利用者の「本人」をどこまでも追いかける一枚続きのセキュリティ構造になる——どの機器を使い、どこから接続しても。
07課題とリスク
このnodeは黄金時代にいます。でも、リスクもその性質そのものに深く埋め込まれています。
第一のリスクはいたるところに常駐するagentの集中と脆さです。CrowdStrikeの2024年7月19日の教訓は、いちばんはっきりした警告でした——一つのソフトが世界中の数百万台に常駐し、システムの最も深い権限を持つとき、たった1ファイルの更新ミスが世界を落とせる。攻撃でさえ起こすのが難しいような「一点が壊れれば全体が壊れる」状態です。市場が少数のリーダーへ統合されていくほど、この集中リスクは高まります。
第二のリスクは両陣営が同じ武器を持つ「AI戦争」です。守る側はAIでふるまいを見張りますが、攻める側もAIで、検知を逃れて姿を変えるマルウェアを作り、より巧妙な詐欺メールを書き、より速く弱点を見つけます。これはゴールのない競走——進化をやめた側が即座に負け、しかも守る側のコストは攻める側より常に高くつきます。
第三のリスクは「おまけ」されて立つ場所を失うことです。MicrosoftはDefenderをWindowsとMicrosoft 365に無料(かほぼ無料)で抱き合わせており、セキュリティを単品で売る者にとって巨大な圧力になっています。十分に広いプラットフォームか、十分にはっきりした強みを持たない者は、巨人の「おまけ」によって市場から押し出される危険があります。
ひと言でいえば、このnodeは、あらゆる脅威が通る二か所——機器と回線——で攻撃を実際に止める「最前線」です。この5年で、間抜けなアンチウイルスからふるまいを見張るAIへ、ビル内のfirewall装置からクラウドであらゆる場所に届くセキュリティへと作り替えられました。いま戦場は「誰の機能が優れているか」から「誰がすべてを一つのプラットフォームにまとめられるか」へ移っています——そして2024年7月19日の教訓は、一人の守り手に頼るほど、それがつまずいた日に世界がより大きく揺れることを、私たちに思い出させるんです。