メガトレンド · Cybersecurity & Digital Trust
誰が・何に・アクセスできるのか。そもそも持つべきなのか。そして、それを証明できるのか
数万人の従業員と数千のアプリを抱える大企業では、誰もが「デジタルの鍵」を何十本も持っています——メールに入る鍵、給与システムに入る鍵、顧客データベースに入る鍵。でも経営者にこう聞いてみてください。「いま誰がどの鍵を持っていて、その人は本当に持つべきなのか」。たいていは即答できません。これこそ IGA(Identity Governance & Administration) が生まれて解こうとしている問題です——つまり、いつでも三つの問いに答え続ける仕組みのこと。誰が何にアクセスできるのか · その人は本当にその権限を持つべきなのか · そして、それを監査人に証明できるのか。カッコいい話ではありませんが、法律で義務づけられていて、いま大きなお金が流れ込んでいる分野なんです。
01これは何?
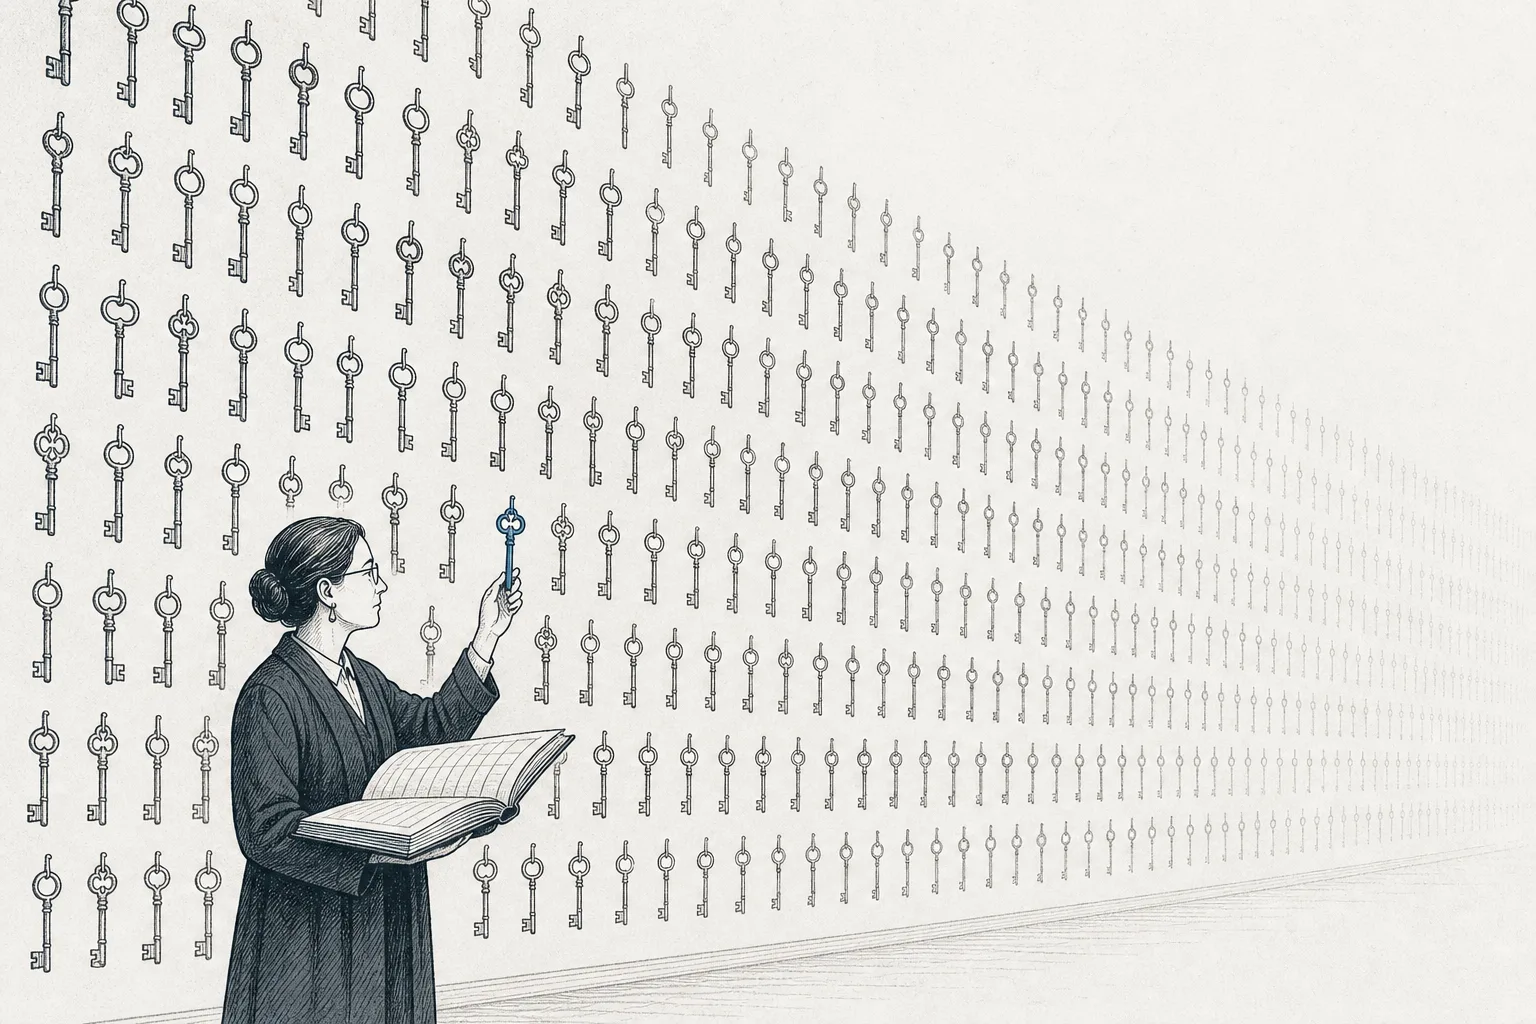
大企業を 扉が何十万枚もあるビルだと想像してみてください——扉の一枚一枚が、ひとつのアクセス権です。会計システムに入る、契約フォルダを開く、顧客データベースに入る、送金システムに入る。従業員はそれぞれ鍵束を渡され、一束に50〜100本もの鍵が入っていることもあります。問題は、どの鍵が誰の手にあるのかを 台帳につけているのは誰か? その人が部署を異動したり退職したりしたとき、誰が鍵を 回収するのか? そしてある日、監査人が入ってきて「財務データにアクセスできる人全員に、本当にアクセスすべき理由があると示してほしい」と求めたら、あなたはどう答えますか。
それが IGA の仕事です——IGA は「扉を開ける」役ではありません(それはログインシステムの仕事です)。IGA がやるのは 鍵の台帳ぜんぶを統治し、管理すること。その正式名称が役割をそのまま表しています。Governance(ガバナンス——誰がどの権限を持つべきか、定期的に見直す)と Administration(実務——権限の作成・変更・取り消しを自動でやる)。一文にまとめると、IGA はいつでも三つの問いに答え続けます。誰が何にアクセスできるのか · 持つべきなのか · 証明できるのか。
メガトレンドの地図のなかで、この node は大きなトレンド Cybersecurity & Digital Trust の Identity & Access Management (IAM) の下にある枝で、ペアで動く二つの兄弟がいます——「ログイン時の本人確認」を担う Workforce & Customer IAM (SSO/MFA) と、「管理者の特権アカウント」を担う Privileged Access Management (PAM) です。SSO が「玄関でカードをチェックする警備員」、PAM が「マスターキーをしまう金庫」だとすれば、IGA は 「ビル全体の鍵台帳を持つ司書」にあたります。
Entitlement = ひとつのアクセス権(たとえば「給与フォルダを読める」)——鍵束のなかの一本の鍵です · Provisioning = 人が入ってきたとき、各システムへのアクセス権を自動で「与える」こと。Deprovisioning = その人が辞めたり異動したりしたときに「回収する」こと · Access Certification(または access review)= 上司が定期的に「あなたの部下はこれらの鍵をまだ持つべきか」を見直して承認のサインをすること——監査人が求める証拠そのものです。
02なぜ重要か——誰も返さない鍵
IGA が解く問題には 「access creep」(権限の積み増し)という呼び名があります。ある従業員を思い浮かべてみてください。会社に10年いて、営業から始まり、マーケティングへ移り、プロジェクトを率いるようになった。異動するたびに新しい鍵束を もらう——けれど古い鍵束を 返すことはほとんどありません。その結果、彼の鍵束はこれまで就いたすべての役職の権限でふくらみ、いまの役職のぶんだけにはとどまりません。これがいちばん危ない穴です。もし彼のアカウントがハッキングされれば、攻撃者は鍵束まるごとを手に入れてしまうからです。
もっと深刻なのが orphaned account——辞めた人のアカウントなのに、誰も閉じていないものです。現実には「退職した瞬間に権限を切る」のは思った以上に難しい。権限が何十ものシステムに散らばっているからです。Verizon の2025年のレポートによれば、データ漏えいのおよそ22%が内部の人に関係しており、その一部は権限を切るのが遅れたことが原因でした。さらに Ponemon は、内部脅威による被害が組織に年平均で 約1,620万ドルのコストを負わせると見積もっています。
でもこの市場のいちばん大きな推進力は、セキュリティそのものではありません——それは 法律と監査です。米国の上場企業は SOX(Sarbanes-Oxley)法をクリアしなければならず、誰が財務システムにアクセスできるかを証明し、職務を分掌し(ひとりが支払いの作成も承認も両方やらせない)、記録を残すことが義務づけられています。これができないと、企業は内部統制に「material weakness(重要な欠陥)」があると指摘されかねません——その発表があると、株価はたいてい即座に2〜5%下がります。直近の一年で開示された material weakness のおよそ64%は「人と、甘い権限管理」が原因でした。だから IGA は「いつでも監査に出せる証拠」を自動で生み出すツールなんです。
これが、IGA が「あったら嬉しいもの」ではなく「なくてはならないもの」である理由です——上場企業も、銀行も、病院も(HIPAA)、クレジットカードを扱う会社も(PCI DSS)、みんな法律でアクセスの管理を証明するよう迫られています。だからこの市場は、サイバー攻撃への恐れだけでなく「法令を守るための実務的な必要性」で伸びているんです。
03どう動くのか(joiner–mover–leaver の循環)
IGA の働きの核心は、職場における「身元のライフサイクル」(identity lifecycle)を見守ること。それは三つのタイミングにまとめられ、joiner – mover – leaver——入社する人、異動する人、退職する人——と呼ばれます。その合間に置かれる大事な検問が access certification で、全員の手のなかの鍵がまだ「持つべきもの」かを見直します。
この仕組みが強力なのは、上流の HR システムとつながっているからです——HR が新入社員を登録すると、IGA は「役職」に応じた権限のセットを数分で自動的に用意します(IT が1システムずつ開けるのを何週間も待つのではなく)。そして HR が退職を登録すると、すべての権限がいっぺんに切られ、orphaned account は残りません。いっぽう access certification は、各部署の上司を定期的に(たとえば四半期ごとに)座らせ、部下それぞれがまだどの鍵を持つべきかを見直させる仕組みです。そのすべての段階で、システムが静かに残しているのが audit trail——誰が誰に、いつ権限を与え、誰が承認し、誰が見直したかの記録です。これがまさに、法律の求める「いつでも監査に出せる証拠」なんです。
04セキュリティ業界のどこに位置するのか
IGA は identity の「ガバナンス層」です。単独では動かず、IAM を一周ぶんそろえる部品にあたります。ご近所とどうつながっているか見てみましょう。
- Workforce IAM (SSO/MFA) とのペア: SSO/MFA はログイン時に「あなたがあなたであること」を確かめる役。そして IGA は次の問い「では、あなたは何にアクセスする べきか」に答えます——本人確認のすんだ身元には、誰かが権限を統治しないといけない。さもないと、ただログインしてどこへでも歩いていけてしまいます
- PAM(特権アカウント)との補完: PAM はいちばん危険な管理者のマスターキーを守り、IGA は「組織じゅうの一般の人」の鍵を守る——二つを合わせて、ふつうの人も特別な人も両方カバーできます。だから大手の多くは、両方を一つのプラットフォームで売ろうとするんです
- zero trust の土台: 「誰も自動では信頼しない、すべてのアクセスを検証する」という原則が成り立つには、システムが誰は何にアクセスすべきかを 先に知っている必要があります——それこそ IGA が管理している権限のデータベースです。IGA が「本来あるべき姿」を据えていなければ、zero trust には照らし合わせる相手がいません
- Cloud & Digital Infrastructure と AI による加速: 組織がクラウドへ移り、SaaS アプリを何百も使うほど、「鍵」の数は爆発します——そして AI は、同じく統治が要る「機械の身元」(machine identity)を膨大に新しく生み出しつつあります。IGA の需要は、この複雑さとともに伸びていくんです
05いま、どこまで来たのか
IGA の市場はいま 2025年で約84〜93億ドルの規模で、次の10年の初めには170〜330億ドルに届くと見られています——年平均で約13〜15%の安定成長です。なぜなら、消えてなくならない法律に支えられているから(上場企業はみんなやらないといけない)。ただの技術トレンドではないんです。
この市場で最近いちばんの大ニュースは、主役 SailPoint の帰還です——大企業向け IGA の「先駆者」とされる会社で、Thoma Bravo(プライベートエクイティ・ファンド)に2022年に69億ドルで上場廃止のかたちで買収され、2025年初めに約 128億ドルの評価で再び株式市場に戻ってきました。調達額は13.8億ドル。上場申請のときに公開した数字は、ARR が約8.13億ドル、約30%成長で、net retention は114%(既存顧客が毎年支出を増やしている)——退屈に見える IGA が、実はお金が安定して流れ込むビジネスだというサインです。
挑む側の有力な競合は Saviynt で、2025年末に Series B で 7億ドルを約30億ドルの評価で調達し、AI で動く IGA を加速させています。いっぽうデンマークの Omada は「12週間で導入完了」を売りに、何年も引きずる旧来のシステムと戦っています。そして Okta も SSO の基盤から広げて、Identity Governance を追加モジュールとして売り始めています。
でもこの市場の上にかかるいちばん大きな影は Microsoft です——Entra ID Governance をユーザーあたり月約7ドルの追加機能として売り、多くの組織がすでに持っている Microsoft 365 E5 のパッケージに結びついています。だから Microsoft は大手プレーヤーであると同時に、すべての pure-play への価格圧力でもあります。ゲームはこうして「より深い専門特化のプレーヤー」対「顧客がすでに持っているものにオマケでついてくる巨人」の戦いになるんです。
06この先の未来——AI が権限を判断し、機械にも「身元」が要る時代
第一の方向は AI が権限の判断に入ってくること。access certification の古典的な問題は「rubber stamping」——部下の権限を何百項目も見直さねばならない上司が、ちゃんと見ないまま一括承認してしまうことです。AI はいま「この鍵はあなたの部下が半年まったく使っていない、外すべきでは?」とか「この人は同じ役職の仲間と比べて権限が異常だ」と指し示す手助けに入ってきています——見直しを、意味のない儀式から、データに裏打ちされた判断へと変えるんです。
第二の方向は、「身元」という言葉の意味そのものを変えつつある津波です——machine identity(機械の身元)。いまや権限を必要とするのは「人」だけではありません。ボット、スクリプト、API キー、そして最近では人の代わりに働く AI agent——どれも従業員ひとりと同じように、システムへのアクセス権を持たないといけない。問題は、それが速く、しかも膨大な数で生まれること。2025年の複数のレポートは、機械の身元は人の身元より45対1から144対1も多い(組織による)とし、一年で約44%増えていると指摘しています。
これが IGA にとって、いちばん大きな新しい戦場です——なぜなら machine identity の多くは はっきりした持ち主がいないから。それが「退職した」と教えてくれる HR はいません。しかも 組織の約68%はまだ AI 向けの権限管理を持っていないという報告もあります。機械や AI agent の身元の統治を、いち早く自動化できた者が、次世代の IGA の勝者になります。
07課題とリスク
第一のリスクは Microsoft の影です。Entra ID Governance が安い追加機能として、多くの組織がすでに払っている Microsoft 365 E5 に結びついて売られると、一部の顧客は——たとえ専門特化のもののほうが深くても——pure-play に追加で払うより「そこそこ使えて、より安い」ほうを選ぶかもしれません。この価格圧力は、専門特化プレーヤーの売上への直接的なリスクです——もっとも専門特化の側は、システムが複雑だったり Microsoft の外のアプリを抱えたりする組織は、結局は専用のプラットフォームが要ると反論しますが。
第二のリスクは 導入の複雑さです。IGA はプロジェクトが何年も長引き、予算が膨らむことで知られています。何十・何百もの旧システムとつなぎ、「誰がどの権限を持つべきか」を最初から正しく定義しないといけないからです。土台を間違えると、システムは元々の混乱を「より速く自動化」するだけになります。だからこそ Omada のような新世代のプレーヤーは「速い導入」を売りにし、ここが顧客の二の足を踏ませる関門になっているんです。
第三のリスクは identity sprawl と機械の身元が、ツールの追いつく速さを超えて増えることです。AI agent と machine identity が人の45〜144倍に膨らむと、すべてを統治しきるのはどんどん難しい課題になります——追いつけなければ、新しい穴は governance が閉じるより速く開いてしまう。そしてこの商品は「証明の信頼性」そのものなので、IGA システム自身がしくじれば、それが組織全体を巻き込んで壊れる単一の点になりかねません。
ひとことでまとめると:この node は、デジタル時代の組織でいちばん当たり前に聞こえて、いちばん答えにくい問いの物語です——「誰が何にアクセスできるのか、持つべきなのか、そして証明できるのか」。法律が答えを義務づけ、巨大な経済リスクが隠れていて、しかも「身元」が人だけではなくなったいま、どんどん難しくなっている問いなんです。