メガトレンド · Cybersecurity
あなたが今日送った秘密は、すでに盗まれ「未来に解かれる順番待ち」になっている
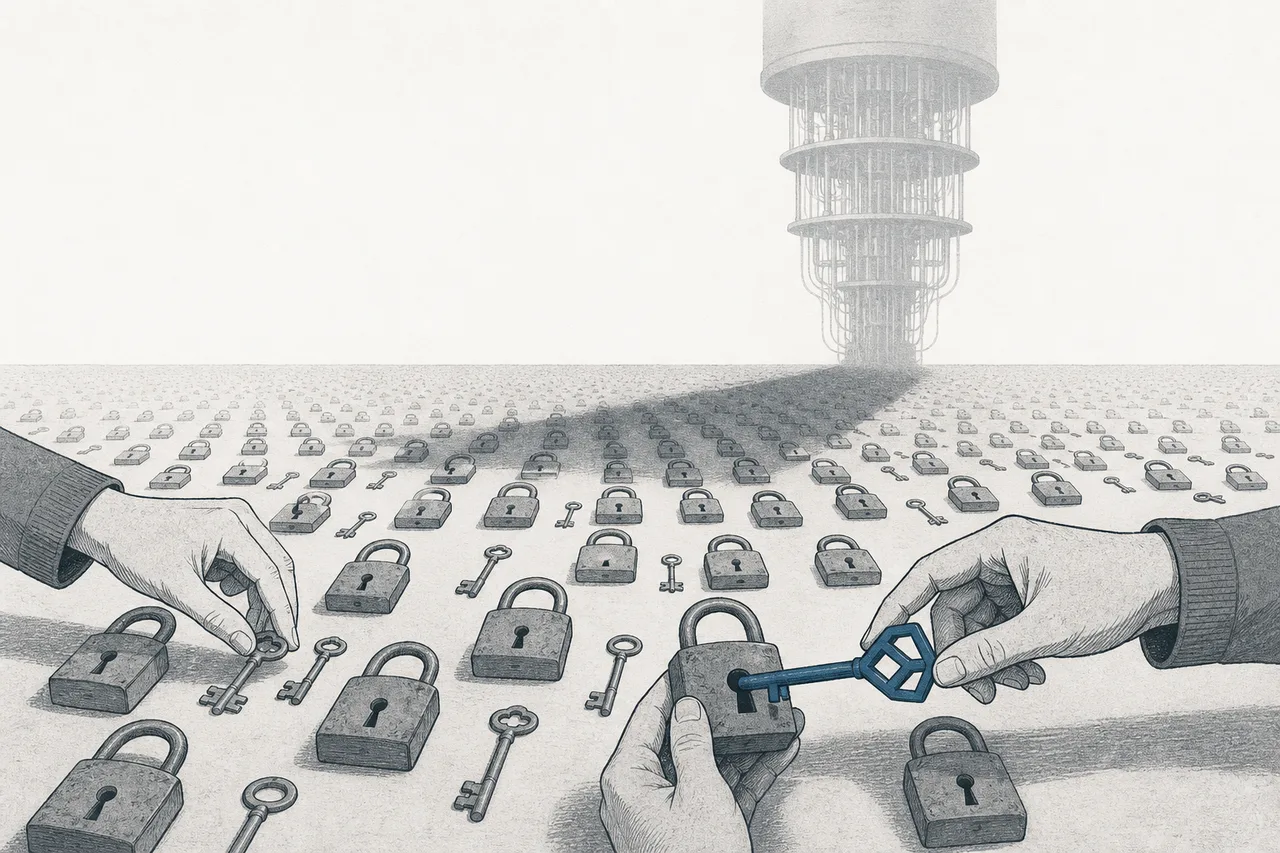
パスワード、銀行取引、メッセージ——インターネット上のほぼすべては、40年間ずっと同じ数学(RSA/ECC)で鍵をかけられてきました。その数学は普通のコンピュータには「難しい」けれど、未来の大型量子コンピュータには 「やさしい」。やっかいなのは、敵がそのマシンが来るのを待ってくれないことです——彼らは 今日のうちに暗号化データを盗んで山積みにしておき、解ける日が来たら一気に開く。これは、時間切れになる前に世界中の鍵をまるごと取り替える話なんです。
01これは何?
URLの横に小さな鍵マークが出るたび、あるいは銀行アプリで送金ボタンを押すたび、その裏では一組の数学が働いています。名前は RSA と ECC ——1970年代からずっとデジタル世界を守ってきた数学です。
原理はとてもシンプルです。数をかけ算するのは簡単。でも大きな数を「どの数とどの数のかけ算か」へ逆に分解するのは 途方もなく難しい——世界中のスーパーコンピュータを束ねても、宇宙の年齢より長くかかるほど。これが「鍵」になって、暗号化は誰でも簡単にできるのに、こっそり解くことは誰にもできない、という仕組みを生んでいます。
Post-Quantum Cryptography (PQC) ——「量子以後の暗号」と訳されるこの分野は、その魔法の鍵がもうすぐ使えなくなるから生まれました。十分に大きな量子コンピュータが現れた瞬間、RSAの「難しい問題」は一気に「やさしい問題」に変わってしまう。PQCとは、量子でも解けない新しい鍵 をつくり、世界中をそこへ引っ越させることなんです。
RSA & ECC = ネット上のあらゆる安全な通信(HTTPS、デジタル署名、VPN)を支える「公開鍵」暗号アルゴリズム。その安全性は、普通のコンピュータには解けない数学の問題から来ています · Quantum-resistant(または post-quantum) = まったく別タイプの数学の問題(たとえば lattice/格子)に基づく新世代のアルゴリズムで、普通のコンピュータ も 量子コンピュータ も 解けません。
メガトレンドの地図では、PQCは Cybersecurity & Digital Trust の下にあるサブテーマで、「信頼の土台(インフラ)」の中でも最も深い層にあたります——なぜなら、「いま話している相手は本当に本人で、誰もこっそり読んでいない」と私たちが信じられる根拠を、まるごと束ねているからです。証明書(certificates)、PKI、鍵の管理、鍵を保管するハードウェア(HSM)など。そしていま最も熱いのが、世界中の暗号システムを量子以後の時代へ移すことです。
02なぜ時計はすべてのシステムを急かすのか
PQCが他のセキュリティの話と違うのは、多くの関係者が口をそろえて引いた 「締め切り」 があること。古い鍵を打ち砕く武器の名前は Shor’s algorithm ——1994年から知られている数式で、もし 十分に大きな量子コンピュータがあれば、大きな数を一瞬で素因数分解できる、つまりRSA/ECCを解けてしまう、と分かっていました。
だから問いは「起きるかどうか」ではなく「いつか」です。多くの専門家は、量子マシンが実際に暗号を破る 「Q-Day」を2030〜2035年ごろ と見ています。必要なマシンの規模はまだ数百万キュービット級で、今いちばん優秀な機械でも数千キュービット止まり、しかも「ノイズだらけ」(エラーが多い)。ところが2025年、Googleの研究者が必要資源の見積もりを「実キュービット10万未満」まで引き下げ、業界を揺さぶりました。締め切りが思ったより近いかもしれない、という意味だからです。
時計が2030年ではなく いま から動き始める理由は、「Moscaの不等式」(X + Y > Z) という考え方にあります——移行にかかる時間(X)と、あなたのデータを 秘密にしておくべき 年数(Y)の合計が、量子マシンが来るまでの年数(Z)を上回るなら、あなたはもう 手遅れ。20〜30年は秘密にすべき診療記録、国家機密、契約書などは、今日の時点ですべて該当してしまいます。
そしてこれは技術だけの話ではなく、経済の大問題です。ホワイトハウスは、米連邦政府機関の移行だけで2035年までに約71億ドルかかる と見積もっています——しかもこれは、それに続いて切り替えを迫られる世界中の銀行、通信、病院、機器メーカーをまだ一切含んでいません。
03どう動くのか:「今日収穫し、あとで解読する」
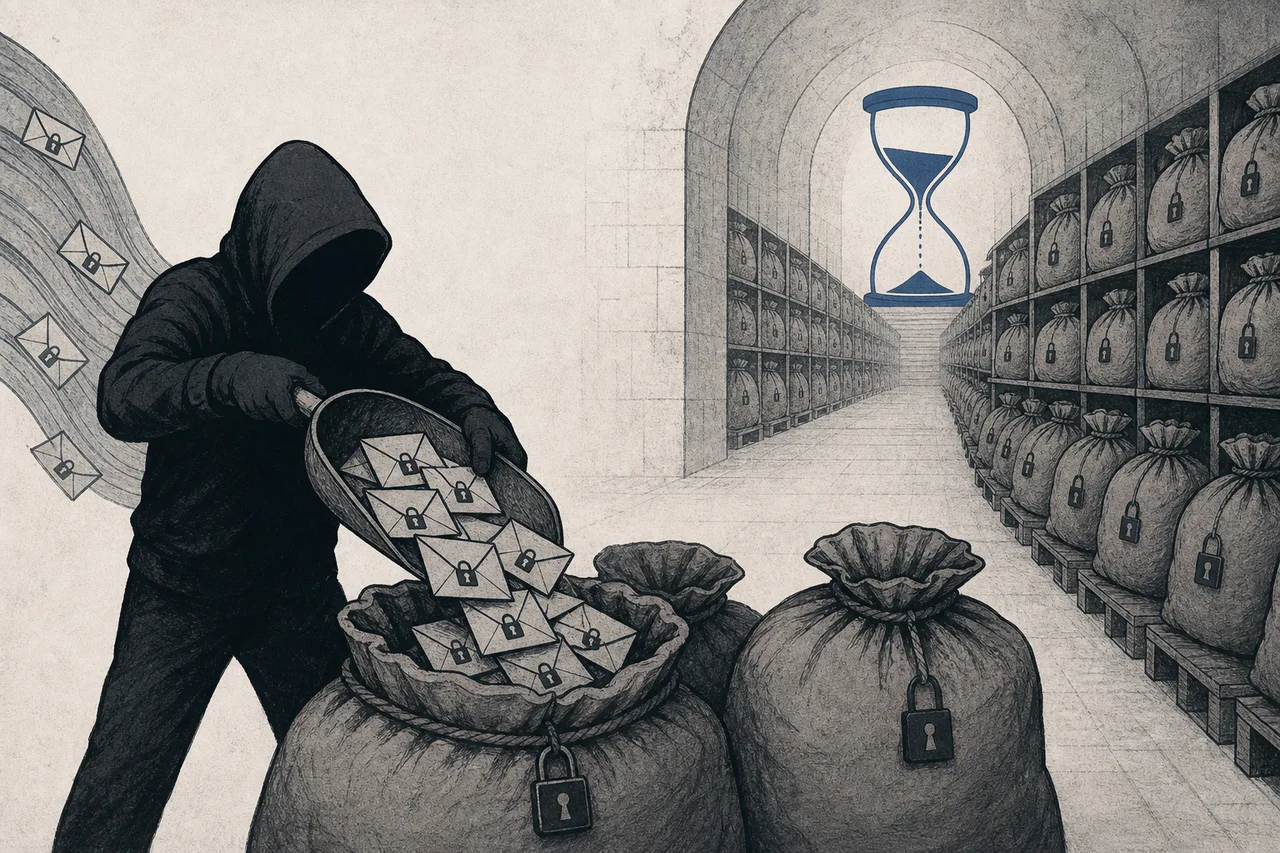
緊急性すべての核心にあるのが、「Harvest Now, Decrypt Later」(HNDL) ——「今日収穫し、あとで解読する」という仕組みです。「マシンがまだ来ていない」脅威が、なぜ 今日 の脅威になるのか、その答えなんです。
こう想像してみてください。あなたは頑丈な鍵をかけた手紙を送る。敵はその手紙を横取りするが、開けられない——でも彼がするのは 捨てない こと。それを 倉庫に山積みにしておく。何百万通も。この種の鍵を開けられる道具が手に入る日を待って、そのとき一気に全部開いて読む。「暗号化したから安全」と思っていたデータは、実は「一時的に安全」なだけなのです。
対策は二段構えです。一段目は 新しいアルゴリズム ——そしてここが、すべてを変えた節目です。2024年8月、NIST(米国の標準化機関)が、8年もの選考を経て、世界初のPQC標準を正式に発表しました。鍵交換用の FIPS 203(ML-KEM、旧名 Kyber)、デジタル署名用の FIPS 204(ML-DSA、旧名 Dilithium)、そして予備の FIPS 205(SLH-DSA)。興味深いのは、この3つのうち2つを開発したのが IBM の研究チームだったことです。
対策の二段目。今回の教訓は、既存システムの暗号アルゴリズムを取り替えるのは とても難しく、とても遅い ということ(前回のSHA-1からSHA-256への移行も5年以上かかりました)。だから組織は、最初から 「アルゴリズムを簡単に差し替えられる」 ようにシステムを設計しておく必要がある。次のときに、またシステムを丸ごと作り直さなくて済むように——これが crypto-agility で、それ自体が製品やサービスになりつつあります。
04エコシステムの中でのつながり
PQCは Cybersecurity の中で最も深い層にあります——目に見える製品ではなく、他の分野がその上に座る「信頼の土台」です。そして他のトレンドとも深く絡み合っています:
- Quantum Computing から直接生まれた: 皮肉なのは、PQCの脅威も市場も、まだ完成していない マシンによって丸ごと動かされていること。量子の世界が進めば進むほど(その記事も合わせてどうぞ)、PQCはいっそう急務になる——ある技術の進歩が、別の技術に即「商品を売ってあげる」数少ない例です
- Identity & Access(本人確認とアクセス) を支える: 「あなたは本当にあなた」と証明する証明書やデジタル署名は、どれもRSA/ECCを使う——量子が署名を偽造できれば、本人確認の仕組み全体が崩れる。だからPQCは、まずこの層の鍵を真っ先に取り替えなければならない
- Data Security & Resilience(データの安全) を守る: これこそHNDLの直接の標的——長く秘密にすべきデータが、解読待ちで収穫されていくものだ
- 信頼できる AI の根になる: AI agent が私たちの代わりに取引や通信を始めると、その身元と通信路も量子耐性で固める必要がある——セキュリティチップのメーカーは、すでにPQCをAI agent のハードウェアに組み込み始めている
いちばん面白い角度は、量子業界の他の分野が「未来に賭ける」(マシンが完成して初めて稼ぐ)のに対し、PQCは 現在から収穫する こと。法律が義務づけ、HNDLが「待てない」状況をつくるので、組織が 今日 買わざるをえない安全を売っている。言い換えれば、PQCは量子ゴールドラッシュにおける「ツルハシを売る人」なんです。
05いま、どこまで来たか + 主役たち
2024年8月にNIST標準が出て、世界は 「本格移行フェーズ」 に入り、政府がストップウォッチを握る側に立ちました。ホワイトハウスの指令 NSM-10 は、米連邦政府機関に対し 2035年までに PQCへの移行を完了するよう義務づけています(弱い旧アルゴリズムは2031年から段階的に廃止)。国家安全保障システムを対象とする CNSA 2.0 はさらに厳しく、2027年以降の新規調達はすべて量子耐性であることが必須です。欧州など各国も同様のタイムラインを出しつつあります。この政府の締め切りこそが、PQCを「学術の話」から「本物の発注」へと変えたのです。
市場はこの緊急性をはっきり映しています。世界のPQC市場はまだ小さく、2025年で約4〜9億ドル——でも爆発的に伸びると見られています。調査各社で数字はバラバラ(市場が始まったばかり)ですが、「とても速く伸びる」点では一致しています。MarketsandMarketsは2030年に ~28.4億ドル、CAGR ~46% と予測。Juniper Research は、2035年に130億ドル超 と、「移行市場」(暗号システムを棚卸しして入れ替えるサービス)まで含めればさらに大きくなると見ています。
この分野の際立った特徴は——勝者の多くがスタートアップではなく、セキュリティとチップの既存の巨人だ ということ。PQCは独立した新製品ではなく、既存の鍵保管ハードウェア(HSM)、セキュリティチップ、証明書発行システム(PKI)に埋め込む「機能」だからです。既存の設置基盤を握っている者が、すぐに「量子耐性アップグレード」を売れる——そこが有利なんです。
さらに中国は、自前のチェーンを並行して築いています——Feitian、Westone、Eastcompeace(深圳上場)といったスマートカードと暗号モジュールの企業群が、国際的なPQCと並んで中国独自の商用暗号標準を開発中。暗号化が単なる技術の話ではなく、国家の主権の問題になりつつあることを映しています。
06これからの展開
第一の方向は 何年も続く移行の波。どの組織もまず最初にやるべきは「鍵の棚卸し」——どのシステムがどんな暗号を使っているかを台帳にすること(CBOM、Cryptographic Bill of Materials と呼びます)。退屈に聞こえますが、これがまるごと一つの新しい産業になりつつあります。大組織の多くは、自分が古い鍵をどこに隠し持っているかすら 知らない からです。実際の移行は、10年単位で長く続きます。
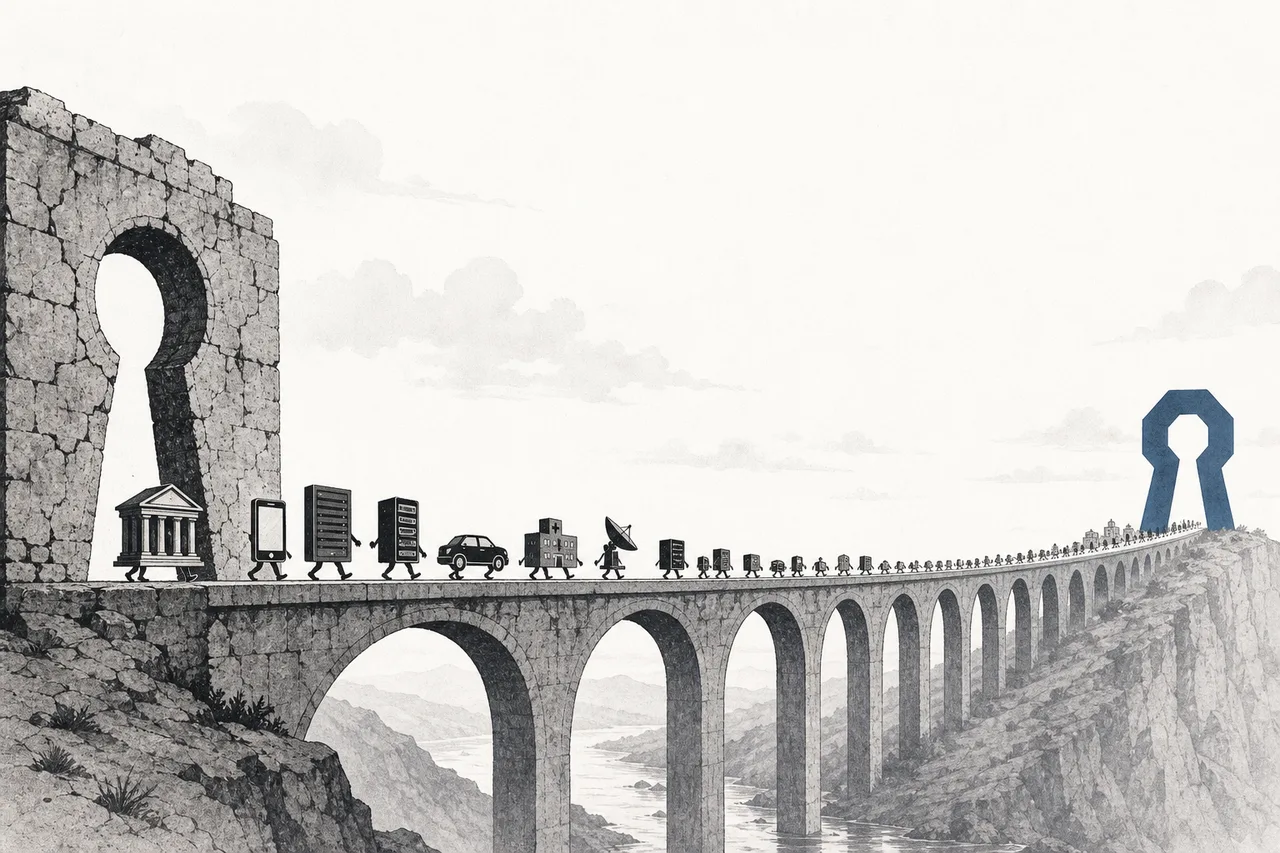
第二の方向は 「二重がけ」(hybrid)。移行期のあいだ、ほとんどのシステムは古い鍵 と 新しい鍵を同時に使います。新アルゴリズムにまだ誰も気づいていない弱点があった場合の保険——新しいものを100%は信用しきれないあいだの、リスクヘッジです。
第三の方向は PQCを上流のハードウェアに最初から埋め込むこと。寿命の長い機器——自動車、人工衛星、医療機器、IoT機器——は、製造したその日から量子耐性でなければなりません。あとから更新するのは難しいか、不可能だからです。NXPやSEALSQのようなチップメーカーがPQCをシリコンに急いで埋め込んでいるのはこのため。そしてここが、PQCが Semiconductors と出会う地点です。
07課題とリスク
PQCは「ほぼ確実に起きる」けれど、タイミング については不確実性だらけのトレンドです。投資家は、この二つをきちんと分けて考える必要があります。
第一のリスクは 締め切りの不確実性。Q-Dayが2030年に来るのか、2035年か、もっと遅いのか、誰にも確かなことは分かりません。実用的な量子コンピュータが大幅に遅れれば、緊急性(と組織が払う予算)も鈍る可能性がある——「恐れ」で動く市場は、その恐れがどれだけ本物かというニュースに敏感です。
第二のリスクは 移行のコストと遅さ。歴史がはっきり警告しています——前回のアルゴリズム移行(SHA-1 → SHA-256)は、ずっと簡単だったのに5年以上かかりました。今回はその何倍も大きい。NIST自身も2025年半ばに「移行は計画より 遅れている」と警告しています。予算は膨らみ、締め切りに間に合わない組織も出てくるかもしれない。この遅さは、リスク(本物の脅威)であると同時に、機会(サービス需要が長く続く)でもあります。
第三のリスクは 「黎明期のバブル」。pure-play のPQC小型株は、実際の売上がまだ少なく変動も激しいのに、量子ニュースに合わせて急騰しがちです。長期的な価値は、既存の大口顧客基盤にPQCを機能として埋め込む 既存の巨人(鍵ハードウェア、チップ、証明書)の側に落ちる傾向があり、「物語」だけを売る新顔の側ではありません。
第四のリスクは アルゴリズムそのものの不確実性。新しい標準はまだ「若い」——過去には、NISTの最終選考まで残ったPQCアルゴリズムが、普通のコンピュータで解く方法を見つけられて外された例さえあります。だからこそ世界は「二重がけ」を選び、だからこそ crypto-agility(アルゴリズムを素早く差し替えられる力)が、「正しい」アルゴリズムを選ぶことよりも重要になるんです。
ひとことで言えば、Post-Quantum Cryptography は、文字盤の見えない時計と競争する物語です——世界中の秘密をロックしている鍵を、新しい解錠道具が来る 前に 取り替えるために。その特別さは、量子業界の中でも数少ない、まだ来ていない未来からお金を稼げる 領域だということ——なぜなら、秘密が解かれる「可能性」があるだけで、世界中が動き出すには十分だからです。