メガトレンド · サイバーセキュリティとデジタルトラスト
壁が消えたあと、泥棒を止められるのは「あなたは誰か」だけ
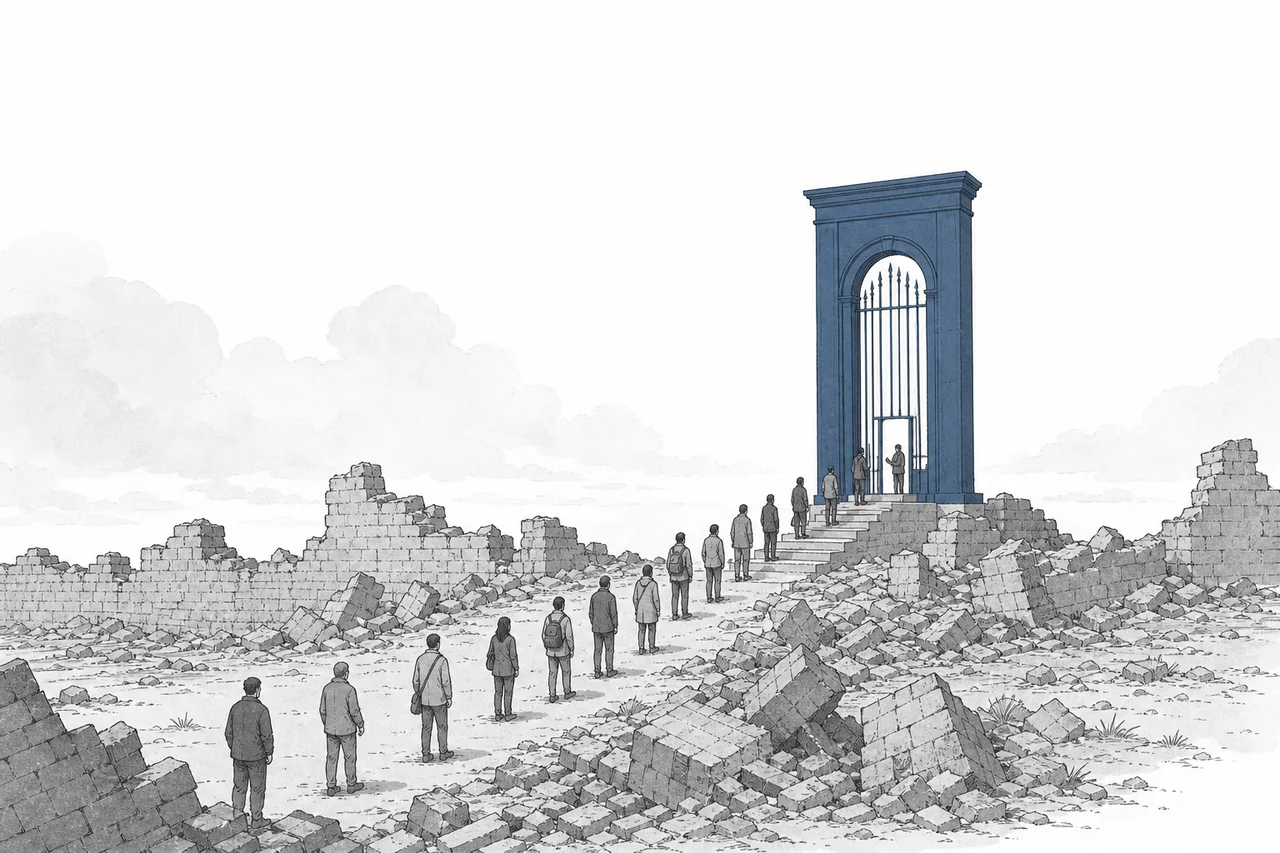
昔のサイバーセキュリティは、オフィスのまわりに壁を築くことでした。壁の内側にいる人は安全、という考え方です。でも、すべてがクラウドに移り、どこからでも働けるようになると、その壁は消えてしまった。残ったのは、誰かが何かにアクセスしようとするたびに「あなたは誰か」を確かめること——これが、業界が「identityこそ新しい境界線」と呼ぶ理由です。
01IAMとは何か(本人確認の3つの層)
高級ホテルを思い浮かべてください。誰の部屋にも勝手に入れるわけではありません。まず (1) フロントでチェックインして、予約した本人だと証明する。次に (2) あなたのキーカードは 一部の部屋・一部の階だけ開けられて、全部ではない。そして (3) すべてを開けられる 支配人専用のキーカードがあり、これはホテルが特別に厳重管理しています。Identity & Access Management、略してIAMは、まさにこの「ホテルの仕組み」のデジタル版です——誰が、あるいは何が、会社のシステム・データ・アプリにアクセスしてよいかを管理する層なんです。
IAMは、ホテルの3つの層とそっくりに、連続して働く3つのサブテーマに分かれます。
- Workforce & Customer IAM(フロントでチェックイン): ログインの話——あなたが本当にあなただと証明する。single sign-on(一度のログインで全アプリが使える)とMFA(コード+スマホアプリなどの二段階認証)を使い、社内の従業員も、会社のアプリにログインする顧客もカバーします
- Identity Governance & Administration、略してIGA(一部の部屋だけ開くキーカード): 権限の話——誰が何にアクセスしてよいか、入社した人にどの権限を開くか、退職した人はすぐ閉じる、そして誰も必要以上に権限をため込んでいないか常にチェックします
- Privileged Access Management、略してPAM(支配人のキーカード): 最も強力なアカウントの話——admin、root、システムの「すべての部屋」を開けられるアカウント。泥棒が最も欲しがる王冠の宝石なので、特別に厳重管理します
この二つはいつも混同されます · Authentication(authn)=「あなたは誰か」——本人確認のこと。パスワードを入れてMFAで確認する、など · Authorization(authz)=「あなたは何ができるか」——あなたが誰か分かったうえで、システムが何にアクセスする権利があるかを判断する。IAMはこの二つを続けて行うこと——まず本人を確かめ、それから権限を与えるんです。
メガトレンドの地図では、IAMはCybersecurity & Digital Trustの下にあり、セキュリティ全体の「control plane(制御層)」として位置づけられています——機器を守るにも、ネットワークを守るにも、データを守るにも、最後はすべて同じ問いから始まるからです。「いまアクセスを求めているこの相手は、いったい誰なのか」。
02なぜ「identity」が新しい境界線になったのか
20年前、企業のセキュリティは中世の城のようでした——まわりを壁(firewall)で囲い、壁の内側にいる人は信用でき、外にいる人は敵。大事なシステムはすべてオフィスのサーバーの中にあり、建物に座っていないとアクセスできない。このやり方は、長いあいだうまく機能していました。
ところが、二つのものが壁を崩しました。クラウド(システムやデータがインターネット上に移り、もう建物の中にない)と、リモートワーク(自宅から、カフェから、スマホからログインする)です。とたんに「壁の内側/外側」という考え方は意味を失いました——どの接続も「壁の外」から来るからです。信用してよいかどうかを判断できる唯一の手がかりは、アクセスを求める相手のidentity——どこにいるか、ではなく。
そして数字も、これが本物の戦場だと裏づけています。Verizonの2025年版DBIRによると、パスワード・identityの窃取が、攻撃の最初の侵入口として第1位でした——泥棒はドアを壊すのではなく、「盗んだ鍵で正面玄関から堂々と入ってくる」んです。とくにWebアプリへの攻撃では、88%が盗まれた認証情報に関係していました。
「identity」が家の鍵であると同時に泥棒の第一の標的になると、それを守る市場も伸びます。IAM市場は2025年の約260億ドルから、2030年には約430億ドルへ、年平均およそ10〜12%で拡大しています。
03どう動くのか——「証明されるまで誰も信用しない」
いまのIAMの核心にあるのは、zero trustという考え方です。直訳すれば「デフォルトでは信用しない」——そのスローガンは “never trust, always verify”(暗黙のうちに信用せず、毎回確認する)。「壁の中に入れたら、あとはずっと信用」という城の時代とは違って、zero trustは、アクセスを求める一回ごとに本人確認の関門をやり直すよう求めます。「一度通れば、どこでも入れる」はないんです。
実際の仕組みは、3つの関門が連なる「identityのゲート」を通り抜けること。あなたが(あるいはアプリやAIが)何かに触れようとするたびに、こうなります。
最初の関門は本人確認(authn)です。ここではMFAがとても重要——パスワードだけなら簡単に盗まれますが、二段階の確認が必要なら、コードしか持たない泥棒は入れません。CISAや業界のデータでは、フィッシングに強いMFAはidentityを悪用した攻撃の99%超をブロックするとされています——どの企業もMFAを急いで義務化している理由が、この数字です。
二つ目の関門は権限確認(authz)で、least privilege、つまり「必要最小限の権限だけを与える」という原則に従います——本人確認を通っても、すべてに入れるわけではありません。あなたが入れるのは、あなたの仕事に本当に必要なものだけ。これがIGAの役割です。そして三つ目は、強力なアカウント専用の特別な関門——次の章で別立てにするほど重要なので、章を改めます。
ただし現実は「言うは易く行うは難し」。世界の企業の63%がzero trustを一部または全面的に導入したと答えていますが、Gartnerは「完全で測定可能」なレベルまで到達できるのは、2026年時点でわずか10%ほどだろうと見ています——「やったと主張する」と「実際にできている」の差はまだ大きく、そこがIAM市場が長く伸び続ける余地なんです。
04いちばん危ない鍵——強力なアカウント(PAM)
企業の鍵束の中に、ほかのどれとも違う一本があります——それが、すべての部屋を開けられるマスターキーです。ITの世界では、サーバー・データベース・クラウドをまるごと操れるadmin、root、あるいはそれらを管理するアカウントがそれにあたります。泥棒が一般社員のアカウントを盗んでも、入れるのは一部だけ。でもマスターキーを盗めれば、それは会社全体を乗っ取るのと同じです。だからこそPrivileged Access Management(PAM)が、別立てで特別に守られるんです。
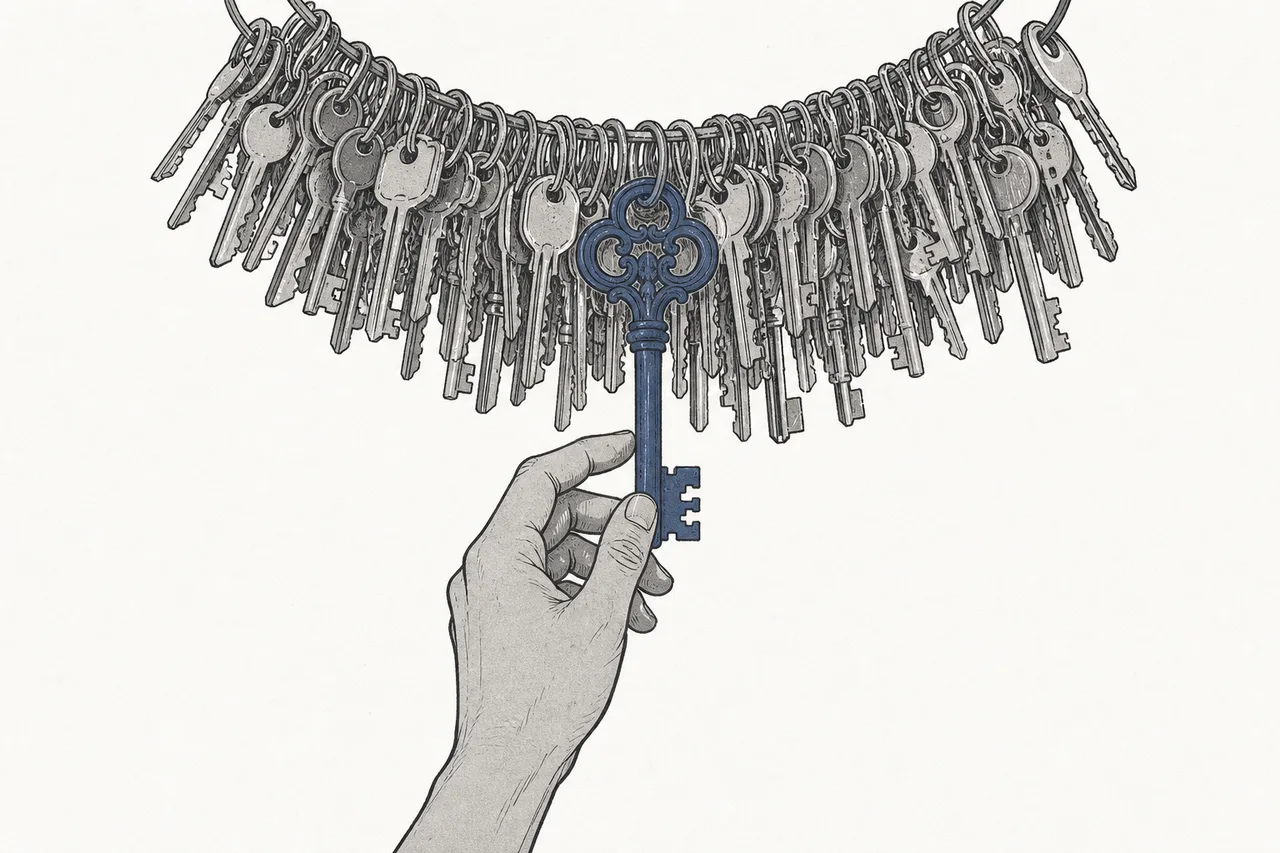
PAMは、単純に聞こえて実は強力なアイデアで動きます。adminにマスターキーをいつも持たせておくのではなく、鍵を中央の「金庫」に預け、使うときだけ取り出す。具体的には、システムが (1) adminのパスワードを金庫(vault)に保管し、頻繁にローテーションして本人すら本当のパスワードを知らない状態にする、(2) 必要なときだけ権限を与え(just-in-time)、仕事が終わればすぐ回収する、(3) 強力なアカウントのすべての操作を記録してあとから監査できるようにする、というものです。
Standing privilege=使っていなくてもadmin権限を「ずっと持ちっぱなし」のアカウント——泥棒にとっては動かない標的です · Just-in-time(JIT)access=本当に必要な瞬間だけ権限を与え、すぐ回収する。考え方は「誰も持ちっぱなしにしていないマスターキーは、盗んでも使えない」。standing privilegeをできるだけ減らすことが、いまのPAMの最終目標なんです。
PAMはどれだけ重要なのか? この分野の市場リーダーCyberArkによれば、世界で1万社以上、Fortune 500の55%超を含む企業が、同社のシステムでこうした「王冠の宝石」を守っているといいます——PAMが付け足しのおもちゃではなく、大企業防御の中核であることを物語っています。
05エコシステムの中でのつながり
IAMはセキュリティの「control plane(制御層)」なので、業界の他のテーマが合流する地点になります。
- Cybersecurity全体の土台: 機器やネットワークの防御でも、データの防御でも、最後はどの防御も同じ問いから始まる——「誰がアクセスを求めているか」。IAMがその問いの答えです
- 巨大クラウド(hyperscale)とともに伸びる: 企業がクラウドに移るほど、昔の壁は消え、identityを境界線に頼るほかなくなる——クラウドこそIAMが爆発した理由です
- AI Agentのせいで急務に: AIが人の代わりに働き始めると、AI自身がログインしてシステムにアクセスする必要が出てくる——AIのidentityが、IAMが対処すべき新しい境界線になります(次章を参照)
- AI Security & Agent Guardrailsとつながる: AIエージェントが「誰で、何ができるか」を管理する——ここがIAMとAIの統制がちょうど出会う点です
そしてIAMの内側を見ると、ここまで話した3つのサブテーマは別々ではなく——一本のベルトコンベアのように連なっています。Workforce/Customer IAMが、あなたが誰かを証明する最初の関門(SSO+MFA)· IGAが、あなたにどの権限を持たせるべきかを判断し、余分な権限を洗い出す層 · そしてPAMが、強力なアカウントを見張る最も内側の層。この3つが同時に働いてはじめて、本物のzero trustと呼べます——どの層が欠けても、泥棒はそこから入ってくるんです。
なかでもIGA(Identity Governance)は、「誰がどの権限を持つべきか、そしてそれを監査人に証明できるか」に答える層です——脅威への恐怖というより、法令(SOX/HIPAA)に押されて動きます。市場規模はおよそ80〜90億ドルで、最近は大きなディールもありました——SailPointが2025年に約128億ドルの評価額で再上場。
06いま、どこまで来たか + 誰が場を制しているか
2025〜2026年のIAM市場には、目立つ特徴が二つあります。一つ目は、「パッケージで全部入り」を売る巨人と、特定分野に強い専門企業との二極化。MicrosoftはEntra ID(旧Azure AD)でシェア首位です。企業がすでに使っているMicrosoft 365に付いてくるからです。いっぽうOkta、CyberArk、SailPointは、それぞれの分野でより深い専門企業です。
二つ目は、M&Aの波。業界を最も揺るがしたディールは、Palo Alto NetworksがCyberArkを約250億ドルで買収すると発表したこと(2025年7月発表、2026年2月クローズ)。「identity」が、大手セキュリティ企業にとって欠かせない柱になったとはっきり宣言したわけです——2025年の米国テックM&Aとしては、AlphabetによるWiz買収に次ぐ第2位の規模でした。
07新しい境界線——「機械」とAIのidentity
ここまではずっと「人」のidentityの話をしてきました。でも、いま業界をひっくり返しつつある現実はこうです——いまのシステムでログインするものの大半は、人ではない。ソフトウェアなんです:スクリプト、ボット、自動化された各種サービス、そして最近では人の代わりに働くAIエージェント。これらをまとめてnon-human identities(NHI)、つまり「人ではないidentity」と呼びます。そしてそれぞれが、人と同じようにパスワードや鍵、アクセス権を持つ必要があるんです。
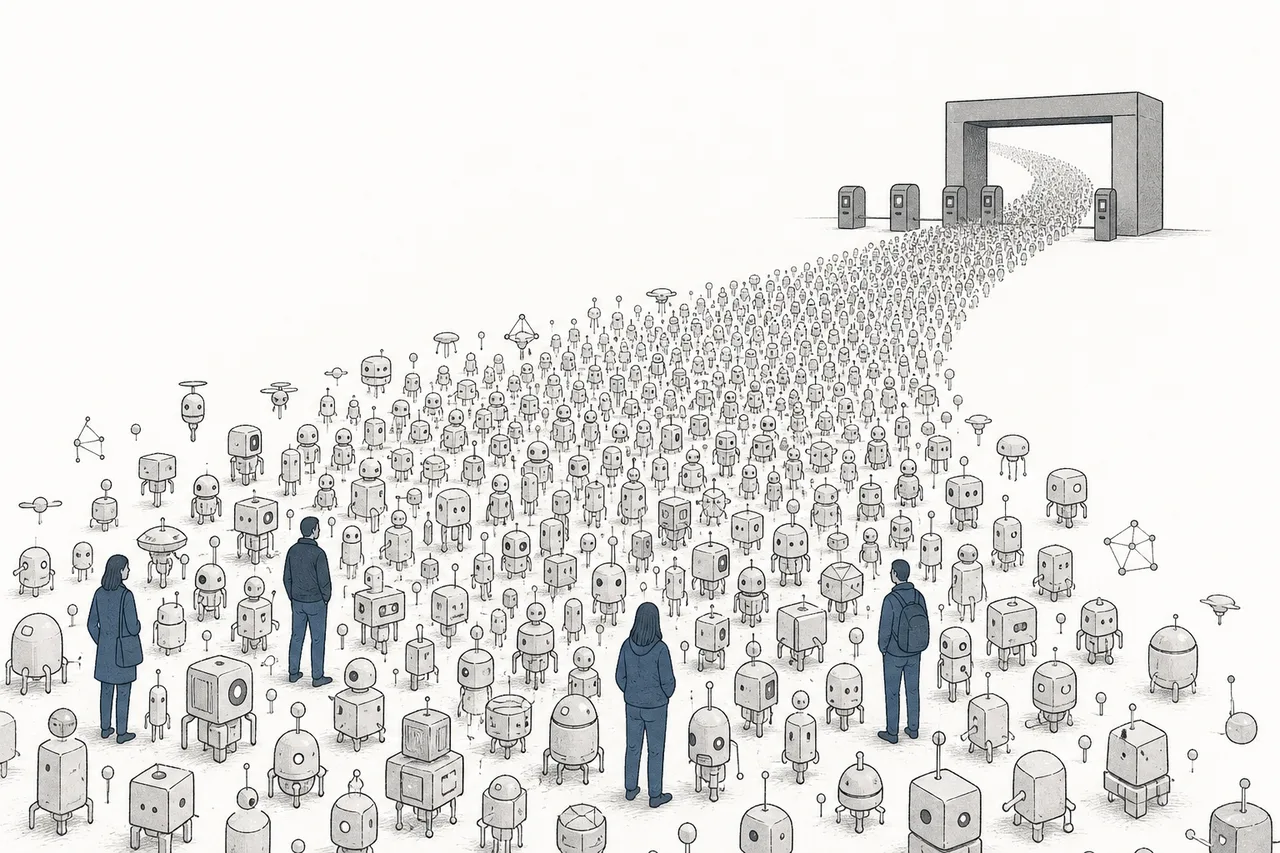
この数字には驚かされます。一般的な企業では、NHIの数は人のidentityの数十倍——研究によって環境ごとに数字は違い、一般企業の約45対1から、クラウド/DevOps環境では80対1、100対1超(最大で約144対1)まで。しかも増え方がとても速く——一組織あたりのmachine identityの数は年に約+44%で増えていて、人のidentityとは比べものになりません。
なぜこれが人のidentityより怖いのか? NHIの大半はMFAがないから(ボットはスマホで承認をタップできません)。たいてい「作りっぱなしで忘れられ」、使い終わっても誰も閉じない。そしてその鍵(パスワード/secret)は、コードや設定ファイルにバラバラに散らばっていることが多い。研究では、漏れたsecretの43%はソースコードの外にあった——CI/CDツールや業務チャットアプリに散らばっていたのです。だからこそここは「新しい境界線」で、CyberArkもOktaも、新興プレーヤーも、こぞって奪い合っています。
08未来・課題・リスク
まず明確な方向は、「パスワードなし(passwordless)」へ向かうこと。パスワードはidentityの最大の弱点です——盗まれ、推測され、入力させられて騙し取られる。passkeyやフィッシングに強いMFAがそれを置き換えつつあります。identityを悪用した攻撃の99%超をブロックできるからです。ログインの未来は「盗むものが何もない」状態なんです。
二つ目の方向は、IAMとAIの統制を一つにまとめること。AIエージェントが人の代わりに働くほど、「このエージェントは誰で、何ができて、誰が責任を負うのか」という問いが大きな課題になります——IAMとAgentic AI、そしてAI Securityは、もう切り離せません。AIのidentityを先に押さえた者が、次の波の勝者になります。
ただし、この道には注意すべきリスクがあります。
第一のリスク——巨人の「パッケージ全部入り」に呑み込まれること。 Microsoftは、どの企業もすでに使っているMicrosoft 365にEntraを付けてきます。だから多くの顧客は、専門企業に追加で払うより「手元にタダである物」を選ぶ。これはOkta、Ping、専門プレーヤーへの恒常的な圧力です——彼らの課題は、追加で払う価値があるほど優れていて、かつ中立であり続けることなんです。
第二のリスク——M&Aの波と寡占化。 Palo Alto–CyberArkのディールは、市場が少数のプラットフォームへ集約していくサインです。顧客にとっては便利ですが、その分、選択肢が減り、少数のベンダーの交渉力が強まります。
第三のリスク——機械identityという時限爆弾。 人の数十倍の速さで増え、MFAもないNHIは、いま最大でありながら最も手薄な攻撃面です。もしAIエージェントの普及が、IAMツールが追いつくより速ければ、その隙間こそが、将来の大規模な情報漏えいが起きる場所になります。
ひとことで言えば、IAMは、業界全体のセキュリティが「壁を築くこと」から「あなたが誰かを確かめること」へ移り変わる物語です。壁がクラウドとともに崩れたいま、identityは家の鍵であると同時に泥棒の第一の標的になりました。そしてアクセスを求めるものの大半が、もはや人ではなくAIになったとき——「あなたは誰か」というセキュリティ最古の問いが、この時代の最も難しく、最も重要な課題になるんです。