Megatrend · Cybersecurity & Digital Trust
คุณปกป้องสิ่งที่คุณมองไม่เห็นไม่ได้ — แล้วข้อมูลลับของบริษัทตอนนี้อยู่ที่ไหนบ้าง?
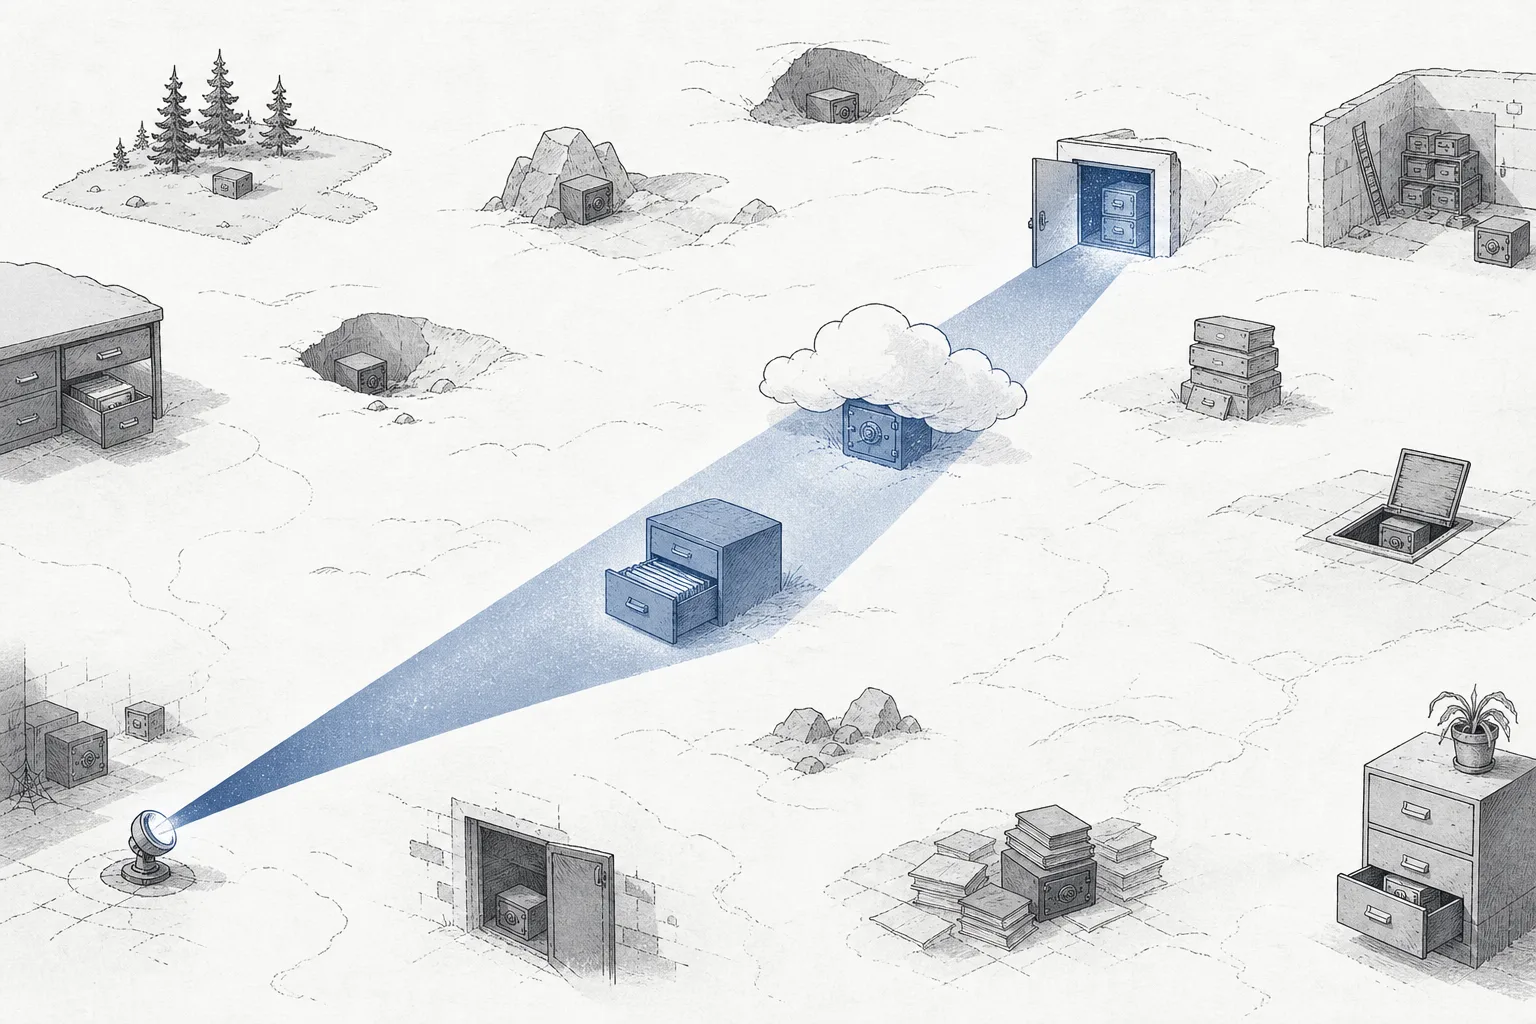
เกือบทุกบริษัทรู้ว่าตัวเองมี “ข้อมูลลับ” — รายชื่อลูกค้า เลขบัตร สูตรลับ ซอร์สโค้ด — แต่พอถามว่า มันอยู่ที่ไหนบ้าง ใครเข้าถึงได้บ้าง คำตอบมักเป็นความเงียบ เพราะข้อมูลกระจายไปทั่ว: ถังเก็บบนคลาวด์ที่ลืมไปแล้ว ไฟล์ก๊อปปี้ใน Google Drive ส่วนตัว ฐานข้อมูลทดสอบที่มีข้อมูลจริง และล่าสุด — ในช่อง prompt ของ ChatGPT ที่พนักงานแปะเข้าไปทุกวัน node นี้คือเทคโนโลยีสองชั้นที่แก้เรื่องนี้: DSPM ออกไปค้นและจัดประเภทข้อมูลลับทั่วทุกซอกทุกมุม + ดูว่าใครแตะได้ ส่วน DLP คอยสกัดไม่ให้มันรั่วออกไป
01มันคืออะไร — ป้องตัวข้อมูล ไม่ใช่แค่กำแพง
ความปลอดภัยไอทีส่วนใหญ่ที่เราคุ้นเคยคือการสร้าง กำแพง — firewall, รหัสผ่าน, การตรวจอุปกรณ์ก่อนเข้าเครือข่าย ทั้งหมดนี้ปกป้อง ทาง และ ประตู แต่มีคำถามหนึ่งที่กำแพงตอบไม่ได้: ถ้าคนร้ายหรือพนักงานที่เผลอ เดินทะลุเข้ามาแล้ว — แล้ว “ของมีค่า” อยู่ตรงไหน และมันถูกล็อกไว้ดีพอไหม? node นี้คือความปลอดภัยที่หันกลับมามองตัว ข้อมูล เองโดยตรง ไม่ใช่แค่กำแพงรอบๆ
มันประกอบด้วยสองชิ้นที่ทำงานต่อกันเป็นวงจร ชิ้นแรกคือ DSPM (Data Security Posture Management) — เครื่องมือที่ออกไป ค้น ข้อมูลทุกที่ที่บริษัทมี (คลาวด์ AWS/Azure, แอป SaaS อย่าง Salesforce, ฐานข้อมูล, ไฟล์แชร์) แล้ว จัดประเภท ว่าอันไหนคือความลับ (เลขบัตรเครดิต, ข้อมูลสุขภาพ, ความลับการค้า) จากนั้นบอกว่า ใครเข้าถึงมันได้บ้าง และจุดไหน “เปิดโล่ง” เกินจำเป็น ชิ้นที่สองคือ DLP (Data Loss Prevention) — ด่านที่คอย สกัด ไม่ให้ข้อมูลลับไหลออกนอกบริษัท ไม่ว่าจะทางอีเมล, USB, การอัปโหลด หรือการแปะลงช่องแชต AI
วิธีจำง่ายๆ: DSPM = แผนที่ขุมทรัพย์ (รู้ว่าของมีค่าอยู่ไหน ใครถือกุญแจ) · DLP = ยามที่ประตู (ของมีค่าจะออกไปไหนไม่ได้ถ้าไม่ได้รับอนุญาต) ในแผนผังเมกะเทรนด์ node นี้เป็นสาขาย่อยภายใต้ Data Security & Cyber Resilience ในเทรนด์ใหญ่ Cybersecurity & Digital Trust โดยมีพี่น้องข้างกันคือ Cyber Resilience & Ransomware Recovery — ถ้า node นี้คือฝั่ง “กันไม่ให้ข้อมูลหลุด” พี่น้องตัวนั้นคือฝั่ง “กู้คืนหลังโดนเล่นงานแล้ว”
DSPM = การจัดการ “ท่าทีความปลอดภัยของข้อมูล” — ค้น จัดประเภท และประเมินความเสี่ยงของข้อมูลทั่วทั้งคลาวด์ · DLP = การป้องกันข้อมูลรั่ว — ตรวจและบล็อกตอนข้อมูลกำลังจะออกนอกองค์กร · Shadow Data = ข้อมูลลับที่ “ไม่มีใครรู้ว่ามี” — ก๊อปปี้ที่ถูกลืม, ฐานข้อมูลทดสอบที่ใส่ข้อมูลจริง, ไฟล์ที่อัปโหลดไปแอปที่ฝ่าย IT ไม่รับรู้ ตัวการอันดับหนึ่งของข้อมูลรั่ว
02ทำไมถึงสำคัญ — ของแพงที่หาไม่เจอ
เริ่มจากความจริงที่ทำให้คนทำงานความปลอดภัยนอนไม่หลับ: ในข้อมูลที่บริษัทเก็บบนคลาวด์ ราว 54% เป็นข้อมูลที่ถือว่าละเอียดอ่อน (sensitive) แต่มี น้อยกว่า 10% ของบริษัท ที่เข้ารหัสข้อมูลลับเกิน 80% ของที่ตัวเองมี พูดง่ายๆ คือของมีค่าเต็มไปหมด แต่ส่วนใหญ่ไม่ได้ล็อกไว้ดี — และแย่กว่านั้นคือบริษัทมักไม่รู้ด้วยซ้ำว่ามันอยู่ตรงไหนบ้าง นี่คือต้นตอของประโยคที่เป็นหัวใจของทั้ง node: “คุณปกป้องสิ่งที่คุณมองไม่เห็นไม่ได้”
สาเหตุที่ข้อมูล “หาย” ไปในความมืดคือ data sprawl — ข้อมูลแตกตัวเร็วเกินกว่าจะตามไหว ทุกครั้งที่ทีมเปิดแอป SaaS ใหม่ ก๊อปปี้ฐานข้อมูลไปทดสอบ หรือพนักงานเซฟไฟล์ลงไดรฟ์ส่วนตัว ก็เกิด “สำเนาเงา” ขึ้นอีกที่หนึ่ง ผลสำรวจพบว่า 56% ขององค์กร มีพนักงานอัปโหลดข้อมูลลับขึ้นแอปที่ฝ่าย IT ไม่ได้อนุมัติ และราว 65% ของแอป SaaS ที่ใช้กันในองค์กรไม่ได้ผ่านการอนุมัติเลย ทุกสำเนาที่ไม่มีใครรู้ = ประตูที่เปิดทิ้งไว้
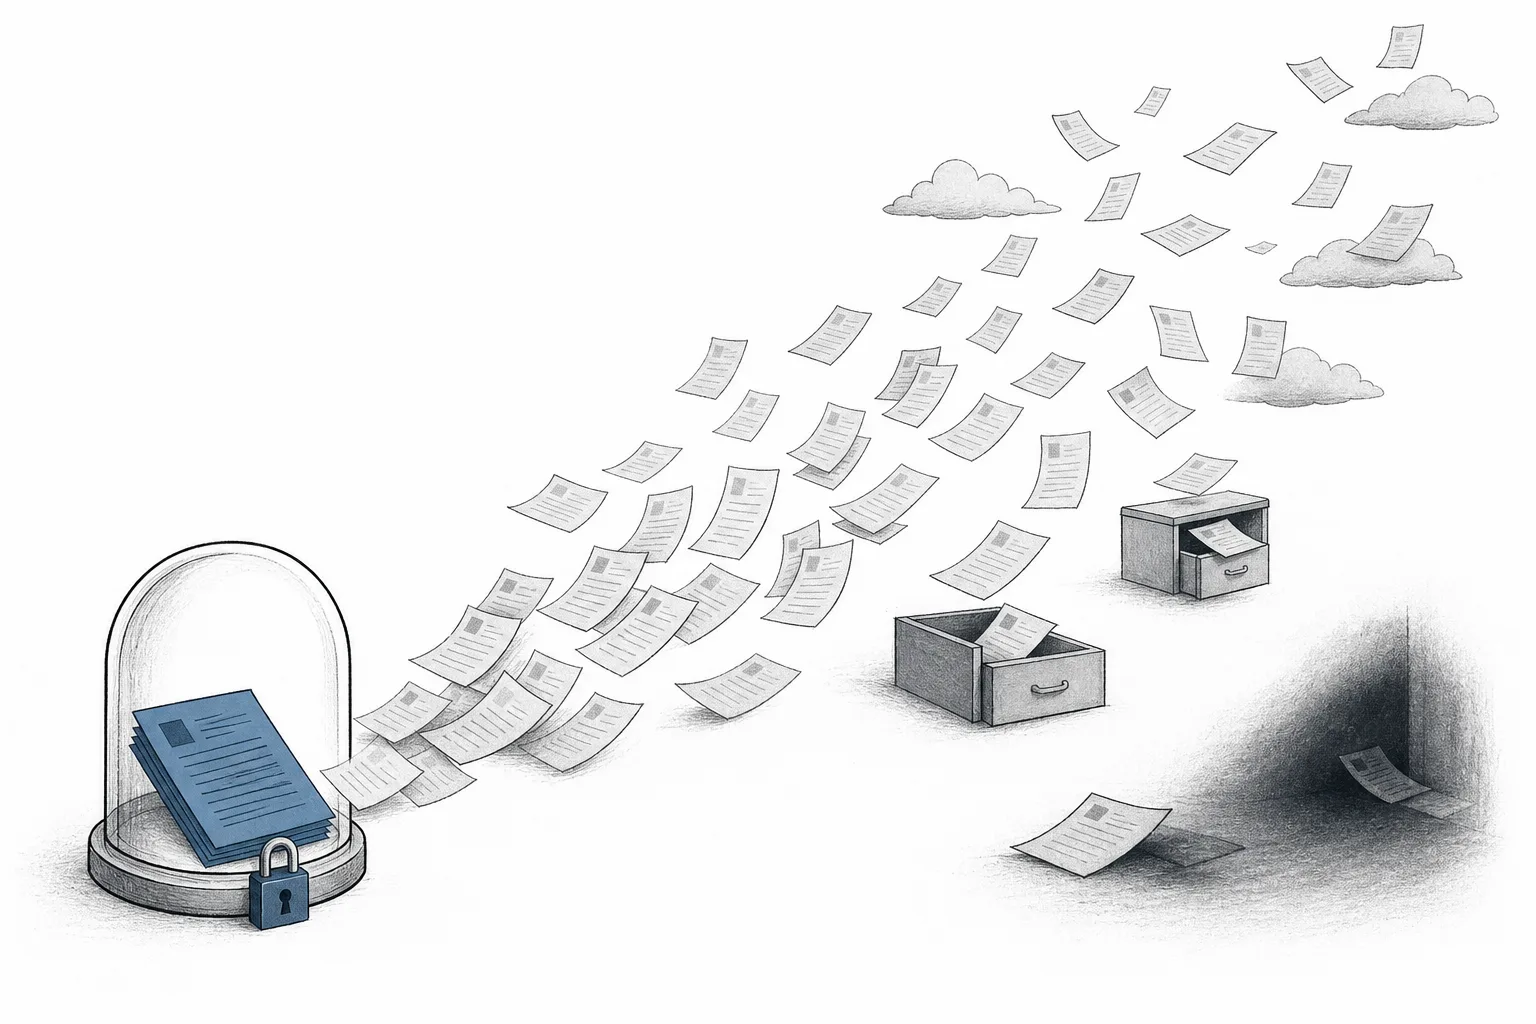
แล้วถ้าหายไปจริงราคาเท่าไร? ปี 2025 ค่าเสียหายเฉลี่ยจากการ ข้อมูลรั่วทั่วโลกอยู่ที่ $4.44 ล้านต่อครั้ง และในสหรัฐฯ พุ่งทำสถิติสูงสุดเป็นประวัติการณ์ที่ $10.22 ล้านต่อครั้ง ตัวเลขนี้ไม่ใช่แค่ค่าปรับ — มันรวมค่าสืบสวน, ค่าหยุดธุรกิจ, ค่าเสียลูกค้า และความเชื่อมั่นที่หายไป สำหรับผู้บริหาร DSPM/DLP จึงไม่ใช่ “ของฟุ่มเฟือยฝ่าย IT” แต่เป็นการลดความเสี่ยงทางการเงินที่จับต้องได้
เชิงเศรษฐกิจ เรื่องนี้ใหญ่เพราะมันเกี่ยวกับ ทุกบริษัทที่มีข้อมูลลูกค้า — ไม่ใช่แค่ธนาคารหรือโรงพยาบาล กฎหมายความเป็นส่วนตัว (GDPR ในยุโรป, กฎรัฐต่างๆ ในสหรัฐฯ, PDPA ในไทย) บังคับให้บริษัทต้อง รู้ ว่าเก็บข้อมูลส่วนบุคคลของใครไว้ที่ไหน ไม่งั้นโดนปรับ DSPM กลายเป็นเครื่องมือที่ทำให้ “ทำตามกฎหมาย” เป็นไปได้จริง ไม่ใช่แค่กรอกเอกสาร
03มันทำงานยังไง (ค้น → จัด → ดูสิทธิ์ → สกัด)
ทั้ง node ทำงานเป็นสายพานสี่ขั้นที่ต่อเนื่องกัน สามขั้นแรกคือ DSPM (รู้จักข้อมูลของตัวเอง) ขั้นสุดท้ายคือ DLP (กันไม่ให้มันออกไป) ลองดูภาพรวมทั้งสายพาน
เหตุผลที่ลำดับนี้สำคัญคือ DLP ที่ไม่มี DSPM นำหน้า มักจะ “ตาบอด” — มันบล็อกได้เฉพาะสิ่งที่ถูกบอกให้รู้จัก ถ้าไม่มีใครค้นเจอฐานข้อมูลทดสอบที่ซ่อนข้อมูลจริงไว้ DLP ก็ปกป้องมันไม่ได้ นี่คือเหตุผลที่ทั้งวงการมารวมสองอย่างนี้เข้าด้วยกัน: ค้นให้เจอก่อน (DSPM) แล้วค่อยตั้งยาม (DLP) บนของที่เจอ — และเพราะข้อมูลเปลี่ยนตลอด สายพานนี้จึงไม่ใช่ทำครั้งเดียวจบ แต่วนซ้ำต่อเนื่อง
04มันอยู่ตรงไหนในระบบนิเวศ
node นี้ไม่ได้ทำงานลำพัง มันเป็น “ชั้นข้อมูล” ที่เชื่อมหลายสาขาของความปลอดภัยเข้าด้วยกัน
- คู่กับ Identity Governance (IGA) อย่างแยกไม่ออก: DSPM ตอบว่า “ข้อมูลลับอยู่ไหน” ส่วน IGA ตอบว่า “ใครควรเข้าถึงอะไรได้” — เอาสองอย่างมาทาบกันถึงจะเห็นจุดอันตรายจริง เช่น “พนักงานลาออกไปแล้วแต่ยังเข้าถึงฐานข้อมูลลูกค้าได้” การลดสิทธิ์ส่วนเกิน (least privilege) ต้องอาศัยทั้งคู่
- เป็นฝั่งตรงข้ามของพี่น้อง Cyber Resilience & Ransomware Recovery: node นี้คือ “กันไม่ให้ข้อมูลหลุดออกไป” ส่วนพี่น้องตัวนั้นคือ “กู้คืนข้อมูลกลับมาหลังโดนเข้ารหัสเรียกค่าไถ่” — ป้องกัน vs ฟื้นตัว สองด้านของเหรียญเดียวกันที่องค์กรต้องมีทั้งคู่
- ถูกเร่งและถูกท้าทายโดย AI พร้อมกัน: AI ทำให้พนักงานแปะข้อมูลลับเข้า ChatGPT ได้ในคลิกเดียว (ช่องรั่วใหม่) แต่ AI ก็ช่วยจัดประเภทข้อมูลได้แม่นและเร็วขึ้นมหาศาล — เป็นทั้งปัญหาและเครื่องมือแก้ปัญหาในตัวเดียวกัน
- เป็นฐานให้ Cloud Infrastructure: องค์กรจะกล้าย้ายข้อมูลสำคัญขึ้นคลาวด์หลายเจ้าก็ต่อเมื่อมีวิธี “เห็น” และคุมข้อมูลข้ามคลาวด์ได้ — DSPM คือสิ่งที่ทำให้ multi-cloud ไม่กลายเป็นจุดบอด
05ตอนนี้ไปถึงไหนแล้ว (2025–2026)
เรื่องที่ร้อนที่สุดของ node นี้ตอนนี้คือ ช่องรั่วทาง GenAI พนักงานยุคนี้ใช้แอป AI เฉลี่ย กว่า 66 ตัวต่อองค์กร และทุกครั้งที่แปะข้อมูลลูกค้า ซอร์สโค้ด หรือโมเดลการเงินลงช่อง prompt ข้อมูลก็ออกนอกบริษัทไปในแบบที่ DLP รุ่นเก่า (ที่ออกแบบมาจับ “ไฟล์”) มองไม่เห็น เคสที่โด่งดังคือพนักงาน Samsung แปะซอร์สโค้ดลับลง ChatGPT ทำให้บริษัทสั่งห้ามใช้ทันที DLP รุ่นใหม่จึงขยับไปดักที่ ชั้นเบราว์เซอร์ — จับตอนพนักงานกด “แปะ” ก่อนข้อความจะถึง AI ด้วยซ้ำ
ฝั่งผู้เล่น สนามแบ่งเป็นสามขั้วชัดเจน ขั้วแรกคือ ผู้เชี่ยวชาญข้อมูลโดยเฉพาะ (pure-play) นำโดย Varonis ที่ทำเรื่อง “ใครเข้าถึงข้อมูลไหนได้บ้าง” มากว่าทศวรรษ และเพิ่งเปลี่ยนตัวเองเป็นบริการคลาวด์เต็มตัวสำเร็จ — รายได้แบบสมัครสมาชิก (SaaS ARR) แตะ ~86% ของรายได้ประจำทั้งหมดภายในสิ้นปี 2025 ขั้วที่สองคือ ยักษ์แพลตฟอร์ม — Microsoft รวม DSPM/DLP ไว้ในชุด Purview ที่แถมมากับ Microsoft 365 (อาวุธคือฐานลูกค้ามหาศาล), ส่วน Zscaler และ Palo Alto Networks ผนวก data protection เข้ากับด่านความปลอดภัยที่ตัวเองมีอยู่แล้ว
ขั้วที่สามคือ คลื่นสตาร์ตอัป DSPM ที่ร้อนแรงจนถูกยักษ์ไล่ซื้อกันยกแผง: Google ทุ่ม $32,000 ล้าน ซื้อ Wiz (ที่มีชั้น data security ของตัวเอง), Rubrik ซื้อ Laminar, Veeam ทุ่ม $1,725 ล้าน ซื้อ Securiti ส่วนดาวเด่นที่ยังเป็นเอกเทศคือ Cyera ที่มูลค่าพุ่งจาก $3,000 ล้านเป็น ~$12,000 ล้านในเวลาไม่ถึงสองปี — สะท้อนว่าเงินทุนเชื่อว่านี่คือหนึ่งในสนามที่โตเร็วที่สุดของความปลอดภัย
ภาพรวมคือ DSPM ยังเป็นตลาด “เล็กแต่โตเร็วมาก” (จากฐานราว $2,000 ล้านในปี 2025 คาดโตเฉลี่ยเลขสองหลักปลายๆ ต่อปี) ขณะที่ DLP เป็นตลาดใหญ่กว่าและโตมั่นคง (จาก ~$43,000 ล้านในปี 2026 สู่ราว $112,000 ล้านในต้นทศวรรษหน้า) — และเทรนด์ชัดเจนคือสองตลาดนี้กำลัง หลอมรวม เป็นแพลตฟอร์มเดียว
06อนาคตข้างหน้า
ทิศทางแรกคือ การหลอมรวมเป็น “data security platform” เดียว ลูกค้าเบื่อการต่อ DSPM ยี่ห้อหนึ่งเข้ากับ DLP อีกยี่ห้อ ผู้ชนะจะเป็นคนที่รวม ค้น–จัดประเภท–ดูสิทธิ์–สกัด ไว้ในแพลตฟอร์มเดียว นี่คือเหตุผลที่ Cyera โฆษณาว่ารวม DSPM + DLP + identity เข้าด้วยกัน และที่ยักษ์ไล่ซื้อสตาร์ตอัปเพื่อเติมจิ๊กซอว์ที่ขาด
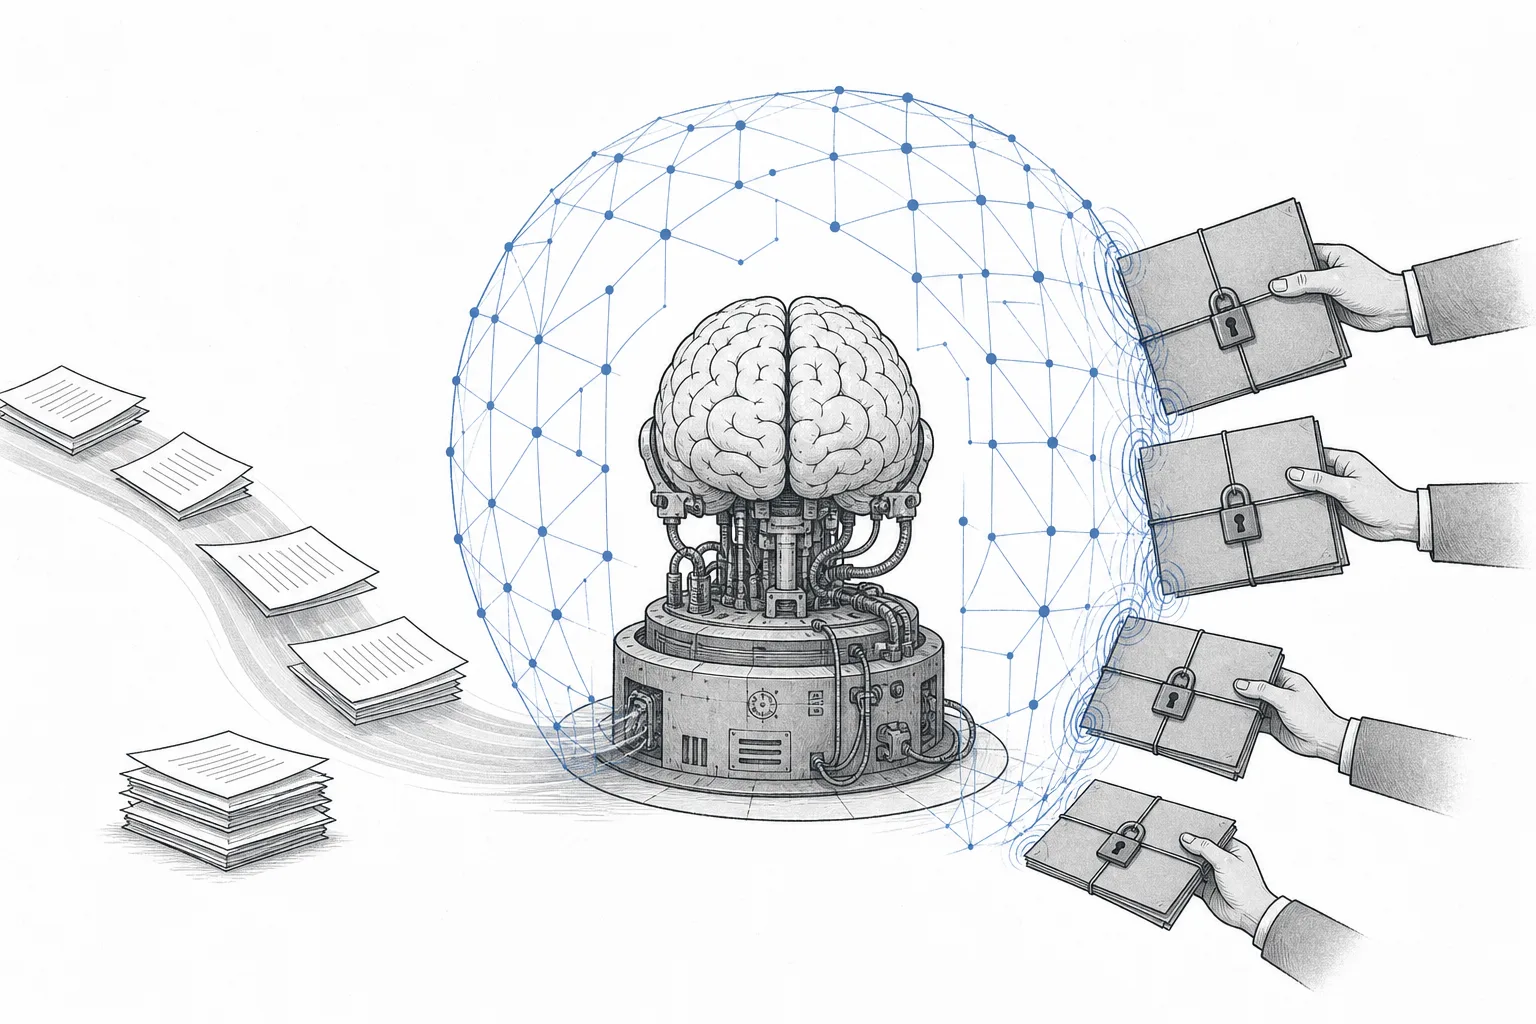
ทิศทางที่สองคือ data security สำหรับยุค AI โดยเฉพาะ เมื่อบริษัทเอาข้อมูลภายในไปเทรนหรือป้อนให้โมเดล (RAG, fine-tuning) ก็เกิดความเสี่ยงใหม่: ข้อมูลลับอาจ “รั่ว” ออกมาทางคำตอบของแชตบอตเองได้ DSPM กำลังขยายบทบาทไปคุมว่า ข้อมูลไหนได้รับอนุญาตให้ AI เห็น และคอยตรวจว่าโมเดลไม่เผลอเปิดเผยความลับ — นี่จะกลายเป็นเสาหลักของความปลอดภัย AI ทั้งวงการ
ทิศทางที่สามคือ AI ทำให้การจัดประเภทแม่นและถูกลง อุปสรรคใหญ่ที่สุดของ DSPM ที่ผ่านมาคือ “จัดประเภทผิด” — แจ้งเตือนของไม่ลับว่าลับ (false positive) จนทีมเลิกสนใจ โมเดล AI รุ่นใหม่เข้าใจ บริบท ของข้อความได้ดีขึ้นมาก ทำให้แยกแยะ “เลขบัตรจริง” กับ “เลขสุ่มในเอกสารทดสอบ” ได้แม่นขึ้น ลดเสียงรบกวนที่เคยเป็นจุดอ่อนใหญ่ที่สุด
07ความท้าทายและความเสี่ยง
ความเสี่ยงข้อแรกคือ ข้อมูลแตกตัวเร็วกว่าเครื่องมือจะตามทัน ทุกแอป SaaS ใหม่ ทุกโปรเจกต์ AI ทุกการก๊อปปี้ฐานข้อมูล สร้าง “เงา” ใหม่ตลอดเวลา DSPM เป็นการวิ่งไล่ที่ไม่มีวันถึงเส้นชัย — ถ้าองค์กรเปิดข้อมูลใหม่เร็วกว่าที่เครื่องมือค้นเจอ ช่องโหว่ก็ยังเปิดอยู่เสมอ นี่คือเหตุผลที่มันต้องเป็นกระบวนการต่อเนื่อง ไม่ใช่โปรเจกต์ครั้งเดียว
ความเสี่ยงข้อสองคือ false positive และความเหนื่อยล้าของทีม ถ้า DLP บล็อกผิดบ่อยจนพนักงานทำงานไม่ได้ องค์กรก็จะ “ปิดมันทิ้ง” หรือตั้งค่าให้หลวมจนไร้ความหมาย เครื่องมือที่ก่อกวนเกินไปคือเครื่องมือที่สุดท้ายไม่มีใครใช้ — สมดุลระหว่าง “กันได้จริง” กับ “ไม่ขวางงาน” คือโจทย์ที่ยากที่สุดของวงการนี้
ความเสี่ยงข้อสามคือ การหลอมรวมและการแข่งของยักษ์ เมื่อ Microsoft แถม Purview มากับ Microsoft 365 และ Google ซื้อ Wiz ผู้เล่นเฉพาะทางรายเล็กก็ถูกบีบ — ต้องเก่งกว่ามากเพื่อสู้กับของที่ลูกค้า “ได้มาฟรี” อยู่แล้ว สำหรับนักลงทุน นี่หมายถึงสนามที่มูลค่าซื้อขายสูงและมีการควบรวมตลอด ผู้ชนะอาจไม่ใช่คนที่เทคโนโลยีดีที่สุด แต่เป็นคนที่อยู่ใกล้ข้อมูลลูกค้าที่สุด
สรุปสั้นๆ: node นี้คือเรื่องของการหันกลับมาปกป้อง ตัวข้อมูล โดยตรง หลังจากที่วงการใช้เวลาหลายสิบปีสร้างกำแพงรอบๆ — ค้นให้เจอว่าของมีค่าอยู่ไหน ดูว่าใครถือกุญแจ แล้วตั้งยามไม่ให้มันหลุดออกไป ในโลกที่ข้อมูลคือสินทรัพย์ที่มีค่าที่สุดของบริษัท นี่คือชั้นความปลอดภัยที่ขาดไม่ได้อีกต่อไป