Megatrend · Cybersecurity & Digital Trust
ใครเข้าถึงอะไรได้บ้าง ควรไหม และพิสูจน์ได้หรือเปล่า
ในองค์กรใหญ่ที่มีพนักงานหลายหมื่นคน แอปหลายพันตัว ทุกคนมี “กุญแจดิจิทัล” คนละหลายสิบดอก — เข้าอีเมล เข้าระบบเงินเดือน เข้าฐานข้อมูลลูกค้า แต่ลองถามผู้บริหารง่ายๆ ว่า “ตอนนี้ใครถือกุญแจอะไรอยู่บ้าง แล้วเขาควรถือไหม” ส่วนใหญ่ตอบไม่ได้ทันที นี่คือปัญหาที่ IGA (Identity Governance & Administration) เกิดมาแก้ — มันคือระบบที่คอยตอบสามคำถามตลอดเวลา: ใครเข้าถึงอะไรได้ · เขาควรได้สิทธิ์นั้นจริงไหม · และคุณพิสูจน์มันให้ผู้ตรวจสอบดูได้หรือเปล่า ไม่ใช่เรื่องเท่ แต่เป็นเรื่องที่กฎหมายบังคับ และเป็นจุดที่เงินก้อนใหญ่กำลังไหลเข้า
01มันคืออะไร
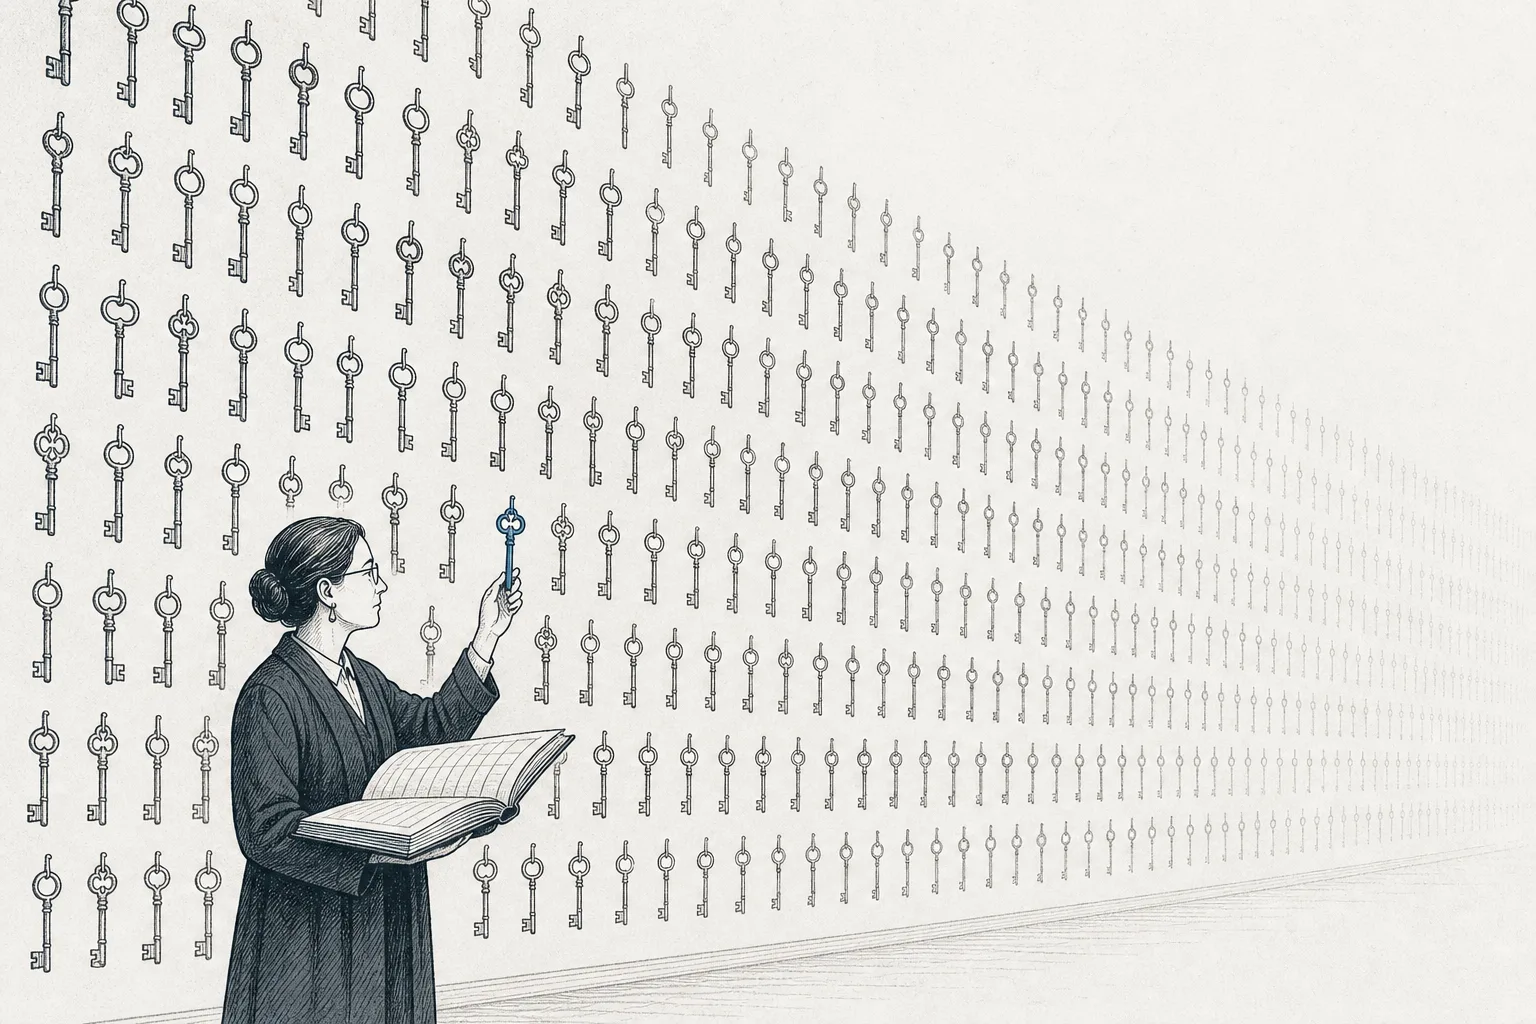
ลองนึกภาพบริษัทใหญ่เป็น ตึกที่มีประตูเป็นแสนบาน — แต่ละประตูคือสิทธิ์เข้าถึงอย่างหนึ่ง: เข้าระบบบัญชี เข้าโฟลเดอร์สัญญา เข้าฐานข้อมูลลูกค้า เข้าระบบโอนเงิน พนักงานแต่ละคนได้กุญแจมาคนละพวง พวงหนึ่งอาจมีกุญแจ 50–100 ดอก คำถามคือ ใครเป็น คนเก็บบัญชี ว่ากุญแจดอกไหนอยู่ในมือใคร? ใครคอย ทวงคืน เมื่อคนๆ นั้นเปลี่ยนแผนกหรือลาออก? และถ้าวันหนึ่งผู้ตรวจสอบบัญชีเดินเข้ามาถามว่า “ขอดูหลักฐานหน่อยว่าทุกคนที่เข้าถึงข้อมูลการเงินได้ มีเหตุผลที่ควรเข้าได้จริง” คุณจะตอบยังไง
นั่นคืองานของ IGA — มันไม่ได้ทำหน้าที่ “เปิดประตู” (นั่นเป็นงานของระบบล็อกอิน) แต่ทำหน้าที่ ปกครองและจัดการบัญชีกุญแจทั้งหมด ชื่อเต็มของมันบอกหน้าที่ตรงๆ: Governance (กำกับดูแล — ใครควรมีสิทธิ์อะไร ตรวจทานเป็นรอบ) บวก Administration (ลงมือจริง — สร้าง แก้ ยกเลิกสิทธิ์ให้อัตโนมัติ) สรุปเป็นประโยคเดียว IGA ตอบสามคำถามตลอดเวลา: ใครเข้าถึงอะไรได้ · เขาควรได้ไหม · พิสูจน์ได้หรือเปล่า
ในแผนผังเมกะเทรนด์ node นี้เป็นสาขาย่อยภายใต้ Identity & Access Management (IAM) ในเทรนด์ใหญ่ Cybersecurity & Digital Trust โดยมีพี่น้องสองตัวที่ทำงานคู่กัน — Workforce & Customer IAM (SSO/MFA) ที่ดูแล “การพิสูจน์ตัวตนตอนล็อกอิน” และ Privileged Access Management (PAM) ที่ดูแล “บัญชีอภิสิทธิ์ของแอดมิน” ถ้า SSO คือ “ยามที่เช็กบัตรหน้าประตู” และ PAM คือ “ตู้เซฟที่เก็บกุญแจมาสเตอร์” IGA ก็คือ “บรรณารักษ์ที่ถือบัญชีกุญแจทั้งหมดของตึก”
Entitlement = สิทธิ์เข้าถึงหนึ่งชิ้น (เช่น “อ่านโฟลเดอร์เงินเดือนได้”) — กุญแจหนึ่งดอกในพวง · Provisioning = การ “ให้” สิทธิ์เข้าระบบต่างๆ โดยอัตโนมัติเมื่อคนเข้าใหม่ และ Deprovisioning = การ “ทวงคืน” เมื่อเขาออกหรือย้าย · Access Certification (หรือ access review) = การให้หัวหน้าทบทวนเป็นรอบว่า “ลูกน้องของคุณยังควรถือกุญแจเหล่านี้อยู่ไหม” แล้วเซ็นรับรอง — เป็นหลักฐานที่ผู้ตรวจสอบต้องการ
02ทำไมถึงสำคัญ — กุญแจที่ไม่มีใครเก็บคืน
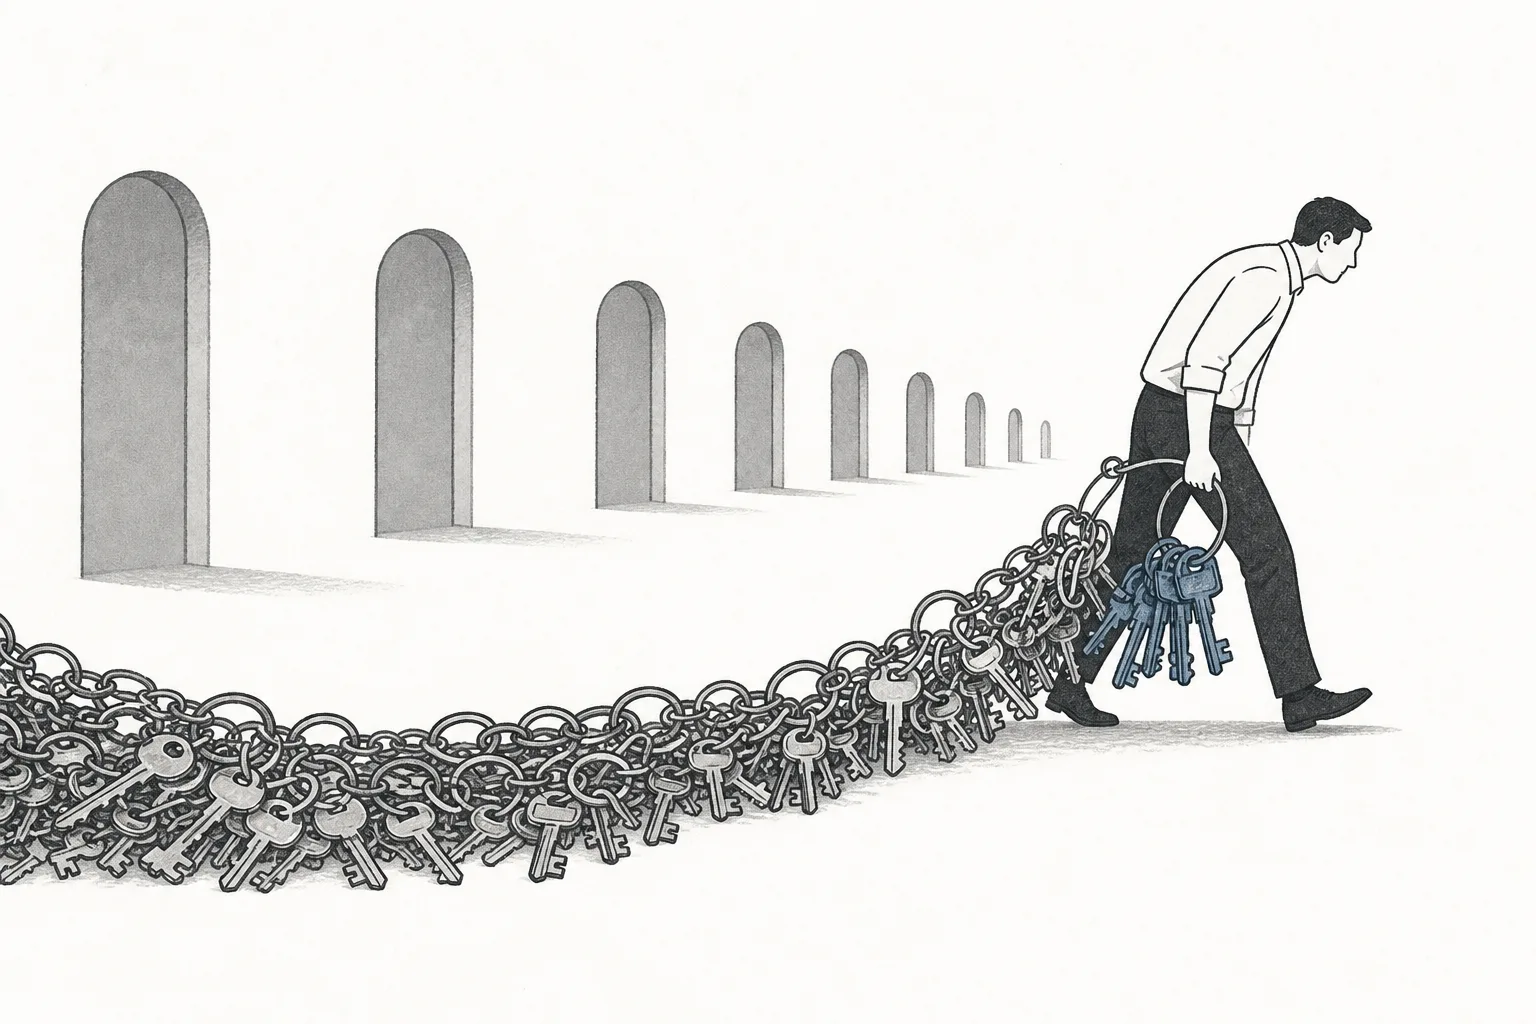
ปัญหาที่ IGA แก้มีชื่อเล่นว่า “access creep” (สิทธิ์งอก) ลองนึกถึงพนักงานคนหนึ่งที่อยู่บริษัทมา 10 ปี เริ่มจากฝ่ายขาย ย้ายไปการตลาด แล้วไปคุมโปรเจกต์ ทุกครั้งที่ย้าย เขา ได้ กุญแจชุดใหม่ — แต่แทบไม่เคยมีใคร เก็บคืน กุญแจชุดเก่า สุดท้ายพวงกุญแจของเขาบวมเป็นสิทธิ์ของทุกตำแหน่งที่เคยทำ ไม่ใช่แค่ตำแหน่งปัจจุบัน นี่คือช่องโหว่ที่อันตรายที่สุด เพราะถ้าบัญชีของเขาถูกแฮ็ก แฮ็กเกอร์ก็ได้กุญแจทั้งพวงไปด้วย
หนักกว่านั้นคือ orphaned account — บัญชีของคนที่ลาออกไปแล้วแต่ไม่มีใครปิด ในความเป็นจริง การ “ตัดสิทธิ์ทันทีที่คนออก” ทำได้ยากกว่าที่คิด เพราะสิทธิ์กระจายอยู่ในสิบๆ ระบบ Verizon รายงานปี 2025 ว่า ราว 22% ของเหตุข้อมูลรั่ว เกี่ยวข้องกับคนใน ซึ่งส่วนหนึ่งมาจากการตัดสิทธิ์ที่ล่าช้า และ Ponemon ประเมินว่าเหตุภัยจากคนในทำให้องค์กรเสียเฉลี่ยปีละ ~$16.2 ล้าน
แต่แรงผลักที่ใหญ่ที่สุดของตลาดนี้ไม่ใช่แค่ความปลอดภัย — มันคือ กฎหมายและการตรวจสอบบัญชี บริษัทมหาชนในสหรัฐฯ ต้องผ่านกฎ SOX (Sarbanes-Oxley) ที่บังคับให้พิสูจน์ได้ว่าใครเข้าถึงระบบการเงินได้บ้าง มีการแบ่งแยกหน้าที่ (ไม่ให้คนเดียวทั้งสร้างและอนุมัติการจ่ายเงิน) และมีบันทึกครบถ้วน ถ้าทำไม่ได้ บริษัทอาจถูกระบุว่ามี “material weakness” ในระบบควบคุมภายใน — ซึ่งทำให้ราคาหุ้นมักร่วง 2–5% ทันทีที่ประกาศ ในรอบปีที่ผ่านมา ราว 64% ของ material weakness ที่เปิดเผยมาจาก “คนและการคุมสิทธิ์ที่ไม่รัดกุมพอ” IGA จึงเป็นเครื่องมือที่ผลิต “หลักฐานพร้อมสอบ” ให้อัตโนมัติ
นี่คือเหตุผลที่ IGA เป็น “ของที่ต้องมี” ไม่ใช่ “ของที่อยากมี” — ทุกบริษัทมหาชน ทุกธนาคาร ทุกโรงพยาบาล (HIPAA) ทุกบริษัทที่รับบัตรเครดิต (PCI DSS) ล้วนถูกกฎหมายบีบให้ต้องพิสูจน์เรื่องการเข้าถึงให้ได้ ตลาดจึงโตจาก “ความจำเป็นเชิงปฏิบัติตามกฎ” ไม่ใช่แค่ความกลัวภัยไซเบอร์
03มันทำงานยังไง (วงจร joiner–mover–leaver)
หัวใจการทำงานของ IGA คือการดูแล “วงจรชีวิตของตัวตน” (identity lifecycle) ในที่ทำงาน ซึ่งสรุปเป็นสามจังหวะที่เรียกกันว่า joiner – mover – leaver — คนเข้าใหม่ คนย้ายตำแหน่ง คนออก โดยมีจุดตรวจสำคัญคั่นกลางคือ access certification ที่คอยทบทวนว่ากุญแจในมือทุกคนยัง “ควรอยู่” ไหม
เหตุผลที่ระบบนี้ทรงพลังคือมัน ผูกกับระบบ HR เป็นต้นทาง — พอ HR บันทึกว่ามีคนเข้าใหม่ IGA ก็จัดชุดสิทธิ์ตาม “ตำแหน่ง” ให้อัตโนมัติในไม่กี่นาที (แทนที่จะรอ IT เปิดทีละระบบเป็นสัปดาห์) และพอ HR บันทึกว่าคนลาออก สิทธิ์ทุกอย่างก็ถูกตัดในจังหวะเดียว ไม่เหลือ orphaned account ส่วน access certification คือการบังคับให้หัวหน้าทุกแผนกมานั่งกดทบทวนเป็นรอบ (เช่น ทุกไตรมาส) ว่าลูกน้องแต่ละคนยังควรถือกุญแจดอกไหนบ้าง สิ่งที่ระบบเก็บไว้เงียบๆ ทุกขั้นตอนคือ audit trail — บันทึกว่าใครให้สิทธิ์ใคร เมื่อไร ใครอนุมัติ ใครทบทวน ซึ่งคือ “หลักฐานพร้อมสอบ” ที่กฎหมายต้องการพอดี
04มันอยู่ตรงไหนในวงการความปลอดภัย
IGA คือ “ชั้นกำกับดูแล” ของ identity มันไม่ทำงานคนเดียว แต่เป็นชิ้นที่ทำให้ IAM ครบวงจร ลองดูว่ามันต่อกับเพื่อนบ้านยังไง
- คู่กับ Workforce IAM (SSO/MFA): SSO/MFA ทำหน้าที่ “พิสูจน์ว่าคุณคือคุณ” ตอนล็อกอิน ส่วน IGA ตอบคำถามถัดไปว่า “แล้วคุณ ควร เข้าถึงอะไรได้บ้าง” — ตัวตนที่พิสูจน์แล้วต้องมีคนกำกับสิทธิ์ ไม่งั้นก็แค่ล็อกอินเข้ามาแล้วเดินไปไหนก็ได้
- เติมเต็มกับ PAM (บัญชีอภิสิทธิ์): PAM ดูแลกุญแจมาสเตอร์ของแอดมินที่อันตรายที่สุด IGA ดูแลกุญแจของ “คนทั่วไปทั้งองค์กร” — สองตัวรวมกันถึงจะครอบคลุมทั้งคนธรรมดาและคนพิเศษ ผู้เล่นใหญ่หลายรายจึงพยายามขายทั้งคู่ในแพลตฟอร์มเดียว
- เป็นรากฐานของ zero trust: หลักการ “ไม่เชื่อใครโดยอัตโนมัติ ตรวจทุกการเข้าถึง” จะเป็นจริงได้ ระบบต้อง รู้ก่อน ว่าใครควรเข้าถึงอะไร — ซึ่งก็คือฐานข้อมูลสิทธิ์ที่ IGA ดูแลอยู่ ถ้าไม่มี IGA วาง “ของจริงที่ควรเป็น” ไว้ zero trust ก็ไม่มีอะไรให้เทียบ
- ถูกเร่งโดย Cloud & Digital Infrastructure และ AI: ยิ่งองค์กรย้ายขึ้นคลาวด์และใช้แอป SaaS เป็นร้อยตัว จำนวน “กุญแจ” ก็ระเบิด — และ AI กำลังสร้าง “ตัวตนของเครื่อง” (machine identity) ใหม่ๆ จำนวนมหาศาลที่ต้องกำกับเช่นกัน ดีมานด์ของ IGA จึงโตตามความซับซ้อนนี้
05ตอนนี้ไปถึงไหนแล้ว (2025–2026)
ตลาด IGA วันนี้มีมูลค่าราว $8,400–9,300 ล้านในปี 2025 และคาดว่าจะโตไปแตะ $17,000–33,000 ล้านภายในต้นทศวรรษหน้า — โตเฉลี่ยราว 13–15% ต่อปี อย่างต่อเนื่อง เพราะมันถูกขับด้วยกฎหมายที่ไม่หายไปไหน (ทุกบริษัทมหาชนต้องทำ) ไม่ใช่แค่กระแสเทคโนโลยี
เรื่องใหญ่ที่สุดของวงการในรอบนี้คือการกลับมาของเจ้าตลาด SailPoint — บริษัทที่ถือเป็น “ผู้บุกเบิก” IGA สำหรับองค์กรใหญ่ ถูก Thoma Bravo (กองทุน private equity) ซื้อออกจากตลาดไปปี 2022 ด้วยมูลค่า $6.9 พันล้าน แล้วพากลับเข้าตลาดหุ้นอีกครั้งต้นปี 2025 ด้วยมูลค่าราว $12,800 ล้าน ระดมทุนได้ $1.38 พันล้าน ตอนยื่นไฟลิ่งบริษัทเปิดตัวเลข ARR ราว $813 ล้าน โต ~30% ต่อปี และ net retention 114% (ลูกค้าเดิมใช้จ่ายเพิ่มขึ้นทุกปี) — เป็นสัญญาณว่า IGA ที่ดูน่าเบื่อกลับเป็นธุรกิจที่เงินไหลเข้าสม่ำเสมอ
คู่แข่งสำคัญฝั่งท้าทายคือ Saviynt ที่เพิ่งระดมทุน Series B ได้ $700 ล้านในปลายปี 2025 ที่มูลค่าราว $3 พันล้าน เพื่อเร่งเรื่อง IGA ที่ขับด้วย AI ส่วน Omada จากเดนมาร์กชูจุดขาย “ติดตั้งเสร็จใน 12 สัปดาห์” แข่งกับระบบเก่าที่ลากยาวเป็นปี และ Okta ก็ขยายจากฐาน SSO เข้ามาขาย Identity Governance เป็นโมดูลเสริม
แต่เงาที่ใหญ่ที่สุดเหนือตลาดนี้คือ Microsoft — ด้วย Entra ID Governance ที่ขายเป็นส่วนเสริมราว $7 ต่อผู้ใช้ต่อเดือน และผูกอยู่กับแพ็กเกจ Microsoft 365 E5 ที่องค์กรจำนวนมากมีอยู่แล้ว Microsoft จึงเป็นทั้งผู้เล่นรายใหญ่และเป็นแรงกดดันด้านราคาให้กับ pure-play ทุกราย เกมจึงกลายเป็น “ผู้เชี่ยวชาญเฉพาะทางที่ลึกกว่า” ปะทะ “ยักษ์ที่แถมมากับของที่ลูกค้ามีอยู่แล้ว”
06อนาคตข้างหน้า — AI ตัดสินสิทธิ์ และตัวตนของเครื่อง
ทิศทางแรกคือ AI เข้ามาตัดสินใจเรื่องสิทธิ์ ปัญหาคลาสสิกของ access certification คือ “rubber stamping” — หัวหน้าที่ต้องทบทวนสิทธิ์ลูกน้องเป็นร้อยรายการ มักกดอนุมัติรวดเดียวโดยไม่ได้ดูจริง AI กำลังเข้ามาช่วยชี้ว่า “สิทธิ์ดอกนี้ลูกน้องคุณไม่เคยใช้เลย 6 เดือน ควรถอดไหม” หรือ “คนนี้มีสิทธิ์ผิดปกติเมื่อเทียบกับเพื่อนร่วมตำแหน่ง” — เปลี่ยนการทบทวนจากพิธีกรรมที่ไร้ความหมาย เป็นการตัดสินใจที่มีข้อมูลรองรับ
ทิศทางที่สองคือสึนามิที่กำลังเปลี่ยนนิยามของคำว่า “ตัวตน” — machine identity (ตัวตนของเครื่อง) ทุกวันนี้ไม่ได้มีแค่ “คน” ที่ต้องการสิทธิ์ แต่มีบ็อต สคริปต์ API คีย์ และล่าสุดคือ AI agent ที่ทำงานแทนคน — แต่ละตัวก็ต้องมีสิทธิ์เข้าถึงระบบเหมือนพนักงานคนหนึ่ง ปัญหาคือมันเกิดเร็วและมีจำนวนมหาศาล รายงานหลายฉบับในปี 2025 ชี้ว่า ตัวตนของเครื่องมีมากกว่าตัวตนของคนถึง 45 ต่อ 1 ไปจนถึง 144 ต่อ 1 แล้วแต่องค์กร และโตขึ้น ~44% ในปีเดียว
นี่คือสนามใหม่ที่ใหญ่ที่สุดของ IGA — เพราะ machine identity ส่วนใหญ่ ไม่มีใครเป็นเจ้าของชัดเจน ไม่มี HR คอยบอกว่ามัน “ลาออก” แล้ว และมีรายงานว่า ~68% ขององค์กรยังไม่มีการคุมสิทธิ์สำหรับ AI เลย ใครที่ทำให้การกำกับตัวตนของเครื่องและ AI agent เป็นเรื่องอัตโนมัติได้ก่อน จะเป็นผู้ชนะของ IGA ยุคถัดไป
07ความท้าทายและความเสี่ยง
ความเสี่ยงข้อแรกคือ เงาของ Microsoft เมื่อ Entra ID Governance ขายเป็นส่วนเสริมราคาถูกและผูกกับ Microsoft 365 E5 ที่องค์กรจำนวนมากจ่ายอยู่แล้ว ลูกค้าจำนวนหนึ่งอาจเลือก “พอใช้และฟรีกว่า” แทนที่จะจ่ายเพิ่มให้ pure-play แม้ของจะลึกกว่า แรงกดดันด้านราคานี้คือความเสี่ยงตรงๆ ต่อรายได้ของผู้เชี่ยวชาญเฉพาะทาง — แม้ฝ่ายผู้เชี่ยวชาญจะเถียงว่าองค์กรที่ระบบซับซ้อนหรือมีแอปนอกโลก Microsoft ยังต้องใช้แพลตฟอร์มเฉพาะอยู่ดี
ความเสี่ยงข้อสองคือ ความซับซ้อนในการติดตั้ง IGA ขึ้นชื่อเรื่องโปรเจกต์ที่ลากยาวเป็นปีและงบบานปลาย เพราะต้องไปเชื่อมกับระบบเก่านับสิบนับร้อย และต้องนิยาม “ใครควรมีสิทธิ์อะไร” ให้ถูกตั้งแต่ต้น ถ้าตั้งฐานผิด ระบบก็แค่ทำให้ความวุ่นวายเดิม “อัตโนมัติเร็วขึ้น” นี่คือเหตุผลที่ผู้เล่นรุ่นใหม่อย่าง Omada ใช้ “ติดตั้งเร็ว” เป็นจุดขาย และเป็นด่านที่ทำให้ลูกค้าลังเล
ความเสี่ยงข้อสามคือ identity sprawl และตัวตนของเครื่อง ที่โตเร็วกว่าที่เครื่องมือจะตามทัน เมื่อ AI agent และ machine identity ทวีคูณแบบ 45–144 เท่าของคน การกำกับให้ครบกลายเป็นโจทย์ที่ยากขึ้นเรื่อยๆ — ถ้าตามไม่ทัน ช่องโหว่ใหม่ก็เปิดเร็วกว่าที่ governance จะปิด และเพราะสินค้านี้คือ “ความน่าเชื่อถือของการพิสูจน์” ตัวระบบ IGA เองถ้าพลาด ก็กลายเป็นจุดเดียวที่พังแล้วกระทบทั้งองค์กร
สรุปสั้นๆ: node นี้คือเรื่องราวของคำถามที่ฟังดูธรรมดาแต่ตอบยากที่สุดในองค์กรยุคดิจิทัล — “ใครเข้าถึงอะไรได้ ควรไหม และพิสูจน์ได้หรือเปล่า” — คำถามที่กฎหมายบังคับให้ต้องตอบ ที่ความเสี่ยงเชิงเศรษฐกิจมหาศาลซ่อนอยู่ และที่กำลังยากขึ้นเรื่อยๆ เมื่อ “ตัวตน” ไม่ได้มีแค่คนอีกต่อไป