メガトレンド · サイバーセキュリティとデジタルトラスト
ビルのどの部屋も開けられる鍵——それを握る者は、一時的に会社の持ち主になる
どの会社にも、とてつもなく強力な特別アカウントが少数だけ存在します——サーバーを落とせる、データベースを消せる、送金できる、新しいユーザーを作れる admin・root・superuser のアカウントです。これが「王国への鍵(keys to the kingdom)」。ハッカーがこの鍵をたった一本でも盗めれば、ゲームは終わり——彼自身がシステム管理者になってしまうからです。Privileged Access Management、略して PAM とは、この鍵を金庫にしまい、必要なときだけ一回ずつ貸し出し、誰かが使うたびに録画する——その技術のことです。これが、現代のセキュリティという要塞のいちばん奥の層なんです。
01これは何?——王国への鍵
オフィスビル全体を思い浮かべてください。一般の社員はそれぞれ、自分の階だけを開けられるキーカードを持っています——会議室に入れる、コピー機を使える、それだけ。でも少数の人たちは、サーバー室から経理室、顧客データの保管庫まで、どの部屋でも開けられるマスターキーを握っています。IT の世界では、この人たちがシステム管理者(admin / root / superuser)で、彼らのアカウントこそが「特権アカウント(privileged accounts)」と呼ばれるものです。
このアカウントはほぼ何でもできます——サーバーを落とす、データベースをまるごと消す、ユーザーを作ったり消したり、セキュリティ設定を変える。銀行なら、大きな金額の送金を命じられるアカウントです。要するに、このアカウントを握った者は、技術的には一時的に会社の持ち主になる。だから業界では、これを口癖のように「keys to the kingdom」——王国への鍵——と呼ぶんです。
Privileged Access Management(PAM)は、この鍵のセットだけを専門に管理する技術と道具のこと。その核心は短い三つの言葉に集約されます:(1) パスワードと鍵を中央の金庫(vault)にしまう——誰にも本物のパスワードを知らせない · (2) 必要なときだけ権限を一回ずつ貸し出し、すぐ回収する(just-in-time)· (3) 特権セッションのすべての操作を録画・記録する——何か異常があれば追跡できるように。メガトレンドの地図では、PAM は大きなトレンドCybersecurity & Digital Trustの中のIdentity & Access Management(IAM)の下にあるサブ分野で、隣には「一般の人」を扱うWorkforce & Customer IAM(SSO/MFA)と、「誰がどの権限を持つべきか」を扱うIdentity Governance(IGA)という兄弟がいます。PAM が見ているのは、その中でいちばん小さくて、いちばん危険なグループ——最高の権限を持つアカウントです。
Privileged account = システムを支配する力を持つアカウント(admin/root)。一般アカウントにはできないことをやれる · Vault = パスワードや鍵を暗号化して保管し、自動でパスワードを入れ替えるデジタル金庫 · Just-in-time(JIT) = 「使うそのときだけ」権限を与え、すぐに取り上げる。権限を出しっぱなしにしない · Least privilege = その仕事に必要な最小限の権限だけを与える原則。多すぎてはいけない
02なぜ重要か——admin が一本漏れる=会社まるごと崩壊
これが小さな話ではないと分かる数字を見てみましょう。1万2,000件超の情報漏えいを分析したVerizon Data Breach Investigations Report 2025によれば——パスワード・アカウントの窃取(stolen credentials)は、いまも侵入経路の第1位で、全事件の22〜32%ほどで見つかっています。そしてWebアプリへの攻撃では、実に88%が盗まれたアカウントから始まっていました。ポイントはここです:盗まれたのが一般社員のアカウントなら被害は限られる。でもそれがadmin のアカウントなら、ハッカーは組織を端から端まで歩き回れてしまうのです。
これが、業界で「assume breach」と呼ばれる考え方の核心です——いつか誰かが外壁を破って入ってくると、最初から想定しておく(それは必ず起きるから)。だから大事な問いは「どうやって人を入れないか」ではなく、「入られたあとで、相手はマスターキーを持ち出せるか」のほうになる。答えがノーなら——鍵は金庫にロックされ、一回ずつしか使えず、録画されている——被害は狭く封じ込められます。これが、PAM がいちばん割のいいセキュリティ投資のひとつに数えられる理由なんです:壊れたときにいちばん高くつく場所を守るからです。
経済の面でこれが重要なのは、世界中のあらゆる組織が特権アカウントを持っているからです——銀行も、病院も、発電所も、ネットショップも。そして組織がクラウドへ移り、使うアプリが増えるほど、特権アカウントの数も爆発的に増えていく。だから PAM は「あってもなくてもいい商品」ではなく、法律や基準(cyber insurance、ISO 27001、金融の規制当局など)が「必ず持て」と求め始めた必須のインフラになりました——だから需要は、景気の波にあまり左右されずに伸びていくのです。
03どう動くのか(金庫 → 一回ずつ貸し出し → 録画)
PAM の核心は、人が特権アカウントにアクセスする「やり方」そのものを変えることです。これまでのadmin が自分でパスワードを知っていて、直接サーバーにログインするやり方(パスワードが人の頭の中にあり、外へ漏れうるので危険)から、「仲介役(broker)」がすべての手順を見張る経路へと変える。一歩ずつ追ってみましょう。
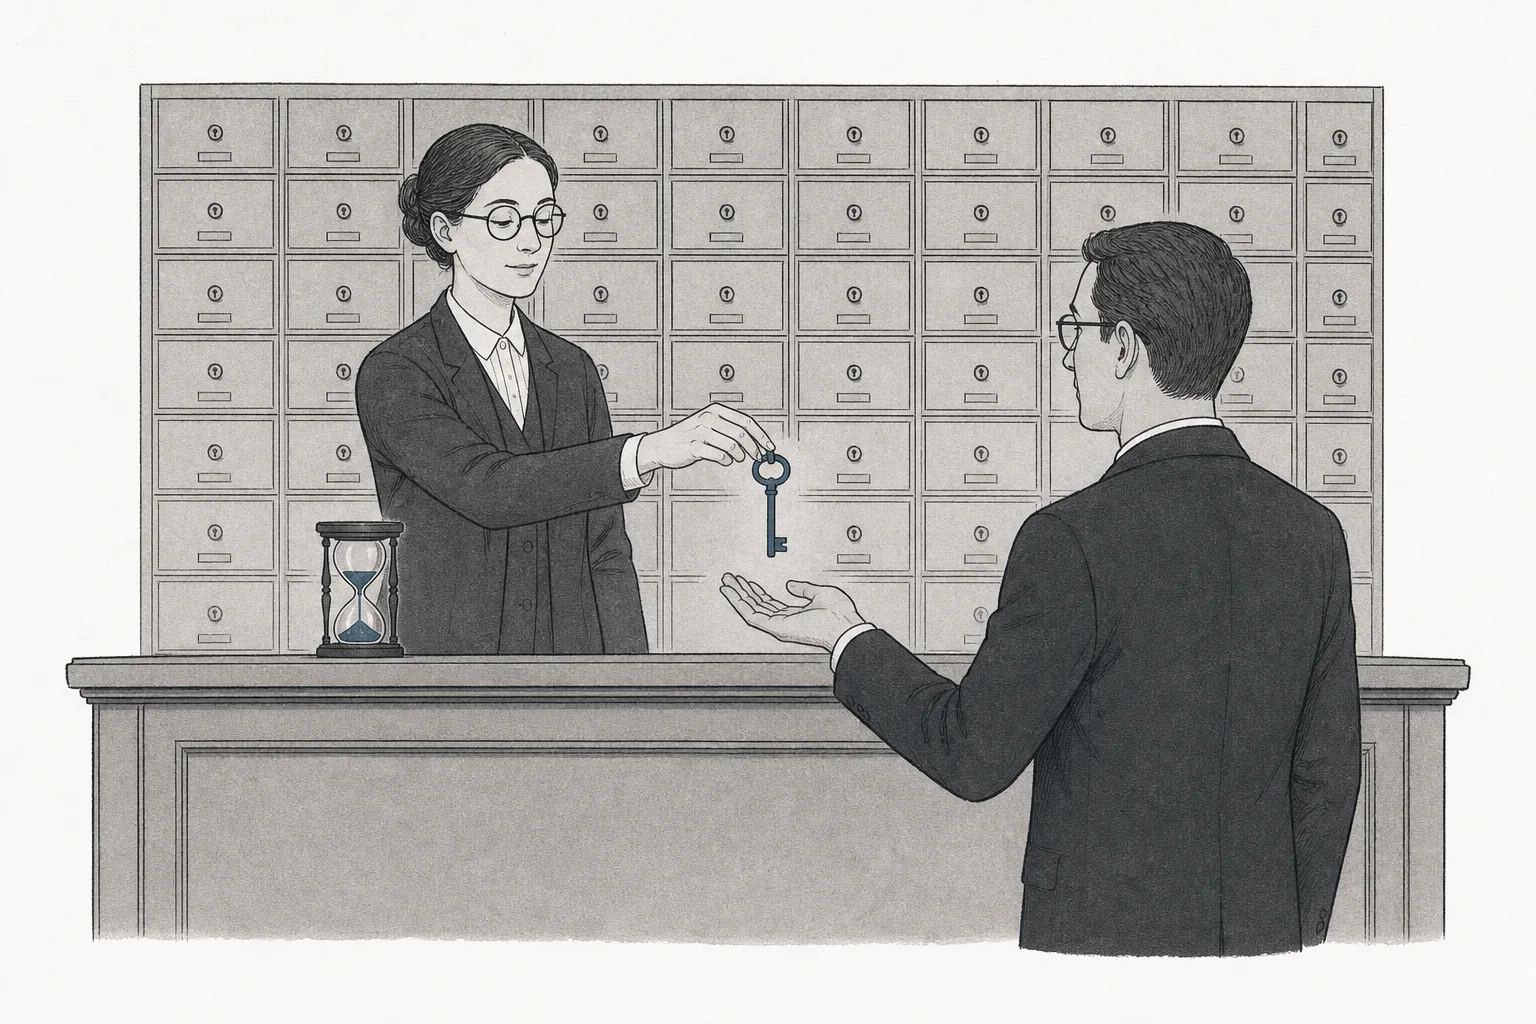
この仕組みが強いのは、いちばんの弱点をすべて取り除くからです——パスワードは人の頭の中やメモのファイルではなく、自動でパスワードを入れ替える金庫の中にある(だから admin は鍵を売ったり漏らしたりできない。本物のパスワードを一度も知らないから)· 権限は出しっぱなしにならず、使うときだけ渡してすぐ回収する(「攻撃できる面」を大きく減らせる)· そしてすべての操作が録画されるので、何か異常があれば追跡し、責任を問える。これらはすべて、「ずっと続く信頼」を「一回ごとの、検証できる許可」へと変えることなのです。
「人」のパスワードを管理するだけでなく、いまの PAM は「機械」のパスワードも管理しなければなりません——プログラム、ボット、API はお互いに話すために秘密の鍵(secrets と呼ぶ。API key、token、certificate など)を使います。Secrets managementは、この種の鍵のための金庫です。そしてこれは、いちばん速く伸びている部分でもあります。「機械の identity」の数が、人の数をはるかに追い越して増えているからです(次の章を参照)。
04セキュリティ業界のどこにいるのか
PAM は、identity(本人確認)の仕組みのいちばん奥の層です。IAM 全体を一軒の家にたとえるなら、Workforce IAM(SSO/MFA)は社員全員がくぐる玄関、そして PAM は、いちばん大切なものをしまう主寝室の中の金庫。ほかの分野とは切り離せないほど密に連携して働きます。
- Workforce/Customer IAMの上に積み上がる: SSO/MFA は「あなたは誰か」を証明し、PAM は「ではあなたはいつ、どれだけの時間、マスターキーを握れるか」を決める——この二層がつながって、完全なアクセスの関門になる
- Identity Governance(IGA)とペアを組む: IGA は「誰が何の権限を持つべきか」に答え、定期的に見直す。いっぽう PAM は、その権限を実際に安全に使わせる——だから大手はこの三層(IAM + PAM + IGA)を一つの identity プラットフォームにまとめようとする
- Cloud & Digital Infrastructureへの道を開く: クラウドへ仕事を移すほど、特権アカウントと secrets の数は爆発する——PAM があるからこそ、マスターキーをあちこちにばらまかずにクラウド移行ができる
- AIによって加速され、同時に試される: AI agent は、自分でシステムにアクセスする力を持つ「デジタル従業員」。その一体一体が管理すべき特権アカウントだ——AI は PAM の需要を押し上げる加速材であると同時に、より難しい新しい課題でもある
- Quantum Computingに備える: 将来の量子は、いま使われている暗号を解いてしまうかもしれない。PAM が守る金庫と鍵は、ポスト量子(post-quantum)の暗号へ真っ先に切り替えるべき関門のひとつになる
05いま、どこまで来たのか
今回の PAM 業界で最大の出来事は、業界全体を揺るがしたディールでした——2025年7月、Palo Alto Networks が PAM 市場の王者 CyberArk を約250億ドルで買収すると発表し、2026年2月にディールを成立させました。これは、最大級のセキュリティ大手のひとつが「これからのセキュリティはidentityを中心に回り、王国への鍵こそ自社プラットフォームに欠かせないピースだ」と「大きく賭けた」ということです。
なぜ CyberArk はそれほどの価値があるのか?それはPAM 市場の本物の王者だからです——年間の継続課金収入(ARR)は2025年末で14億4,000万ドルに達し、約23%成長。うちサブスクリプション部分は約30%伸び、全体の88%を占めるまでになりました。安定して予測しやすいビジネスである証拠です。2025年の Gartner Magic Quadrant for PAM では、長くトップに君臨する三強がCyberArk、Delinea、BeyondTrustでした。
残る二強はprivate equity がオーナーの側から戦っています——Delinea(Thycotic と Centrify が TPG ファンドのもとで合併して誕生)は、Gartner で7年連続のリーダーの座を守り、使いやすさと素早い展開が強み。いっぽうBeyondTrustは、端末の権限統制とリモートアクセスに強い。この二社はどちらも株式市場に上場していません。これがこの分野の大事な現実を映しています:本物の主役の多くが非公開企業か、大手に飲み込まれている——だから、株式市場でそのまま投資できる選択肢は、それほど多くないのです。
関連していて投資できる側では、Oktaが最大の SSO/MFA 基盤を土台に、特権アクセスの領域へとじわじわ踏み込んでいる identity の巨人です。そしてアジアにも独自のエコシステムがあります——中国はVenustechが率い、韓国や日本にも PAM/secrets を専門とするプレーヤーが何社もいます。「マスターキー」の安全が、各国とも自国にプレーヤーを持ちたいと考えるデジタル主権の問題になっていることの表れです。
06これからの展開
PAM の最も大きな方向性は、「人ではない identity(non-human / machine identities)」という言葉に集約されます。いまどきの組織では、「機械の identity」——ボット、スクリプト、コンテナ、マイクロサービス、そして最近では AI agent——の数が、人の数の何十倍も多い。複数の調査機関が、その比率をおよそ45対1から、クラウド環境では80〜100対1の水準まであると見積もっています。しかも増え続けていて——一年で NHI の数は約44%伸びました。
機械の identity は一体ごとに、ほかのシステムへアクセスするための秘密の鍵(secret)を持たねばなりません。そしてこの鍵は、たいていコードや設定ファイルの中に安全でない形で埋め込まれています——2025年には、公開の場に漏れた secrets が2,400万件超見つかりました。これが、secrets managementが PAM のいちばん速く伸びる新しい戦場になっている理由です。そして AI agent がこれをさらに加速させます。AI agent は自分でシステムへのアクセスを判断できる「デジタル従業員」——人を管理するのと同じように、金庫とルールで管理しなければならないのです。
二つめの方向は、クラウド上で生まれた PAM(cloud-native PAM)です。従来の多くはオフィスのサーバー向けに設計されていましたが、世界はもう AWS/Azure/Google Cloud へ移ってしまった。だから新世代のプレーヤーは、軽くて、すぐ入れられて、クラウド上の権限をリアルタイムで統制できる PAM を提供しています(CIEM——クラウドのインフラ権限を管理する仕組み——と呼ばれます)。三つめの方向は、identity 全体への融合——IAM、PAM、governance の境界線がだんだん薄れ、顧客はすべての identity を一つで統制できるプラットフォームを欲しがっている。これこそが、Palo Alto–CyberArk のディールの裏にある、まさに直接の理由です。
07課題とリスク
第一のリスクは合併の波です。Palo Alto による CyberArk 買収は、PAM が巨大なセキュリティプラットフォームの「一機能」へと吸い込まれていく合図。良い面は顧客が一カ所ですべてそろうこと。でも悪い面は、専門の小さなプレーヤーが押しつぶされること——居場所を探すか、買収されるかになり、株式市場でそのまま投資できる選択肢も減っていきます。CyberArk は大手の一部になり、Delinea/BeyondTrust は private equity のものだからです。
第二のリスクはcloud-native PAM が既存勢の市場を食うかもしれないこと。古いサーバーの世界で強かったリーダーは、クラウドの世界に急いで適応しなければなりません。遅れれば、最初からクラウドの上で生まれた新世代に追い抜かれるかもしれない。ネットワークセキュリティの市場でかつて起きたのと同じです(「本物のクラウド」勢が箱を売る側を抜いたNetwork Security & SASEを参照)——背負う古い遺産を持つリーダーの、古典的なリスクです。
第三のリスクは複雑さと信頼です。PAM は入れるのも運用するのも難しいことで知られています。もし失敗すれば——金庫が落ちる、設定を誤って権限が漏れる——その影響は、ふつうの商品よりはるかに深刻。なぜならこれは「マスターキー」のセットまるごとだからです。そして AI agent と machine identities が、既存の道具では追いつけないほど速く増えているせいで、「管理すべき鍵の数」と「実際に管理できる力」のあいだのギャップが、一時的に広がるかもしれない——それはこの分野にとって、リスクであると同時にチャンスでもあるのです。
ひとことでまとめると:PAM とは王国への鍵の話——すべてを握るほんの数本のアカウントと、それを金庫にロックし、一回ずつ貸し出し、すべての使用を録画する技術のことです。あらゆる組織が「もう破られている」と想定しなければならず、AI とクラウドのせいで鍵の数が爆発している世界では、マスターキーをしっかり押さえ込むことが、デジタルセキュリティで最も重要で、欠かせない関門のひとつになるのです。