メガトレンド · Cybersecurity & Digital Trust
壁が消えたとき、会社を守るのは「場所」ではなく「あなたは誰か」という問いになる
誰もがどこからでも働き、すべてのアプリがクラウドにある世界では、セキュリティの最初の関門はもう「どのビルからネットにつないでいるか」ではありません。問われるのは 「あなたは誰で、それを証明できるか」 ——つまり 本人確認と、正しい人にだけ扉を開けること の話です:一度ログインすればすべてのアプリに入れる(SSO)、二段階で本人を確かめる(MFA)、そしてすべてのアプリが信頼する「デジタル身分証の発行元」。この分野には、すべてを言い表す一つのスローガンがあります: 「identity is the new perimeter(アイデンティティこそが新しい防御線)」
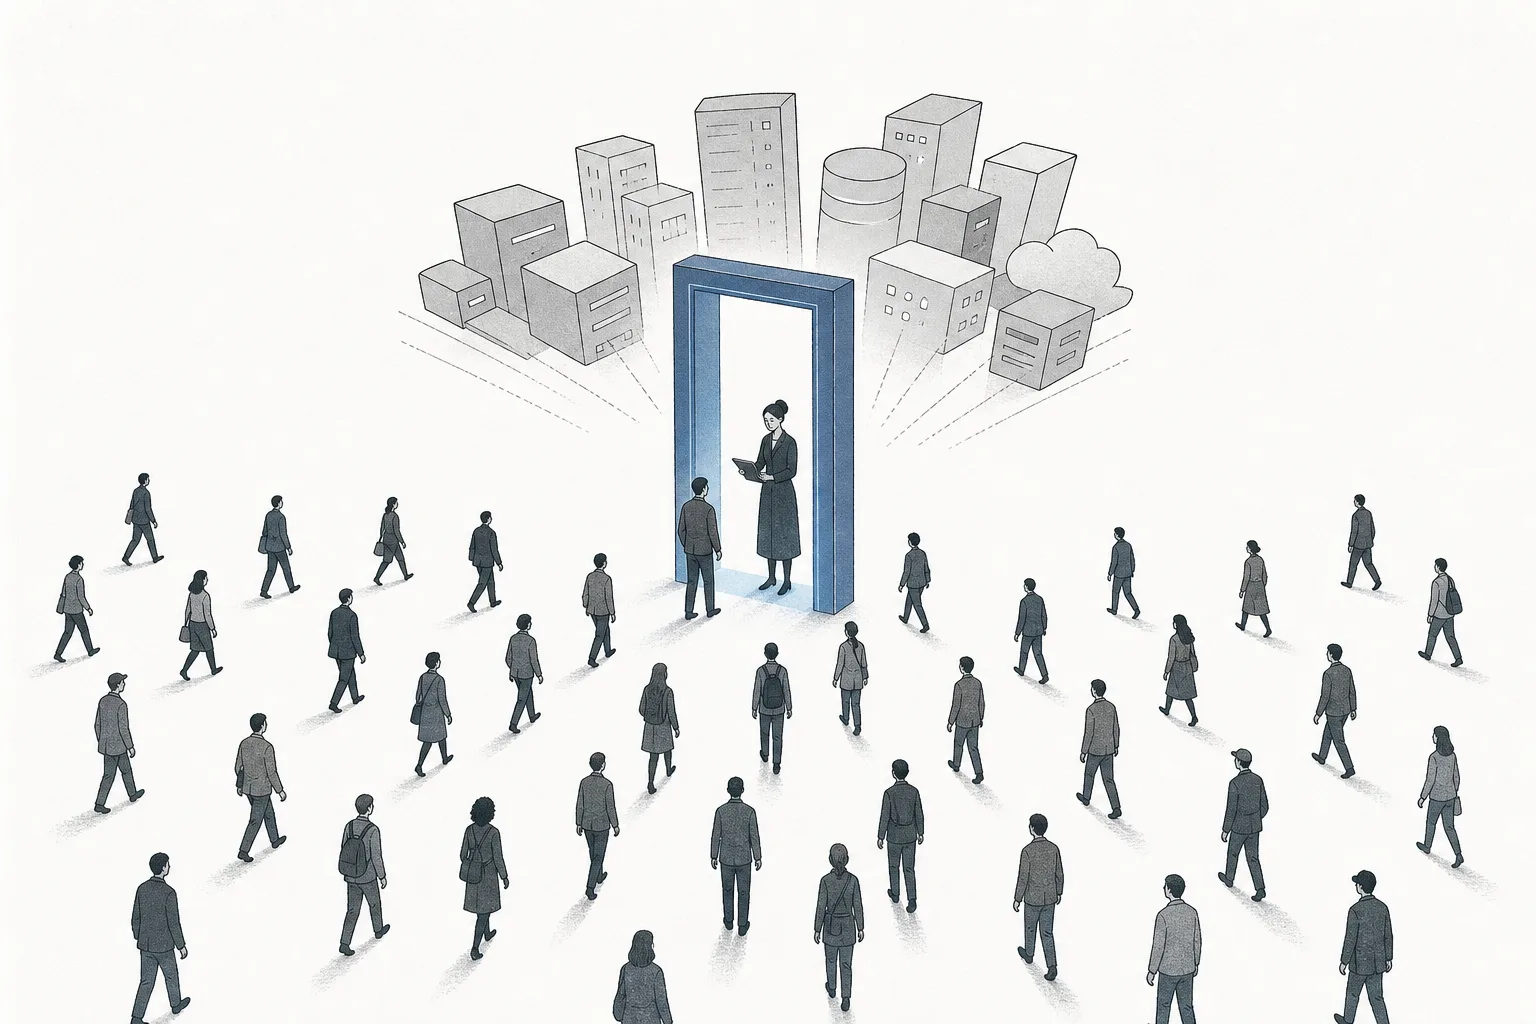
01これは何?——アイデンティティこそが新しい防御線
大きなコンサート会場に入るところを思い浮かべてください。あなたはどの売店でも、どのトイレの入口でもチケットを見せたりはしません——入口で一度だけチケットを見せると、係員が リストバンド を巻いてくれる。あとは会場のどこでも、腕元を見ればチェック済みだとわかる。このnodeは、そのリストバンドをデジタル世界のためにつくる存在です——「あなたが誰か」を一度だけ証明すれば、すべてのアプリが受け入れる「通行証」を発行する仕組みです。
ITの世界では、この話は毎日あなたが目にする三つの部品でできています: SSO(Single Sign-On——一度のログインですべてのアプリに入れる)、 MFA(Multi-Factor Authentication——パスワード+スマホのコードのように二段階で本人を確かめる)、そして裏方の主役が identity provider(IdP)、つまり「デジタル身分証の発行元」で、すべてのアプリが信頼すると取り決めている存在です。IdPが「この人は確かに本人だ」と言えば、Gmail、Slack、Salesforce といったアプリは、パスワードを聞き直すことなくすぐに扉を開けます。
なぜこれがそんなに大事になったのか?かつてセキュリティは 場所 で測られていたからです——オフィスの中からネットにつないでいれば信頼できる、と。でも誰もが在宅で働き、アプリがすべてクラウドへ移ると、「オフィスの中」はもう意味を失います。誰が何にアクセスしてよいかを唯一示せるのは アイデンティティ だけ。だからこそ、この分野みんなが口にする一言が生まれました: 「identity is the new perimeter」——昔ながらの城壁は、人とともにどこへでも移動する本人確認の関門に置き換わったのです。
メガトレンドの地図のうえで、このnodeは大きなトレンド Cybersecurity & Digital Trust の中の Identity & Access Management(IAM) の下にある一分野です。そして役割の違う二つの兄弟がいます—— Privileged Access Management(PAM) はいちばん重要な部屋の鍵を管理し、 Identity Governance(IGA) は誰がどんな権限を持つべきかを見張る。いっぽうこのnodeは、誰もが毎日のログインで通る「正面玄関」です。
SSO = 一か所のログインで、つないであるすべてのアプリに入れる。複数のパスワードを覚えなくていい · MFA = 本人確認を一段より多くする(知っているもの=パスワード + 持っているもの=スマホ/鍵 + それ自身=指紋/顔)。パスワードだけ盗んだ相手を防ぐため · Identity Provider = アイデンティティを保管し、他のアプリが信頼する「通行証」を発行する中央の仕組み——SSOとMFAが通り抜ける心臓部です。
02なぜ大事か——どのハッキングも、まずログインを盗むことから始まる
セキュリティ業界全体がアイデンティティへ一気にお金を注ぎ込むようになった、ある事実があります:現代の攻撃の多くは 壁を突き破るのではなく、盗んだ鍵で正面玄関から堂々と入ってくるのです。Verizon DBIR 2025 のレポートによれば、 盗まれたパスワードの使用が侵入の起点になったのは全体の22%。そして2025年第1四半期には、 侵入の56%超 が、MFAで守られていない場所で漏れたパスワードから起きていました。
「ログイン」が主戦場になると、お金もこの市場へ一気に流れ込みます。世界のIAM市場は 2025年でおよそ260億ドル、そして 2030年までに約426億ドル に届くと見られています——年平均10〜12%ほどの成長で、2034年までに650億ドルに達すると見る調査機関もあります。数字より大事なのは、それが伸びる 理由 です:クラウドへ移るすべての組織が、何より先にこれへ投資しなければならない。本人確認の関門が崩れれば、残りもすべて崩れるからです。
経済の視点で見ると、これが大事なのは、デジタル時代の 「固定の税金」 のような存在だからです——銀行でも、病院でも、ネット通販でも、ビジネスがどんな業種でも、誰もが本人確認の仕組みを持たねばならない。しかも一度ある会社を選ぶと、乗り換えが難しい(従業員全員、すべてのアプリがつながっているから)。だから本人確認の関門を握った者は、安定して読めるサブスク収入を手にします——Microsoftもスタートアップも奪い合いたい一等地なのです。
03どう動くのか(ユーザー → 発行元 → 通行証 → アプリ)
SSOの心臓部にあるのは、 federation(信頼を「束ねる」こと)と呼ばれるシンプルな仕組みです——各アプリが自分でパスワードを抱えるのではなく、すべてのアプリが「自分ではパスワードを聞かず、中央の発行元(IdP)が署名して渡してくれた通行証を信じる」と取り決める。次の四つのステップを見てください——あなたが「Sign in with…」を押すたびに、ほんの一瞬で起きていることです。
この通行証の裏側には、どの陣営も同じ言葉を話す共通規格があります—— SAML(大企業が長く使ってきた旧世代)と OIDC/OAuth(より軽く、モバイルや現代的なアプリに合う新世代——あなたがよく押す「Sign in with Google/Apple」ボタンの裏にいるのがこれです)。これらは誰でも使える開かれた規格なので、中央の発行元は何千ものアプリに、いちいち書き直さずに差し込めます——そしてそれが、このビジネスを 大きいほど強くする(つながるアプリが多いほど、顧客は乗り換えにくくなる)のです。
04これはどこに位置するのか——セキュリティ業界での立ち位置
このnodeはクラウド時代のセキュリティの 「正面玄関」 です。でも正面玄関だけでは足りない——IAMの他の分野や、セキュリティ業界全体と連携して初めて、守りの輪を完成させられます。
- PAM とのペア(最重要な部屋の鍵): このnodeは一般の人のログインを担い、PAMは「強い権限のアカウント」(システム管理者。漏れたら大惨事)を担う——この二層が合わさって、一般従業員から管理者まで本人確認をカバーできる
- IGA とのペア(誰がどんな権限を持つべきか): 正面玄関は「あなたは誰か」を確かめ、IGAは「では何にアクセスしてよいか」を答え、不要になった権限を片づける——IGAが欠けると、一人が権限をため込みすぎて穴になりうる
- zero trust / SASE の土台になる: 「証明されるまで誰も信じない」という原則は、誰が誰かを答える強いアイデンティティの仕組みがなければまったく機能しない——IAMは、zero trust すべてが乗っている基盤の層だ
- AI に両側から加速される: AIは怪しいログイン(変な国から、おかしな時間に)をより賢く見抜く一方で、ハッカーが詐欺メールやなりすましをより巧妙にもする——そして何より、新世代のAI agentが、自分のアイデンティティと権限を持つべき新しい「ユーザー」になりつつある(未来の章を参照)
05いま、どこまで来たのか
この分野には、セキュリティ業界で最も面白い対決があります: 「無料でついてくる巨人」 対 「中立を貫く専門家」。巨人の側は Microsoft と Entra ID(旧称 Azure AD)——世界最大の本人確認の仕組みで、 1日に300億回超 の本人確認を行い、約12億のアイデンティティをカバーします。その武器は最高の技術ではなく、 「あなたの会社がすでに払っている Microsoft 365 のパッケージに入ってくる」 こと——だから膨大な数の組織が、事実上タダだという理由で Microsoft を使うのです。
もう一方は Okta、「中立」という立ち位置を売る存在です——どのソフト陣営にも縛られず、あらゆるブランドのアプリにつなげる。だから、アイデンティティをすべて Microsoft に預けたくない組織の選択肢になります。いまOktaは 19,450社超 の顧客のアイデンティティを管理し、売上は四半期あたり約6.82億ドル、約13%成長。さらに第三の勢力も生まれつつあります——ファンドの Thoma Bravo が Ping Identity(28億ドル)を買収し、 ForgeRock(23億ドル)と合体させて、先頭の二社に対抗できる大きさのライバルをつくりました。
でもゲームはスケールでは終わりません。多くの顧客が 「すべての卵を一つのカゴに入れること」 を不安に思うからです——メールもアプリもアイデンティティの仕組みもすべて Microsoft 一社のものなら、Microsoft が破られたとき(Entra/Azure AD のハッキングは実際に何度か起きています)、すべてが同時に崩れる。ここが、Okta、Ping、そしてアイデンティティの専門家たちが売り込む隙間です——「中立性と、おまけでは出せない深いセキュリティ」。
そして他のテック分野と同じく、 国ごとに地元のリーダーがいます——日本には HENNGE があり、日本企業がSaaSアプリへのログインを安全に管理するのを助けています。中国や韓国にも自国のプレーヤーがいて、「アイデンティティ」は多くの国が、デジタル主権の理由から自分で握っておきたい領域であることを物語っています。
06未来の話——パスワードのない世界、そしてAIにもアイデンティティが要る
いちばんはっきりした最初の流れは パスワードの死 です。パスワードは最大の弱点——盗みやすく、だましやすく、人は使い回す。いま勢いに乗っている答えが passkey(あなたの機器に結びついたデジタルの鍵。指紋/顔で解除する——盗む「コード」がないから盗めない)。FIDO Alliance によれば、 passkeyを使い始めた人はすでに10億人超、150億超のアカウントがもう対応しています。しかも passkey はログイン成功率が 93%、従来のパスワードの約63%に対して——便利で かつ 安全、を同時に実現します。
二つ目の流れは、業界全体の前提をひっくり返しつつあるもの: AI agentにもアイデンティティが要る。企業が人の代わりに働くAIアシスタント(チケットを予約し、データを引き出し、支払いを命じる)を使い始めると、各 agent もまた、本人を証明し、必要な分だけの権限を受ける「ユーザー」になります。驚くべき数字があります—— 機械やソフトのアイデンティティは、すでに人間より80倍も多い。AI agent はそれをさらに跳ね上げるでしょう——ここは、CyberArk、Microsoft、Palo Alto が「AIのためのアイデンティティ」の標準づくりを奪い合う新しい主戦場です。
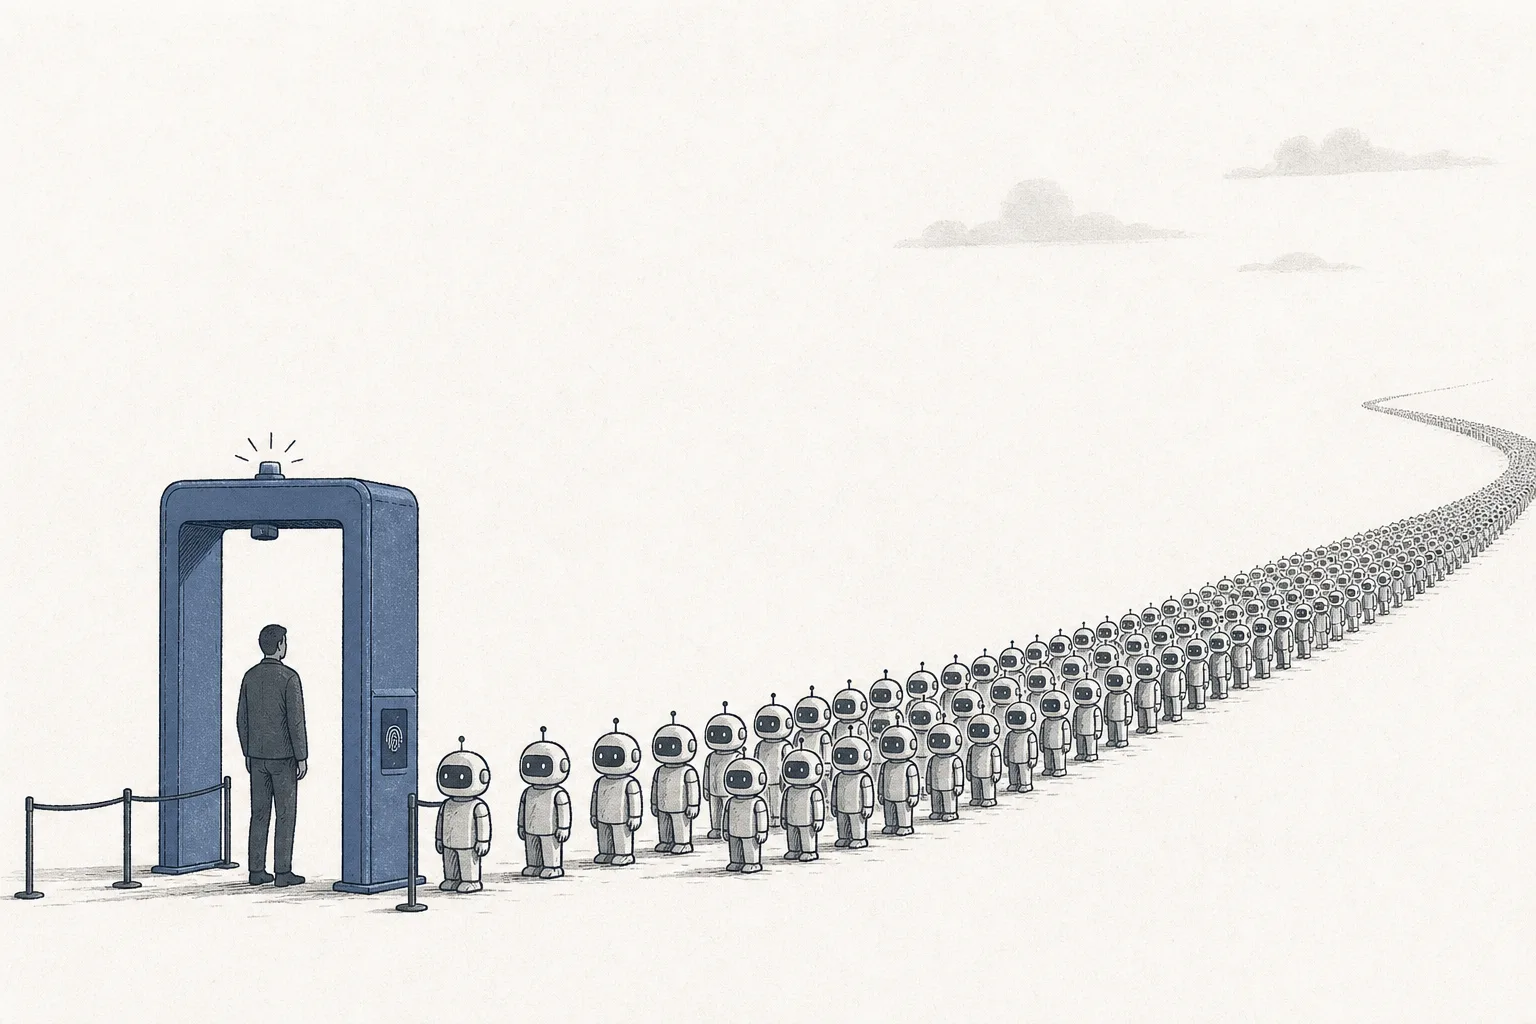
三つ目の流れは、 「従業員のアイデンティティ」と「顧客のアイデンティティ(CIAM)」の境界線 がどんどんはっきりしていくこと。従業員側はセキュリティと管理を重視し、顧客側(銀行や店のアプリへの登録・ログインなど)は「なめらかな体験を保ちつつ本人だと証明できる」ことを重視します——ここに、本人の顔/実在の確認をネット上に持ち込んで広げる Clear Secure のようなプレーヤーの新しい舞台が開けます。
07課題とリスク
最初のリスクは Microsoft の影 です。この巨人が、顧客がすでに払っているパッケージにアイデンティティの仕組みをおまけで付けてくると、独立系のプレーヤーは「追加で払う価値が、おまけよりどこで上回るのか」を常に証明し続けねばなりません。これは消えない圧力で、Oktaが機械のアイデンティティ、顧客のアイデンティティ、深いセキュリティへと急いで広げ、「無料のもの」との価格比較から逃れようとする理由でもあります。
二つ目のリスクは 信頼こそすべて——そしてそれは脆い こと。この商品は「セキュリティ」を売っています。だから一度でも破られると、ふつうの商品よりはるかに重くのしかかる。Oktaも Microsoft も、アイデンティティの仕組みを破られて顧客の信頼が揺らいだ出来事を経験しています——あなたが「みんなの鍵を預かる者」であるビジネスでは、何年もかけて積んだ評判が、たった一つの事件で消えうるのです。
三つ目のリスクは 集中と統合(M&A) です。この分野はいま急速にまとまりつつあります—— Thoma Bravo が Ping+ForgeRock を統合し、CyberArk は Venafi を買収して、その CyberArk 自身も Palo Alto に買われようとしている。流れは「勝者が数社だけ残る」方向。品ぞろえの揃った大手には有利ですが、専門特化の小さなプレーヤーは居場所を探すか、飲み込まれるかを迫られます。そして顧客にとっても、一社のアイデンティティ提供者に頼りすぎることは、それ自体が「一点が落ちれば全部落ちる」リスクなのです。
ひとことでまとめると:このnodeは、 「アイデンティティ」がクラウド時代の最後の防御線であり、最初の防御線にもなった という物語です——城壁が消えたとき、外部の人をデータから締め出すのは、日に日に答えにくくなる素朴な問い「あなたは誰で、それを証明できるか」。この問いを、世界中の人に最も安全に、最もなめらかに答えられる者が、デジタル経済まるごとの鍵を握るのです。