Megatrend · Cybersecurity & Digital Trust
ยามที่ยืนเฝ้าอยู่ “ข้างใน” แล็ปท็อปของคุณ — ไม่ใช่หน้าประตู
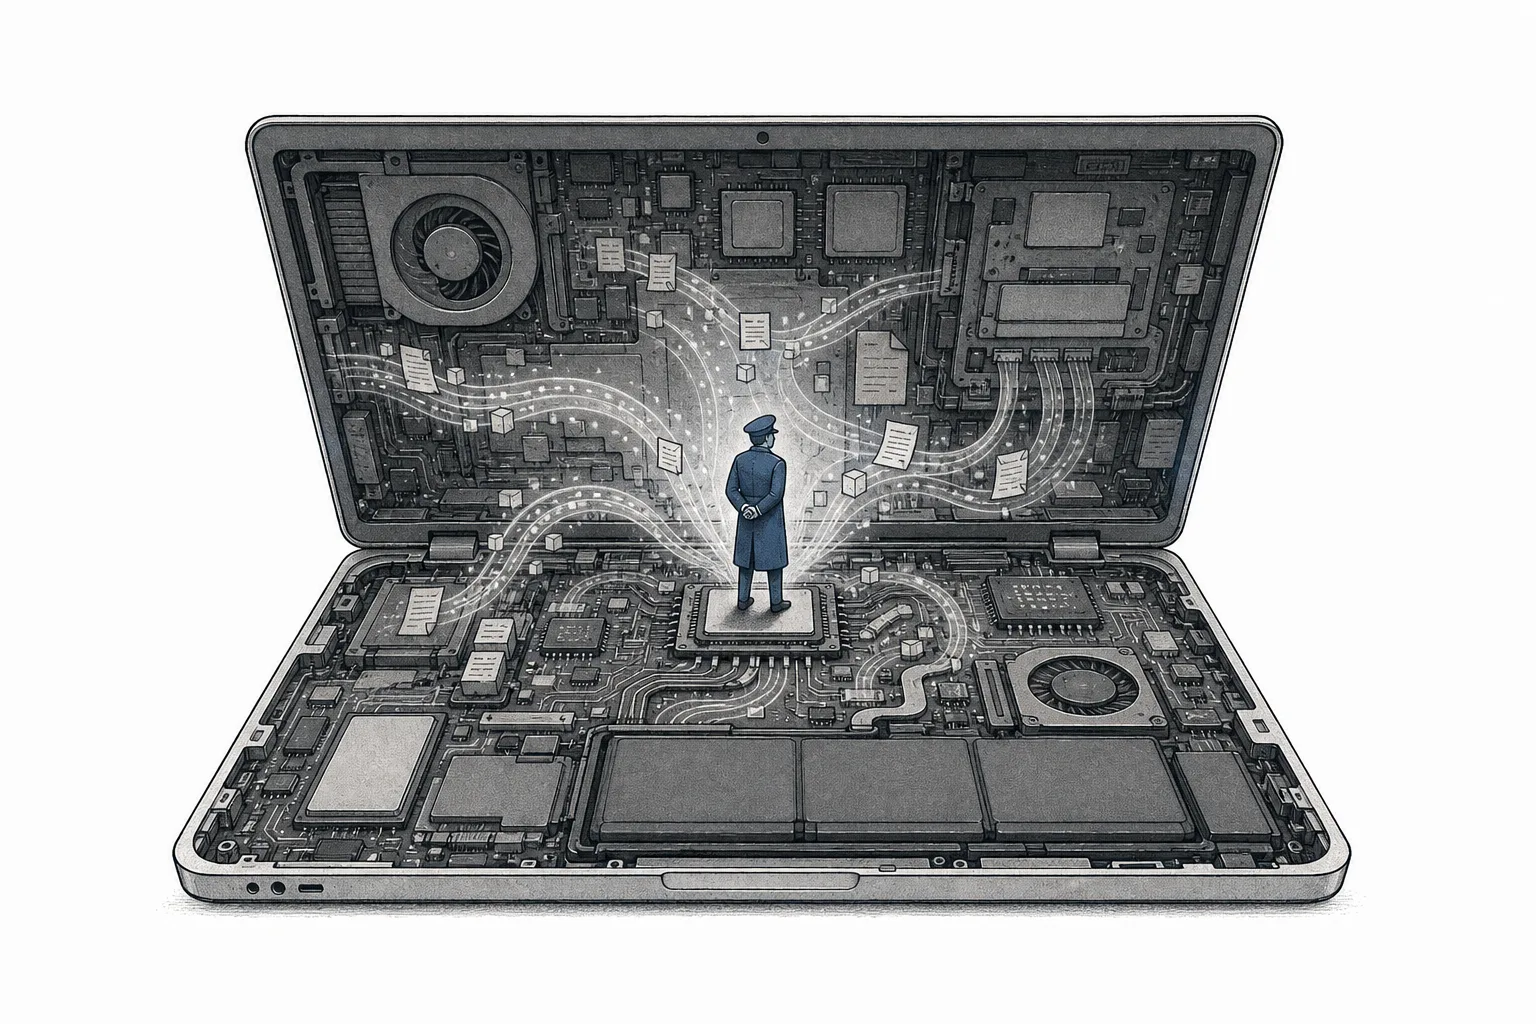
แอนติไวรัสยุคเก่าทำงานเหมือน รปภ. ที่ถือสมุดหน้าตาคนร้ายไว้หน้าประตู — เจอใครหน้าตรงกับในเล่มถึงจะห้าม แต่แฮ็กเกอร์สมัยนี้ไม่เดินเข้าประตู มันแฝงตัวมาในความทรงจำของเครื่อง ใช้เครื่องมือที่ Windows มีอยู่แล้ว ไม่ทิ้งไฟล์ให้สแกนเจอ EDR คือการเลิกถือสมุดหน้าคนร้าย แล้วเอา “ยามกับกล้องวงจรปิด” ไปติดตั้ง ข้างในทุกเครื่อง คอยดู “พฤติกรรม” ว่าอะไรกำลังผิดปกติ จับการโจมตีตั้งแต่มันเริ่มก่อตัว แล้วตัดเครื่องที่ติดออกจากระบบได้ในไม่กี่วินาที — และ XDR คือการขยายสายตานั้นออกไปครอบทั้งอีเมล คลาวด์ และเครือข่าย ให้เห็นภาพเดียวที่เชื่อมโยงกัน
01มันคืออะไร
ลองนึกภาพออฟฟิศที่มี รปภ. ยืนหน้าประตู ถือสมุดรูปคนร้ายหนาเตอะ ใครเดินเข้ามาก็เปิดเทียบหน้า ถ้าตรงกับในเล่มถึงจะห้าม นี่คือ แอนติไวรัสยุคเก่า เป๊ะ ๆ — มันรู้จัก “หน้าตา” (เรียกว่า signature) ของไวรัสที่เคยเจอมาก่อน แล้วคอยสแกนไฟล์ในเครื่องว่าตรงกับหน้าไหนในสมุดไหม วิธีนี้ใช้ได้ดีมากในยุคที่ไวรัสมาเป็นไฟล์ มีหน้าตาชัดเจน และมีคนเคยเจอมาก่อน
ปัญหาคือคนร้ายสมัยนี้ไม่เดินเข้าประตูแล้ว มันไม่ได้พกไฟล์ไวรัสที่มี “หน้าตา” ให้จำ — มันแฝงตัวอยู่ในความทรงจำของเครื่อง (in-memory) แล้วหยิบเครื่องมือที่ Windows มีอยู่แล้วอย่าง PowerShell มาใช้ก่อเรื่อง ไม่ทิ้งไฟล์ให้สแกนเจอเลยสักไฟล์ รปภ. ที่ถือสมุดหน้าคนร้ายจึงยืนงงอยู่หน้าประตู มองไม่เห็นอะไรเลย ทั้งที่บ้านกำลังถูกขโมยอยู่ข้างใน
EDR (Endpoint Detection & Response) เกิดมาแก้ปัญหานี้ตรง ๆ มันเลิกถามว่า “นายหน้าเหมือนคนร้ายในสมุดไหม” แล้วเปลี่ยนมาถามว่า “นายกำลังทำอะไรที่ผิดปกติหรือเปล่า” — โดยติดตั้งตัวเฝ้าระวังเล็ก ๆ (เรียกว่า agent หรือเอเจนต์) ไว้ในทุกเครื่อง คอยบันทึกพฤติกรรมทุกอย่างที่เกิดขึ้น แล้วส่งขึ้นไปวิเคราะห์บนคลาวด์ ถ้าเจอท่าที่น่าสงสัย มันจับได้ตั้งแต่การโจมตีเพิ่งเริ่ม และ “ตัด” (isolate) เครื่องนั้นออกจากเครือข่ายได้ในไม่กี่วินาที ก่อนไฟจะลามไปทั้งบริษัท
ในแผนผังเมกะเทรนด์ node นี้เป็นสาขาย่อยภายใต้ Endpoint & Network Security ในเทรนด์ใหญ่ Cybersecurity & Digital Trust โดยมีพี่น้องข้างกันคือ Network Security & SASE — จำง่าย ๆ ว่า node นั้นดูแล “เส้นทางและการเข้าถึง” ส่วน node นี้ดูแล “ตัวเครื่อง” ทุกชิ้น ทั้งโน้ตบุ๊ก เซิร์ฟเวอร์ และมือถือ
Endpoint = อุปกรณ์ปลายทางทุกชิ้นที่คนใช้งานจริง (โน้ตบุ๊ก เซิร์ฟเวอร์ มือถือ) — แต่ละชิ้นคือประตูที่แฮ็กเกอร์อาจใช้เข้ามา · EDR = เอเจนต์ที่เฝ้าดูพฤติกรรมในตัวเครื่อง ตรวจจับและตอบสนองได้ · XDR (Extended Detection & Response) = ขยาย EDR ออกไปรวมข้อมูลจากอีเมล คลาวด์ และเครือข่ายเข้าเป็นภาพเดียว · MDR (Managed Detection & Response) = จ้างทีมผู้เชี่ยวชาญภายนอกมาเฝ้าดู EDR ให้ตลอด 24 ชม. แทน สำหรับองค์กรที่ไม่มีทีมความปลอดภัยของตัวเอง
02ทำไมถึงสำคัญ — แอนติไวรัสตายแล้ว
เหตุผลที่ node นี้สำคัญ ไม่ใช่เพราะมันเป็นของใหม่เท่ ๆ แต่เพราะของเก่า “ตายจริง” ไปแล้ว ตัวเลขที่น่าตกใจคือ ในปี 2023 การโจมตีแบบเจาะจงเป้าหมายราว 79% ใช้วิธี “living off the land” — คือใช้เครื่องมือที่ตัวเครื่องมีอยู่แล้ว (PowerShell, WMI, registry) มาก่อเรื่อง โดยไม่ต้องเอาไวรัสที่มีหน้าตาเข้ามาเลย พอไม่มีไฟล์ ก็ไม่มี “หน้า” ให้สมุดของแอนติไวรัสเทียบ การโจมตียุคใหม่จึง มองไม่เห็น ด้วยเครื่องมือยุคเก่าโดยปริยาย
ช่องว่างนี้ใหญ่กว่าที่คิด งานวิจัยด้านการตรวจจับชี้ว่า กิจกรรมของผู้โจมตีราว 54% ถูกบันทึกไว้ในล็อก แต่มีเพียง 14% เท่านั้นที่กลายเป็นการแจ้งเตือนจริง ๆ — แปลว่าหลักฐานอยู่ในเครื่องอยู่แล้ว แต่ไม่มีใคร “อ่านพฤติกรรม” ออก นี่คือช่องว่างที่ EDR เกิดมาปิด และเป็นเหตุผลที่เงินไหลเข้ามาในตลาดนี้ไม่หยุด
ในเชิงเศรษฐกิจ เรื่องนี้สำคัญเพราะ endpoint คือด่านที่ถูกโจมตีบ่อยที่สุด — คนคลิกลิงก์ผิดบนโน้ตบุ๊กของตัวเองคือจุดเริ่มของเหตุการณ์แรนซัมแวร์ส่วนใหญ่ และค่าเสียหายต่อครั้งสูงลิ่ว ทุกองค์กรจึงต้องลงทุนตรงนี้เป็นอันดับแรก ๆ ทำให้ EDR กลายเป็นรายจ่ายความปลอดภัยที่ “ตัดไม่ได้” และเป็นตลาดที่โตเร็วระดับ 24% ต่อปี เร็วกว่าตลาดไอทีโดยรวมหลายเท่า
03มันทำงานยังไง (เอเจนต์ → คลาวด์ → ตัดเครื่อง)
หัวใจของ EDR คือวงจรสี่ขั้นที่หมุนอยู่ตลอดเวลา ทุกวินาที บนทุกเครื่อง ลองไล่ดูทีละขั้นว่ามันทำงานยังไง
ขั้นที่หนึ่ง เอเจนต์ตัวเล็ก ฝังอยู่ในเครื่อง คอยบันทึกทุกอย่าง — โปรเซสไหนรัน ไฟล์ไหนถูกแก้ การเชื่อมต่อเครือข่าย การล็อกอิน — โดยกินทรัพยากรเครื่องน้อยมาก (โดยทั่วไปต่ำกว่า 2%) คนใช้แทบไม่รู้สึก ขั้นที่สอง มันส่งข้อมูลพฤติกรรมเหล่านี้ (เรียกว่า telemetry) ขึ้นไปบนคลาวด์แบบเรียลไทม์
ขั้นที่สามคือหัวใจจริง ๆ คลาวด์เทียบพฤติกรรมกับ “ปกติ” ของเครื่องนั้น แล้วใช้ AI มองหาท่าที่ผิดธรรมชาติ เช่น โปรแกรม Word จู่ ๆ ไปสั่ง PowerShell เข้ารหัสไฟล์ทั้งโฟลเดอร์ — แอนติไวรัสเก่ามองไม่ออก เพราะแต่ละขั้นดู “ปกติ” แต่ลำดับท่าทั้งชุดคือลายเซ็นของแรนซัมแวร์ชัด ๆ ขั้นที่สี่ ถ้ายืนยันว่าเป็นภัยจริง ระบบ (หรือนักวิเคราะห์) สั่ง ตัดเครื่องนั้นออกจากเครือข่ายทันที เครื่องยังเปิดอยู่ ทีมยังเข้าไปสืบได้ แต่ไฟลามต่อไม่ได้แล้ว
นี่คือจุดที่ EDR เหนือกว่าของเก่าแบบขาดลอย — มันไม่ได้แค่ “บอกว่าโดน” แต่ ลงมือหยุดได้เอง และเพราะสมองอยู่บนคลาวด์ที่เห็นข้อมูลจากเครื่องนับล้านทั่วโลก พอเจอท่าโจมตีใหม่ที่เครื่องหนึ่ง มันก็ฉลาดขึ้นให้ทุกเครื่องพร้อมกันทันที
04มันอยู่ตรงไหนในวงการความปลอดภัย
EDR ไม่ได้ทำงานคนเดียว มันเป็น “ตา” ที่อยู่ใกล้สนามรบที่สุด — เห็นทุกอย่างที่เกิดบนตัวเครื่อง — แล้วป้อนสายตานั้นเข้าสู่ระบบนิเวศความปลอดภัยที่ใหญ่กว่า
- คู่กับ Network Security & SASE (เส้นทาง): node นี้คุม “ตัวเครื่อง” ส่วน SASE คุม “เส้นทางการเข้าถึง” — สองด้านนี้รวมกันถึงจะปิดวงจรครบ เครื่องที่ถูก EDR ตัดออก ก็ไม่สามารถวิ่งทะลุเครือข่ายไปเครื่องอื่นได้ (กัน lateral movement) ผู้เล่นใหญ่หลายรายจึงพยายามขายทั้งสองอย่างในแพลตฟอร์มเดียว
- ป้อนข้อมูลให้ศูนย์เฝ้าระวัง (SecOps/SIEM): telemetry จาก endpoint คือวัตถุดิบที่ดีที่สุดสำหรับศูนย์ปฏิบัติการความปลอดภัย (SOC) — นี่คือเหตุผลที่ EDR ขยายเป็น XDR โดยเอาข้อมูลจากอีเมล คลาวด์ และเครือข่ายมารวมในภาพเดียว เห็นการโจมตีที่ลากข้ามหลายจุดได้ครบ
- ถูกเร่งโดย AI ทั้งสองด้าน: AI คือสมองที่อ่านพฤติกรรมมหาศาลบนคลาวด์ให้ไว แต่ฝ่ายโจมตีก็ใช้ AI สร้างมัลแวร์ที่กลายร่างได้เร็วขึ้นเช่นกัน — เกมวิ่งไล่นี้ดันดีมานด์ EDR ให้โตไม่หยุด
- เชื่อมกับ Identity & Access Management: EDR ดู “เครื่อง” IAM ดู “ตัวตน” — รวมกันตอบคำถามสำคัญว่า “ใคร ใช้เครื่องไหน ทำอะไรอยู่” ซึ่งเป็นหัวใจของการจับบัญชีที่ถูกขโมยไปใช้
- เตรียมรับ Quantum Computing: เมื่อควอนตัมในอนาคตอาจถอดรหัสที่ใช้กันวันนี้ได้ เอเจนต์บนทุกเครื่องคือจุดที่ใช้ปูทางอัปเกรดไปสู่การเข้ารหัสยุคหลังควอนตัมได้สะดวกที่สุด
05ตอนนี้ไปถึงไหนแล้ว (2025–2026)
สนามนี้มีศึกใหญ่สองขั้วที่น่าจับตา ขั้วแรกคือ CrowdStrike — บริษัทที่แทบจะเป็นคนนิยามหมวด EDR สมัยใหม่ขึ้นมาเอง ด้วยแพลตฟอร์ม Falcon ที่เป็นเอเจนต์เดียวบนคลาวด์ ตัวเลขสะท้อนความเป็นเจ้าตลาดชัด — รายได้ประจำต่อปี (ARR) แตะ ~$5,300 ล้าน โต ~24% มีรายได้ใหม่สุทธิทั้งปีเกิน $1,000 ล้าน และถูก Gartner ยกเป็นผู้นำติดต่อกัน 7 ปี จุดแข็งของมันคือข่าวกรองภัยคุกคามที่เห็นข้อมูลจากเครื่องทั่วโลก ทำให้ฉลาดกว่าใครในการเจอท่าใหม่ ๆ
อีกขั้วคือ Microsoft ที่เล่นเกมต่างออกไปสิ้นเชิง — มันไม่ได้ขาย EDR แยก แต่ แถม Defender for Endpoint มาฟรีในแพ็กเกจ Microsoft 365 E5 ที่องค์กรราว 75% จ่ายอยู่แล้ว แปลว่าต้นทุนส่วนเพิ่มเป็น “ศูนย์” ในสายตาลูกค้า นี่คือแรงกดดันที่น่ากลัวที่สุด เพราะมันแข่งด้วยการพ่วงขาย ไม่ใช่แข่งด้วยฟีเจอร์
ระหว่างสองยักษ์นี้ยังมีผู้เล่นที่น่าสนใจอีกหลายราย — SentinelOne ชูจุดขายเรื่องสถาปัตยกรรมที่ตอบสนองได้เองอัตโนมัติ และได้ลูกค้าจำนวนหนึ่งที่หวั่นใจหลังเหตุระบบล่มปี 2024 · Palo Alto Networks (Cortex) และ Fortinet เล่นเกม “รวมทุกอย่าง” ขาย EDR ควบกับ firewall และ SASE ในแพลตฟอร์มเดียว · ส่วน Trend Micro จากญี่ปุ่นเป็นเจ้าเก่าที่เปลี่ยนตัวเองมาเป็น XDR ได้สำเร็จและแข็งในเอเชีย
และเหมือนวงการเทคอื่น ๆ จีนมีระบบนิเวศของตัวเองแยกต่างหาก — บริษัทอย่าง Sangfor และ Qi An Xin ครองตลาดในประเทศที่บริษัทตะวันตกเข้าไม่ถึง สะท้อนว่าความปลอดภัยปลายทางกลายเป็นเรื่องอธิปไตยดิจิทัลที่แต่ละประเทศอยากคุมเอง
06อนาคตข้างหน้า
ทิศทางแรกคือ EDR กำลังกลายเป็น XDR เต็มตัว ลูกค้าไม่อยากดูข้อมูลปลายทาง อีเมล และคลาวด์แยกหน้าจอกันอีกต่อไป แนวโน้มคือทุกอย่างรวมเป็นภาพเดียวที่ AI ช่วยลากเส้นเชื่อมการโจมตีข้ามจุดให้เห็น — ใครรวมข้อมูลได้กว้างและลึกที่สุดก็ได้เปรียบ และนี่คือเหตุผลที่ผู้เล่นเฉพาะทางรายเล็กเสี่ยงถูกกลืน ถ้าไม่ผนวกเข้ากับแพลตฟอร์มที่ใหญ่กว่า
ทิศทางที่สองคือ การตอบสนองอัตโนมัติด้วย AI (agentic SOC) วันนี้พอเจอภัย มนุษย์ยังต้องตัดสินใจหลายขั้น แต่อนาคต AI จะรับงานสืบสวนและตอบสนองขั้นต้นเองได้มากขึ้น — ตัดเครื่อง รวบหลักฐาน ปิดช่องโหว่ ภายในไม่กี่วินาทีโดยไม่ต้องรอคน ทำให้ “ความเร็วในการหยุดภัย” ซึ่งเป็นทุกอย่างของเกมนี้ เร็วขึ้นอีกขั้น CrowdStrike เองพูดถึงเป้าหมายขยายไปสู่ ARR $10,000 ล้าน โดยมี AI, SIEM ยุคใหม่ และการจัดการตัวตนเป็นเครื่องยนต์
ทิศทางที่สามคือ MDR โตแรงในตลาดองค์กรกลางและเล็ก เพราะธุรกิจส่วนใหญ่ไม่มีทีมความปลอดภัยของตัวเองมานั่งเฝ้า EDR ตลอด 24 ชม. บริการ “จ้างทีมผู้เชี่ยวชาญมาเฝ้าให้” (MDR) จึงโตเร็ว และเปิดสนามใหม่ให้ผู้เล่นที่เน้นตลาดกลาง-เล็กอย่าง Huntress เข้ามาแย่งส่วนที่รายใหญ่มักแพ้เรื่องราคาและความซับซ้อน
07ความท้าทายและความเสี่ยง
ความเสี่ยงข้อแรกคือสิ่งที่ทำให้ EDR ทรงพลังนั่นแหละ — เอเจนต์ตัวเดียวกันที่ฝังอยู่ในเครื่องนับล้าน ถ้ามันพลาด มันพลาดพร้อมกันทั้งหมด เรื่องนี้ไม่ใช่ทฤษฎี วันที่ 19 กรกฎาคม 2024 CrowdStrike ปล่อยอัปเดตที่มีบั๊กตัวเดียว ทำให้เครื่อง Windows ราว 8.5 ล้านเครื่อง ทั่วโลกจอฟ้าค้างพร้อมกัน สายการบิน โรงพยาบาล ธนาคาร และตลาดหุ้นหยุดชะงัก ค่าเสียหายต่อบริษัทใน Fortune 500 ฝั่งสหรัฐฯ ประเมินไว้ราว $5,400 ล้าน (Delta รายเดียวอ้างเสียหาย ~$500 ล้าน) บทเรียนคือ ของที่อยู่ลึกในทุกเครื่องเพื่อปกป้องคุณ ก็คือจุดเดียวที่ถ้าล้มก็ล้มทั้งกองทัพ
ความเสี่ยงข้อสองคือ การพ่วงขายของ Microsoft เมื่อ Defender แถมฟรีมากับ E5 ที่องค์กรส่วนใหญ่จ่ายอยู่แล้ว ผู้เล่นที่ขาย EDR เป็นสินค้าเดี่ยวต้องพิสูจน์ตลอดเวลาว่า “ดีพอจะจ่ายเพิ่ม” — แรงกดดันด้านราคานี้บีบมาร์จิ้นและทำให้รายเล็กอยู่ยาก เป็นสนามที่ “ฟรี” กลายเป็นคู่แข่งที่อันตรายที่สุด
ความเสี่ยงข้อสามคือ “น้ำท่วมการแจ้งเตือน” (alert fatigue) EDR เห็นทุกอย่าง จึงสร้างสัญญาณเตือนมหาศาล ถ้าไม่มีทีมหรือ AI ที่กรองเก่งพอ นักวิเคราะห์ก็จมกองเตือน จนพลาดอันที่สำคัญจริง ๆ — นี่คือเหตุผลที่ XDR (รวมภาพ) และ MDR (จ้างคนเฝ้า) โตมาคู่กัน เพราะ “เห็นเยอะ” ไม่มีค่าถ้า “อ่านไม่ทัน”
สรุปสั้น ๆ: node นี้คือเรื่องราวของการที่ “ยาม” ย้ายจากหน้าประตูเข้าไปอยู่ข้างในทุกเครื่อง เปลี่ยนจากการ “จำหน้าคนร้าย” มาเป็นการ “อ่านพฤติกรรม” แล้วลงมือหยุดได้เองในไม่กี่วินาที — การเปลี่ยนแปลงที่ทำให้องค์กรรอดในยุคที่การโจมตีมองไม่เห็น แต่ก็แลกมาด้วยความเปราะบางใหม่ที่ว่า เมื่อยามทุกตัวคือตัวเดียวกัน ความผิดพลาดครั้งเดียวก็ดังก้องไปทั้งโลก