Megatrend · Cybersecurity & Digital Trust
เมื่อกำแพงปราสาทใช้ไม่ได้อีกต่อไป เพราะพนักงานออกไปทำงานนอกเมืองกันหมด
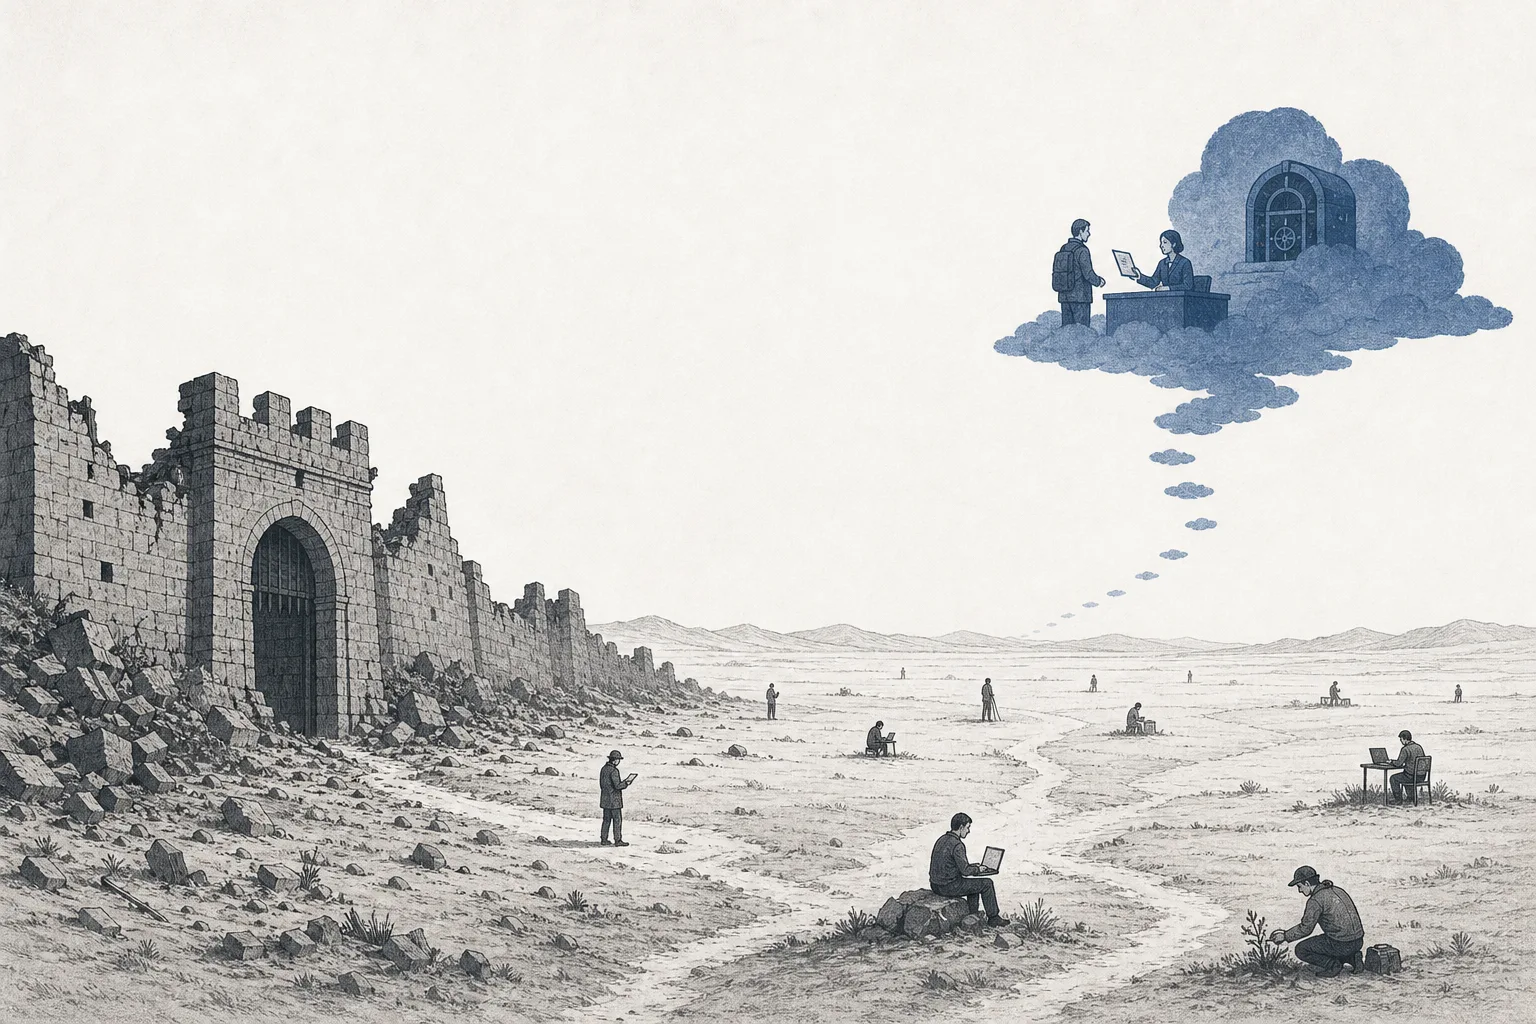
สมัยก่อนการรักษาความปลอดภัยไอทีเหมือนการสร้างปราสาท — ขุดคูเมือง ตั้งกำแพง (firewall) ไว้รอบออฟฟิศ ใครอยู่ในเมืองถือว่าปลอดภัย แต่พอทุกคนทำงานจากบ้าน แอปย้ายขึ้นคลาวด์ ปราสาทก็ว่างเปล่า — คนและข้อมูลอยู่ข้างนอกกำแพงหมด แนวคิดใหม่จึงพลิกกลับด้าน: เลิกเชื่อใครเพราะตำแหน่งที่อยู่ ตรวจทุกคนทุกครั้งที่ขอเข้าถึง (zero trust) แล้วยกงานความปลอดภัยทั้งหมดขึ้นไปไว้บนคลาวด์ (SASE) นี่คือตลาดที่กำลังโตเร็วที่สุดแห่งหนึ่งของวงการความปลอดภัย
01มันคืออะไร
ลองนึกถึงวิธีรักษาความปลอดภัยแบบเก่า มันเหมือน ปราสาทยุคกลาง — บริษัทขุดคูเมืองและสร้างกำแพงสูง (เรียกว่า firewall) ล้อมรอบสำนักงานไว้ ใครก็ตามที่อยู่ “ในเมือง” (ต่อเน็ตในออฟฟิศ) ถือว่าเป็นคนของเรา เชื่อใจได้ ส่วนคนนอกต้องผ่านประตูเมืองด่านเดียว โมเดลนี้ใช้ได้ดีตอนที่ทุกคนนั่งทำงานในตึกเดียวกันและแอปทั้งหมดอยู่ในห้องเซิร์ฟเวอร์หลังตึก
แต่โลกเปลี่ยนไปสองอย่างพร้อมกัน: คนย้ายไป ทำงานจากบ้าน/ที่ไหนก็ได้ และแอปย้ายขึ้น คลาวด์ (Microsoft 365, Salesforce, AWS) ตอนนี้คนและข้อมูลที่ต้องปกป้องอยู่ นอกกำแพง กันหมด — ปราสาทเลยกลายเป็นเมืองร้างที่ไม่มีอะไรให้ป้องกัน นี่คือจุดกำเนิดของแนวคิดใหม่ที่ node นี้พูดถึง
node นี้ครอบสองเรื่องที่เกี่ยวพันกัน — Next-gen firewall (กำแพงรุ่นใหม่ที่ฉลาดขึ้น มองเห็นถึงระดับแอปและตัวตน) และ SASE/SSE (การยกงานความปลอดภัยเครือข่ายทั้งชุดขึ้นไปทำบนคลาวด์ แทนที่จะเป็นกล่องในออฟฟิศ) ในแผนผังเมกะเทรนด์มันเป็นสาขาย่อยภายใต้ Endpoint & Network Security ในเทรนด์ใหญ่ Cybersecurity & Digital Trust โดยมีพี่น้องข้างกันคือ Endpoint Detection & Response (EDR/XDR) ที่ดูแล “อุปกรณ์ปลายทาง” ส่วน node นี้ดูแล “เส้นทางและการเข้าถึง”
Zero Trust = หลักคิด “ไม่เชื่อใครโดยอัตโนมัติ” ตรวจสอบตัวตนและสิทธิ์ทุกครั้งที่ขอเข้าถึง ไม่ว่าจะอยู่ในหรือนอกออฟฟิศ · SASE (Secure Access Service Edge) = การรวม “เครือข่าย” (SD-WAN) กับ “ความปลอดภัย” ไว้เป็นบริการเดียวบนคลาวด์ · SSE = ครึ่งความปลอดภัยของ SASE (เกตเวย์เว็บ, ป้องกันข้อมูลรั่ว, ควบคุมการเข้าถึงคลาวด์) — เป็นชั้นที่ตรวจทุกการเชื่อมต่อก่อนปล่อยผ่าน
02ทำไมถึงสำคัญ — ปราสาทที่ว่างเปล่า
ความสำคัญของ node นี้คือมันแก้ปัญหาที่ ทุกองค์กรเจอพร้อมกัน หลังยุคทำงานทางไกล — จะให้พนักงานหลายพันคนที่กระจายอยู่ทั่วโลกเข้าถึงแอปบนคลาวด์ได้อย่างปลอดภัย โดยไม่ต้องลาก VPN ช้าๆ ย้อนกลับเข้าออฟฟิศก่อนได้ยังไง คำตอบคือยกความปลอดภัยขึ้นคลาวด์ให้อยู่ “ใกล้” ทั้งคนและแอป
ผลคือเงินไหลจาก “กล่องฮาร์ดแวร์ในออฟฟิศ” ไปสู่ “บริการรายเดือนบนคลาวด์” อย่างรวดเร็ว ตลาด SASE เพียงอย่างเดียวมีมูลค่าราว $15,000–19,000 ล้านในปี 2025–2026 และคาดว่าจะโตไปแตะ $45,000–68,000 ล้านภายในต้นทศวรรษหน้า — โตเฉลี่ยราว 24–29% ต่อปี เร็วกว่าตลาดความปลอดภัยโดยรวมหลายเท่า
ทำไมเรื่องนี้ถึงสำคัญในเชิงเศรษฐกิจ? เพราะมันเปลี่ยน โมเดลธุรกิจของทั้งอุตสาหกรรม — จากการขายอุปกรณ์ครั้งเดียว มาเป็นรายได้แบบสมัครสมาชิกที่ไหลเข้าทุกเดือนและคาดการณ์ได้ (ARR) บริษัทที่ปรับตัวทันได้มูลค่าหุ้นพุ่ง ส่วนที่ยังพึ่งการขายกล่องอย่างเดียวก็ค่อยๆ ถูกแซง นี่คือสนามที่ “ใครย้ายขึ้นคลาวด์ได้เร็วและครบที่สุด” เป็นผู้ชนะ
03มันทำงานยังไง (จากกำแพง สู่จุดตรวจทุกครั้ง)
หัวใจของแนวคิดใหม่คือประโยคเดียว: “ไม่เชื่อใครเพราะที่อยู่ — ตรวจทุกครั้งที่ขอเข้า” ลองเทียบสองโมเดลให้เห็นภาพ
ข้อดีที่ทำให้โมเดลนี้ชนะคือ มันปิดจุดอ่อนที่ใหญ่ที่สุดของกำแพงปราสาท — เมื่อก่อนถ้าแฮ็กเกอร์เจาะเข้ามาในเมืองได้คนเดียว ก็เดินไปไหนก็ได้ทั้งเมือง (เรียกว่า lateral movement) แต่ zero trust ตรวจทุกประตูทุกครั้ง การเจาะเข้ามาจุดเดียวจึงไม่ได้แปลว่าเข้าถึงทุกอย่าง และเพราะจุดตรวจอยู่บนคลาวด์ที่ใกล้ผู้ใช้ พนักงานที่บ้านก็ไม่ต้องลาก VPN อ้อมกลับออฟฟิศ — ได้ทั้งปลอดภัยขึ้นและเร็วขึ้นพร้อมกัน
04มันอยู่ตรงไหนในวงการความปลอดภัย
node นี้คือ “ประตูและเส้นทาง” ของความปลอดภัยยุคคลาวด์ มันทำงานประสานกับสาขาอื่นในระบบนิเวศอย่างแยกไม่ออก
- คู่กับ EDR/XDR (อุปกรณ์ปลายทาง): node นี้คุม “เส้นทางการเข้าถึง” ส่วน EDR คุม “ตัวเครื่อง” (โน้ตบุ๊ก มือถือ) — สองด้านนี้รวมกันถึงจะปิดวงจรความปลอดภัยครบ ผู้เล่นใหญ่หลายรายจึงพยายามขายทั้งสองอย่างในแพลตฟอร์มเดียว
- เปิดทางให้ Cloud & Digital Infrastructure: องค์กรจะกล้าย้ายงานสำคัญขึ้นคลาวด์ก็ต่อเมื่อมีวิธีควบคุมการเข้าถึงที่ปลอดภัย — SASE คือสิ่งที่ทำให้ “ทำงานจากที่ไหนก็ได้บนคลาวด์” เกิดขึ้นจริงโดยไม่กลัว
- ถูกเร่งโดย AI ทั้งสองด้าน: AI ช่วยฝ่ายป้องกันตรวจจับภัยที่จุดตรวจได้ฉลาดขึ้น แต่ก็ทำให้ฝ่ายโจมตีสร้างการโจมตีอัตโนมัติได้มากขึ้นเช่นกัน — เป็นเกมวิ่งไล่กันที่ดันดีมานด์ความปลอดภัยให้โตไม่หยุด
- เตรียมรับ Quantum Computing: ควอนตัมในอนาคตอาจถอดรหัสที่ใช้กันวันนี้ได้ ทำให้ต้องเปลี่ยนไปใช้การเข้ารหัสยุคหลังควอนตัม (post-quantum) — และจุดตรวจบนคลาวด์คือที่ที่อัปเกรดได้ง่ายที่สุด
05ตอนนี้ไปถึงไหนแล้ว (2025–2026)
สนามนี้กำลังเกิดสงครามที่เรียกว่า “platformization” — แทนที่ลูกค้าจะซื้อเครื่องมือความปลอดภัยกระจัดกระจายหลายสิบยี่ห้อ ผู้เล่นใหญ่พยายามรวมทุกอย่าง (firewall, SASE, EDR) ไว้ในแพลตฟอร์มเดียวแล้วขายเป็นแพ็กเกจ คนที่นำเกมนี้คือ Palo Alto Networks ที่รายได้กลุ่มความปลอดภัยรุ่นใหม่ (NGS ARR) แตะราว $5,000 ล้าน โต ~34% และทุ่มซื้อกิจการรวมกว่า $28,000 ล้านเพื่อเติมจิ๊กซอว์
อีกขั้วคือพวก “คลาวด์แท้” ที่เกิดมาบนคลาวด์ตั้งแต่ต้น นำโดย Zscaler ที่เป็นมาตรฐานของ zero trust proxy สำหรับองค์กรใหญ่ที่อยากเลิกใช้ VPN เก่า และ Netskope กับ Cloudflare ที่เด่นด้านข้อมูลและความเร็วระดับโลก ส่วน Fortinet เล่นมุมต่าง — ใช้ชิปออกแบบเองทำให้คุ้มราคา จน SASE billings โตได้ถึง ~40%
และเหมือนวงการเทคอื่นๆ จีนมีระบบนิเวศของตัวเองแยกต่างหาก — บริษัทอย่าง Sangfor และ Qi An Xin ครองตลาดในประเทศที่บริษัทตะวันตกเข้าไม่ถึง สะท้อนว่าความปลอดภัยกลายเป็นเรื่องอธิปไตยดิจิทัลที่แต่ละฝ่ายอยากคุมเอง
06อนาคตข้างหน้า
ทิศทางแรกคือ การรวมร่างจะเข้มข้นขึ้น ลูกค้าเบื่อการดูแลเครื่องมือหลายสิบยี่ห้อ แนวโน้มคือเหลือผู้ชนะไม่กี่แพลตฟอร์มที่ทำได้ครบทั้ง “ทาง” และ “เครื่อง” — ดีต่อผู้นำตลาดที่มีของครบ แต่กดดันผู้เล่นเฉพาะทางรายเล็กให้ต้องหาที่ยืนหรือถูกซื้อกิจการ
ทิศทางที่สองคือ AI กลายเป็นทั้งอาวุธและโล่ จุดตรวจบนคลาวด์เห็นทราฟฟิกมหาศาล ทำให้เป็นที่ที่ใช้ AI ตรวจจับพฤติกรรมผิดปกติได้ดีที่สุด ขณะเดียวกันผู้โจมตีก็ใช้ AI สร้างภัยอัตโนมัติมากขึ้น — เกมวิ่งไล่นี้แปลว่าดีมานด์ความปลอดภัยจะไม่หายไปง่ายๆ
ทิศทางที่สามคือ เบราว์เซอร์กลายเป็นด่านใหม่ เมื่อแทบทุกแอปทำงานผ่านเบราว์เซอร์ จุดควบคุมการเข้าถึงก็ขยับมาอยู่ที่ตัวเบราว์เซอร์เอง (enterprise browser) — เปิดสนามย่อยใหม่ที่ทั้งรายใหญ่และสตาร์ตอัปกำลังแย่งกัน
07ความท้าทายและความเสี่ยง
ความเสี่ยงข้อแรกคือ สงคราม platformization คือเกมที่ผู้ชนะกินรวบ เมื่อลูกค้าเลือกแพลตฟอร์มหลักแล้วก็มักผูกอยู่นาน ผู้เล่นที่ตามไม่ทันหรือมีของไม่ครบเสี่ยงถูกบีบออกจากตลาด — สนามนี้จึงดุเดือดและมีการซื้อกิจการตลอดเวลา
ความเสี่ยงข้อสองคือ มูลค่าหุ้นที่สูงและความคาดหวังที่สูงตาม หุ้นกลุ่มความปลอดภัยคลาวด์ซื้อขายกันที่ตัวคูณราคาสูง เพราะตลาดคาดว่าจะโตเร็วต่อไป ถ้าการเติบโตชะลอแม้เล็กน้อย ราคาก็ผันผวนแรงได้ — เป็นกลุ่มที่ “โตจริงแต่ราคาไม่ถูก”
ความเสี่ยงข้อสามคือ การแยกเป็นสองโลกและการพึ่งความเชื่อมั่น ตลาดจีนถูกครองโดยผู้เล่นในประเทศ ทำให้รายตะวันตกเข้าไม่ถึงตลาดใหญ่ก้อนหนึ่ง และเพราะสินค้านี้คือ “ความปลอดภัย” ความเชื่อมั่นจึงเป็นทุกอย่าง — เหตุการณ์ระบบล่มหรือช่องโหว่ครั้งเดียวก็กระทบชื่อเสียงและความไว้ใจได้หนักกว่าสินค้าทั่วไปมาก
สรุปสั้นๆ: node นี้คือเรื่องราวของการล่มสลายของ “กำแพงปราสาท” และการมาแทนของ “จุดตรวจทุกครั้งบนคลาวด์” — การเปลี่ยนแปลงที่ไม่ได้แค่ทำให้องค์กรปลอดภัยขึ้นในยุคทำงานทางไกล แต่ยังพลิกทั้งโมเดลธุรกิจของวงการความปลอดภัยจากการขายกล่อง เป็นการขายความไว้วางใจแบบรายเดือน