Megatrend · Cybersecurity & Digital Trust
เมื่อกำแพงหายไป สิ่งที่ปกป้องบริษัทไม่ใช่ที่ตั้ง แต่คือคำถามว่า “คุณเป็นใคร”
ในโลกที่ทุกคนทำงานจากที่ไหนก็ได้ และทุกแอปอยู่บนคลาวด์ คำถามด่านแรกของความปลอดภัยไม่ใช่ “คุณต่อเน็ตจากตึกไหน” อีกต่อไป แต่เป็น “คุณเป็นใคร และพิสูจน์ได้ไหม” — นี่คือเรื่องของ การพิสูจน์ตัวตนและการเปิดประตูให้ถูกคน: ล็อกอินครั้งเดียวเข้าได้ทุกแอป (SSO), ยืนยันตัวสองชั้น (MFA) และ “ผู้ออกบัตรประจำตัวดิจิทัล” ที่ทุกแอปยอมเชื่อ วงการนี้มีสโลแกนเดียวที่อธิบายทุกอย่าง: “ตัวตนคือแนวป้องกันใหม่” (identity is the new perimeter)
01มันคืออะไร — ตัวตนคือแนวป้องกันใหม่
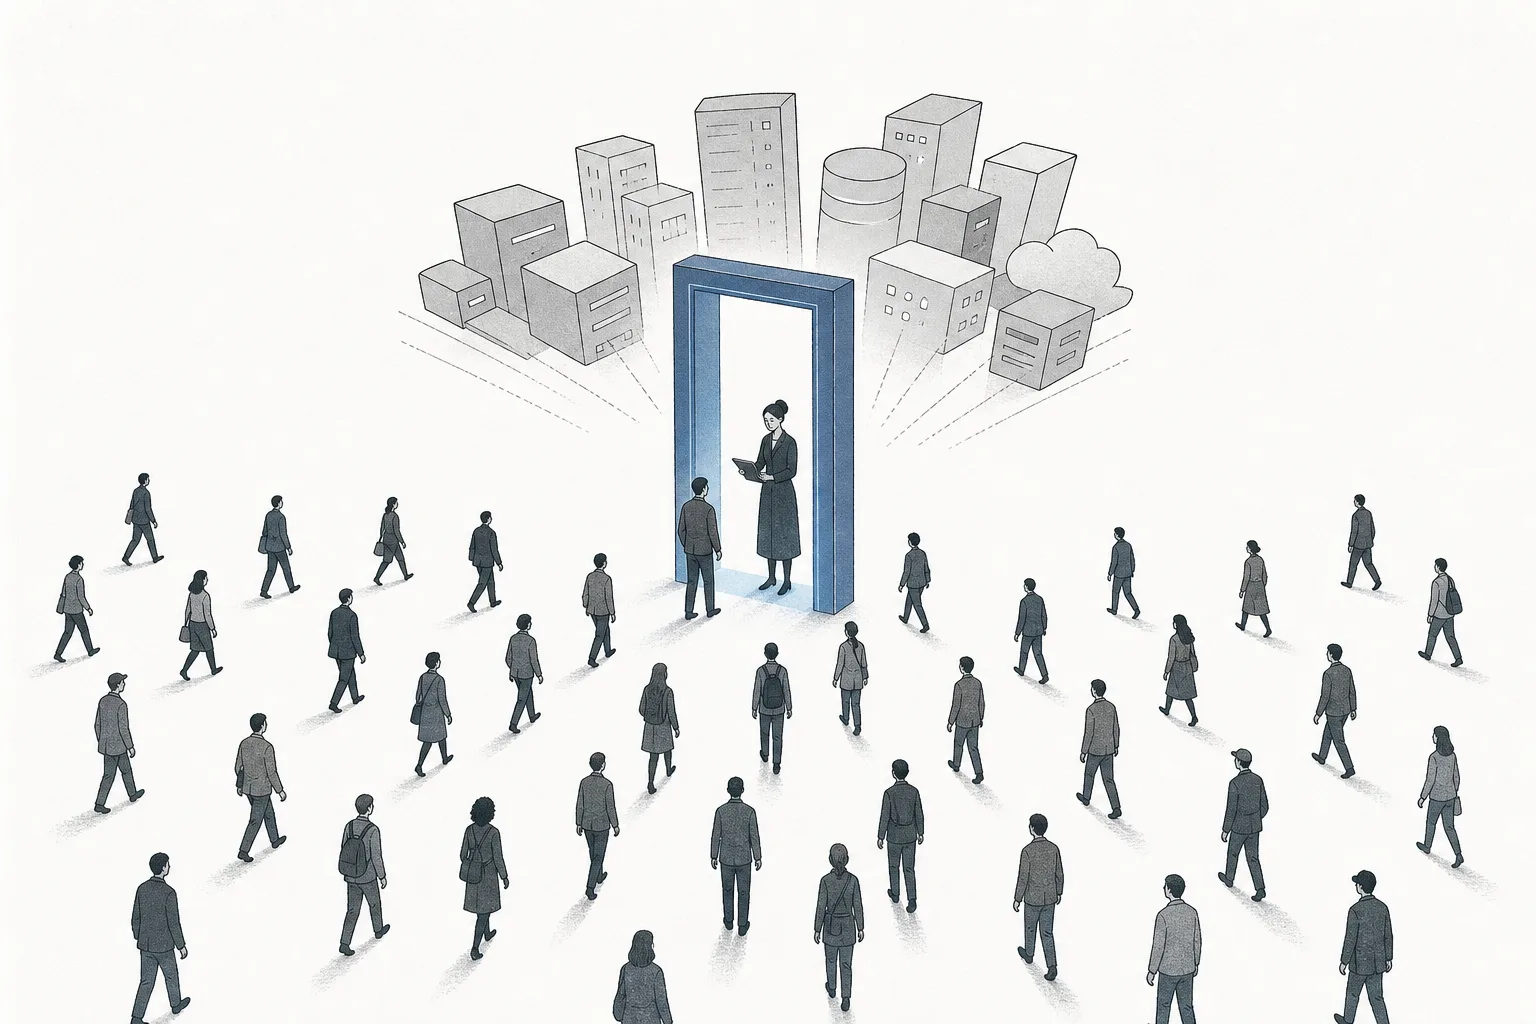
ลองนึกถึงเวลาคุณเข้างานคอนเสิร์ตใหญ่ๆ คุณไม่ได้เอาบัตรไปโชว์ที่ทุกซุ้มอาหารหรือทุกประตูห้องน้ำ — คุณแสดงบัตรครั้งเดียวตอนเข้า แล้วเขาก็แปะ สายรัดข้อมือ ให้ จากนั้นทุกจุดในงานแค่มองข้อมือก็รู้ว่าคุณผ่านการตรวจมาแล้ว node นี้คือคนที่ทำสายรัดข้อมือนั้นให้โลกดิจิทัล — ระบบที่พิสูจน์ว่า “คุณเป็นใคร” ครั้งเดียว แล้วออก “ตั๋วผ่าน” ให้ทุกแอปยอมรับ
ในโลกไอที เรื่องนี้มีสามชิ้นส่วนที่คุณเจอทุกวัน: SSO (Single Sign-On — ล็อกอินทีเดียวเข้าได้ทุกแอป), MFA (Multi-Factor Authentication — ยืนยันตัวสองชั้น เช่น รหัสผ่าน + โค้ดในมือถือ) และตัวเอกที่อยู่เบื้องหลังคือ identity provider (IdP) หรือ “ผู้ออกบัตรประจำตัวดิจิทัล” ที่ทุกแอปตกลงจะเชื่อ ถ้า IdP บอกว่า “คนนี้คือสมชายจริง” แอปอย่าง Gmail, Slack, Salesforce ก็เปิดประตูให้ทันทีโดยไม่ต้องถามรหัสผ่านซ้ำ
ทำไมเรื่องนี้ถึงสำคัญขึ้นมาก? เพราะสมัยก่อนความปลอดภัยวัดกันที่ ตำแหน่งที่ตั้ง — ถ้าคุณต่อเน็ตอยู่ในออฟฟิศ ถือว่าเชื่อใจได้ แต่พอทุกคนทำงานจากบ้านและแอปย้ายขึ้นคลาวด์หมด “ในออฟฟิศ” ก็ไม่มีความหมายอีก สิ่งเดียวที่ยังบอกได้ว่าใครควรเข้าถึงอะไรคือ ตัวตน นี่คือที่มาของประโยคที่ทั้งวงการพูดถึง: “identity is the new perimeter” — กำแพงปราสาทเดิมถูกแทนด้วยด่านพิสูจน์ตัวตนที่เดินทางไปกับตัวคนทุกที่
ในแผนผังเมกะเทรนด์ node นี้เป็นสาขาย่อยภายใต้ Identity & Access Management (IAM) ในเทรนด์ใหญ่ Cybersecurity & Digital Trust โดยมีพี่น้องสองตัวที่ทำงานคนละหน้าที่ — Privileged Access Management (PAM) ที่คุมกุญแจห้องสำคัญที่สุด และ Identity Governance (IGA) ที่ดูแลว่าใครควรมีสิทธิ์อะไรบ้าง ส่วน node นี้คือ “ประตูหน้า” ที่คนทั่วไปทุกคนต้องผ่านในการล็อกอินแต่ละวัน
SSO = ล็อกอินที่เดียว ใช้เข้าได้ทุกแอปที่เชื่อมไว้ ไม่ต้องจำรหัสหลายชุด · MFA = ยืนยันตัวตนมากกว่าหนึ่งชั้น (สิ่งที่รู้ = รหัสผ่าน + สิ่งที่มี = มือถือ/กุญแจ + สิ่งที่เป็น = ลายนิ้วมือ/ใบหน้า) เพื่อกันคนที่ขโมยแค่รหัสผ่านไปได้ · Identity Provider = ระบบกลางที่เก็บตัวตนและออก “ตั๋วผ่าน” ให้แอปอื่นเชื่อ — เป็นหัวใจที่ SSO และ MFA วิ่งผ่าน
02ทำไมถึงสำคัญ — ทุกการแฮ็กเริ่มจากการขโมยล็อกอิน
มีข้อเท็จจริงที่ทำให้ทั้งวงการความปลอดภัยหันมาเทเงินใส่เรื่องตัวตน: การโจมตีสมัยใหม่ส่วนใหญ่ ไม่ได้เริ่มจากการเจาะกำแพง แต่เริ่มจากการเดินเข้าประตูหน้าด้วยกุญแจที่ขโมยมา รายงาน Verizon DBIR 2025 พบว่า การใช้รหัสผ่านที่ถูกขโมยเป็นจุดเริ่มต้นของการเจาะระบบถึง 22% ของเคสทั้งหมด และในไตรมาสแรกของปี 2025 กว่า 56% ของการถูกเจาะ มาจากรหัสผ่านที่หลุดในที่ที่ไม่มี MFA คอยกั้น
เมื่อ “การล็อกอิน” กลายเป็นสนามรบหลัก เงินก็ไหลเข้าสู่ตลาดนี้อย่างรวดเร็ว ตลาด IAM ทั่วโลกมีมูลค่าราว $26,000 ล้านในปี 2025 และคาดว่าจะโตไปแตะ ~$42,600 ล้านภายในปี 2030 — โตเฉลี่ยราว 10–12% ต่อปี และบางสำนักประเมินไกลถึง $65,000 ล้านภายในปี 2034 ที่สำคัญกว่าตัวเลขคือ เหตุผล ที่มันโต: ทุกองค์กรในโลกที่ย้ายขึ้นคลาวด์ต้องลงทุนเรื่องนี้ก่อนเรื่องอื่น เพราะถ้าด่านตัวตนพัง ที่เหลือก็พังตาม
ในเชิงเศรษฐกิจ เรื่องนี้สำคัญเพราะมันเป็น “ภาษีคงที่” ของยุคดิจิทัล — ไม่ว่าธุรกิจคุณจะเป็นธนาคาร โรงพยาบาล หรือร้านค้าออนไลน์ ทุกคนต้องมีระบบยืนยันตัวตน และเมื่อเลือกใช้ค่ายไหนแล้วก็ย้ายยาก (พนักงานทุกคน แอปทุกตัวเชื่อมไว้หมด) ผู้ที่ครองด่านตัวตนได้จึงมีรายได้สมัครสมาชิกที่มั่นคงและคาดการณ์ได้ — เป็นทำเลทองที่ทั้ง Microsoft และสตาร์ตอัปต่างอยากยึด
03มันทำงานยังไง (ผู้ใช้ → ผู้ออกบัตร → ตั๋ว → แอป)
หัวใจของ SSO อยู่ที่กลไกง่ายๆ ที่เรียกว่า federation (การ “รวมความไว้ใจ”) — แทนที่แต่ละแอปจะเก็บรหัสผ่านของคุณเอง ทุกแอปตกลงร่วมกันว่า “เราจะไม่ถามรหัสเอง แต่จะเชื่อตั๋วที่ผู้ออกบัตรกลาง (IdP) เซ็นรับรองมา” ลองดูสี่ก้าวนี้ — มันคือสิ่งที่เกิดขึ้นในเสี้ยววินาทีทุกครั้งที่คุณกดปุ่ม “Sign in with…”
เบื้องหลังตั๋วใบนี้คือมาตรฐานกลางที่ทุกค่ายพูดภาษาเดียวกัน — SAML (รุ่นเก่าที่องค์กรใหญ่ใช้กันมานาน) และ OIDC/OAuth (รุ่นใหม่ที่เบากว่า เหมาะกับมือถือและแอปสมัยใหม่ — เป็นตัวที่อยู่เบื้องหลังปุ่ม “Sign in with Google/Apple” ที่คุณกดบ่อยๆ) เพราะมันเป็นมาตรฐานเปิดที่ทุกแอปรองรับ ผู้ออกบัตรกลางจึงเสียบเข้ากับแอปได้เป็นพันๆ ตัวโดยไม่ต้องเขียนใหม่ทีละอัน — และนั่นคือสิ่งที่ทำให้ธุรกิจนี้ ยิ่งใหญ่ยิ่งแข็งแกร่ง (ยิ่งมีแอปเชื่อมเยอะ ลูกค้ายิ่งย้ายค่ายยาก)
04มันอยู่ตรงไหนในวงการความปลอดภัย
node นี้คือ “ประตูหน้า” ของความปลอดภัยยุคคลาวด์ แต่ประตูหน้าอย่างเดียวไม่พอ — มันต้องทำงานประสานกับสาขาอื่นใน IAM และในวงการความปลอดภัยทั้งหมดถึงจะปิดวงจรได้ครบ
- คู่กับ PAM (กุญแจห้องสำคัญ): node นี้ดูแลการล็อกอินของคนทั่วไป ส่วน PAM ดูแล “บัญชีอำนาจสูง” (ผู้ดูแลระบบ ที่ถ้าหลุดคือหายนะ) — สองชั้นนี้รวมกันถึงจะคุมตัวตนได้ตั้งแต่พนักงานทั่วไปถึงผู้คุมระบบ
- คู่กับ IGA (ใครควรมีสิทธิ์อะไร): ประตูหน้าตรวจว่า “คุณคือใคร” ส่วน IGA ตอบว่า “แล้วคุณควรเข้าถึงอะไรบ้าง” และคอยเก็บกวาดสิทธิ์ที่ไม่จำเป็นออก — ขาด IGA คนเดียวอาจสะสมสิทธิ์เกินจนกลายเป็นช่องโหว่
- เป็นรากฐานของ zero trust / SASE: หลักการ “ไม่เชื่อใครจนกว่าจะพิสูจน์ตัว” ทำงานไม่ได้เลยถ้าไม่มีระบบตัวตนที่แข็งแรงคอยตอบว่าใครเป็นใคร — IAM คือชั้นพื้นฐานที่ zero trust ทั้งหมดยืนอยู่บน
- ถูกเร่งโดย AI ทั้งสองด้าน: AI ช่วยจับการล็อกอินที่น่าสงสัย (เข้าจากประเทศแปลกๆ เวลาผิดปกติ) ได้ฉลาดขึ้น แต่ก็ทำให้แฮ็กเกอร์สร้างอีเมลหลอกและสวมรอยได้แนบเนียนขึ้น — และที่สำคัญ AI agent รุ่นใหม่กลายเป็น “ผู้ใช้” อีกประเภทที่ต้องมีตัวตนและสิทธิ์ของตัวเอง (ดูบทอนาคต)
05ตอนนี้ไปถึงไหนแล้ว (2025–2026)
สนามนี้มีคู่ชกที่น่าสนใจที่สุดในวงการความปลอดภัย: “ยักษ์ที่แถมมาให้ฟรี” ปะทะ “ผู้เชี่ยวชาญที่เป็นกลาง” ฝั่งยักษ์คือ Microsoft กับ Entra ID (ชื่อเดิม Azure AD) — ระบบตัวตนที่ใหญ่ที่สุดในโลก รับรองตัวตนกว่า 30,000 ล้านครั้งต่อวัน ครอบราว 1,200 ล้านตัวตน อาวุธของมันไม่ใช่เทคโนโลยีที่ดีที่สุด แต่คือ “มันมาในแพ็กเกจ Microsoft 365 ที่บริษัทคุณจ่ายอยู่แล้ว” — องค์กรจำนวนมหาศาลจึงใช้ของ Microsoft เพราะมันฟรีโดยปริยาย
อีกฝั่งคือ Okta ที่ขายจุดยืน “เป็นกลาง” — ไม่ผูกกับค่ายซอฟต์แวร์ใด เชื่อมแอปได้ทุกยี่ห้อ จึงเป็นตัวเลือกขององค์กรที่ไม่อยากฝากตัวตนทั้งหมดไว้กับ Microsoft ปัจจุบัน Okta ดูแลตัวตนให้ลูกค้ากว่า 19,450 ราย รายได้ราว $682 ล้านต่อไตรมาส โต ~13% ถัดมาคือขั้วที่สามที่เพิ่งก่อตัว — กองทุน Thoma Bravo ซื้อ Ping Identity ($2,800 ล้าน) แล้วรวมร่างกับ ForgeRock ($2,300 ล้าน) เพื่อสร้างคู่แข่งที่ใหญ่พอจะสู้สองเจ้าแรกได้
แต่เกมไม่ได้จบที่สเกล เพราะลูกค้าหลายรายกังวลเรื่อง “ใส่ไข่ทั้งหมดไว้ในตะกร้าใบเดียว” — ถ้าทั้งอีเมล แอป และระบบตัวตนเป็นของ Microsoft เจ้าเดียว เมื่อใดที่ Microsoft โดนเจาะ (ซึ่งเคยเกิดกับการแฮ็ก Entra/Azure AD หลายครั้ง) ทุกอย่างก็พังพร้อมกัน นี่คือช่องที่ Okta, Ping และผู้เชี่ยวชาญด้านตัวตนใช้ขายของ — “ความเป็นกลางและความปลอดภัยเชิงลึกที่ของแถมให้ไม่ได้”
และเหมือนวงการเทคอื่นๆ แต่ละประเทศมีผู้นำเฉพาะถิ่น — ในญี่ปุ่นมี HENNGE ที่ช่วยองค์กรญี่ปุ่นจัดการล็อกอินเข้าแอป SaaS อย่างปลอดภัย ส่วนในจีนและเกาหลีก็มีผู้เล่นในประเทศของตัวเอง สะท้อนว่า “ตัวตน” เป็นเรื่องที่หลายประเทศอยากคุมไว้เองด้วยเหตุผลด้านอธิปไตยดิจิทัล
06อนาคตข้างหน้า — โลกไร้รหัสผ่าน และ AI ก็ต้องมีตัวตน
ทิศทางแรกที่ชัดที่สุดคือ การตายของรหัสผ่าน รหัสผ่านเป็นจุดอ่อนที่ใหญ่ที่สุด — ขโมยง่าย หลอกง่าย คนตั้งซ้ำกัน ทางออกที่กำลังมาแรงคือ passkey (กุญแจดิจิทัลที่ผูกกับอุปกรณ์ของคุณ ปลดล็อกด้วยลายนิ้วมือ/ใบหน้า — ขโมยไม่ได้เพราะไม่มี “รหัส” ให้ขโมย) FIDO Alliance รายงานว่ามีคน ปลุกใช้ passkey แล้วกว่า 1,000 ล้านคน และบัญชีกว่า 15,000 ล้านบัญชีรองรับมันได้แล้ว ที่สำคัญ passkey ล็อกอินสำเร็จ 93% เทียบกับรหัสผ่านแบบเดิมที่ ~63% — สะดวกกว่า และ ปลอดภัยกว่าในเวลาเดียวกัน
ทิศทางที่สองคือสิ่งที่กำลังพลิกโจทย์ทั้งวงการ: AI agent ก็ต้องมีตัวตนเหมือนกัน เมื่อบริษัทเริ่มใช้ผู้ช่วย AI ที่ทำงานแทนคน (จองตั๋ว ดึงข้อมูล สั่งจ่ายเงิน) แต่ละ agent ก็คือ “ผู้ใช้” ที่ต้องพิสูจน์ตัวและได้รับสิทธิ์เฉพาะเท่าที่จำเป็น ตัวเลขที่น่าตกใจคือ ตัวตนของเครื่องและซอฟต์แวร์มีมากกว่ามนุษย์ถึง 80 เท่า แล้ว และ AI agent จะยิ่งทำให้พุ่งขึ้นอีก — นี่คือสนามใหม่ที่ทั้ง CyberArk, Microsoft และ Palo Alto กำลังแย่งกันวางมาตรฐาน “ตัวตนสำหรับ AI”
ทิศทางที่สามคือ เส้นแบ่งระหว่าง “ตัวตนพนักงาน” กับ “ตัวตนลูกค้า” (CIAM) ชัดขึ้นเรื่อยๆ ฝั่งพนักงานเน้นความปลอดภัยและการควบคุม ส่วนฝั่งลูกค้า (เช่น การสมัครและล็อกอินเข้าแอปธนาคารหรือร้านค้า) เน้น “ประสบการณ์ที่ลื่นไหลแต่ยังพิสูจน์ได้ว่าเป็นตัวจริง” — เปิดสนามใหม่ให้ผู้เล่นอย่าง Clear Secure ที่เอาการยืนยันใบหน้า/ตัวตนจริงมาต่อยอดบนโลกออนไลน์
07ความท้าทายและความเสี่ยง
ความเสี่ยงข้อแรกคือ เงาของ Microsoft เมื่อยักษ์รายนี้แถมระบบตัวตนมาในแพ็กเกจที่ลูกค้าจ่ายอยู่แล้ว ผู้เล่นอิสระต้องพิสูจน์ตลอดเวลาว่า “ของที่ต้องจ่ายเพิ่มดีกว่าของแถมตรงไหน” นี่เป็นแรงกดดันที่ไม่หายไป และเป็นเหตุผลที่ Okta ต้องเร่งขยายไปเรื่องตัวตนของเครื่อง ตัวตนลูกค้า และความปลอดภัยเชิงลึกเพื่อหนีจากการถูกเทียบราคากับ “ของฟรี”
ความเสี่ยงข้อสองคือ ความเชื่อมั่นคือทุกอย่าง — และมันเปราะบาง สินค้านี้ขาย “ความปลอดภัย” ฉะนั้นการถูกเจาะแม้ครั้งเดียวก็กระทบหนักกว่าสินค้าทั่วไปมาก ทั้ง Okta และ Microsoft ต่างเคยเจอเหตุการณ์ระบบตัวตนถูกเจาะที่สั่นคลอนความเชื่อมั่นลูกค้า — ในธุรกิจที่คุณคือ “ผู้ถือกุญแจของทุกคน” ชื่อเสียงที่สะสมมาหลายปีอาจสูญในเหตุการณ์เดียว
ความเสี่ยงข้อสามคือ การรวมศูนย์และการควบรวม สนามนี้กำลังรวมตัวเร็ว — Thoma Bravo รวม Ping+ForgeRock, CyberArk ซื้อ Venafi แล้วเองก็กำลังถูก Palo Alto ซื้อ ทิศทางคือเหลือผู้ชนะไม่กี่ราย ดีต่อรายใหญ่ที่ของครบ แต่บีบผู้เล่นเฉพาะทางรายเล็กให้ต้องหาที่ยืนหรือถูกกลืน และสำหรับลูกค้า การพึ่งผู้ให้บริการตัวตนรายเดียวมากเกินไปก็คือความเสี่ยง “จุดล้มเดียวพังหมด” ในตัวมันเอง
สรุปสั้นๆ: node นี้คือเรื่องราวของการที่ “ตัวตน” กลายเป็นแนวป้องกันด่านสุดท้ายและด่านแรกของยุคคลาวด์ — เมื่อกำแพงปราสาทหายไป สิ่งที่กั้นคนนอกออกจากข้อมูลคือคำถามง่ายๆ ที่ตอบยากขึ้นทุกวันว่า “คุณเป็นใคร และพิสูจน์ได้ไหม” ใครตอบคำถามนี้ให้ทั้งโลกได้อย่างปลอดภัยและลื่นไหลที่สุด คือผู้ถือกุญแจของเศรษฐกิจดิจิทัลทั้งใบ