Megatrend · Cybersecurity & Digital Trust
กุญแจดอกที่เปิดได้ทุกห้องในตึก — ใครถือมัน คนนั้นเป็นเจ้าของบริษัทชั่วคราว
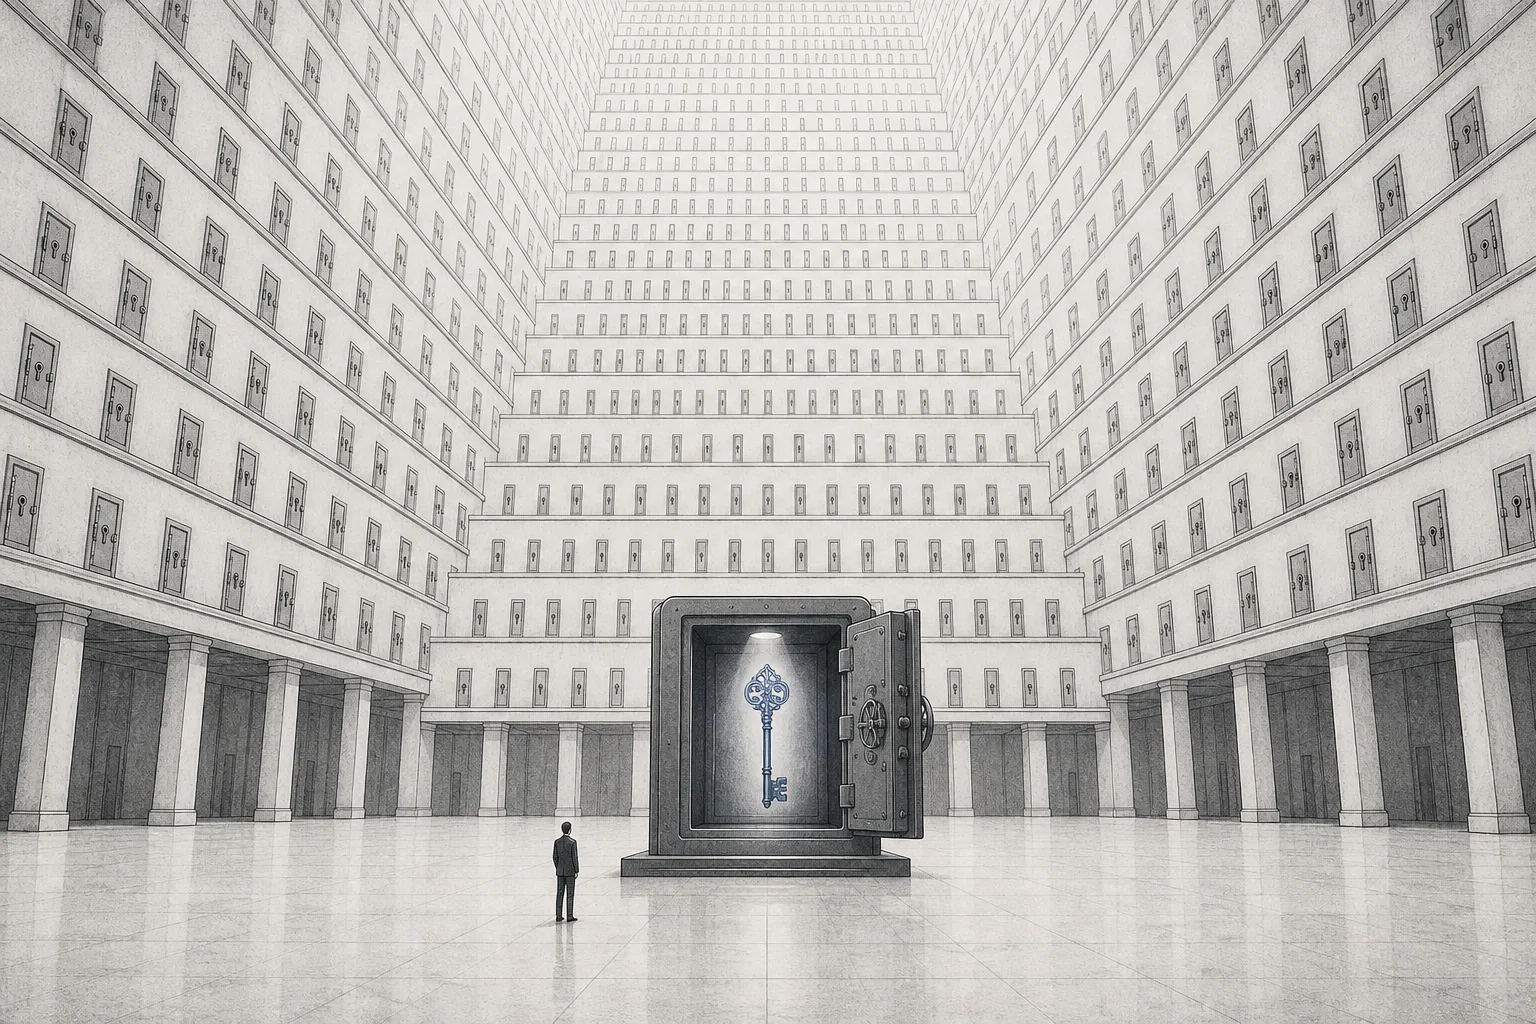
ในทุกองค์กรมีบัญชีพิเศษกลุ่มเล็กๆ ที่ทรงพลังมหาศาล — บัญชี admin, root, superuser ที่ปิดเซิร์ฟเวอร์ได้ ลบฐานข้อมูลได้ โอนเงินได้ สร้างผู้ใช้ใหม่ได้ มันคือ “กุญแจสู่อาณาจักร” (keys to the kingdom) และถ้าแฮ็กเกอร์ขโมยกุญแจดอกนี้ไปได้แค่ดอกเดียว เกมก็จบ — เขากลายเป็นผู้ดูแลระบบเสียเอง Privileged Access Management หรือ PAM คือศาสตร์ของการ เก็บกุญแจเหล่านี้ไว้ในตู้เซฟ ปล่อยให้ยืมทีละครั้งเท่าที่จำเป็น และถ่ายวิดีโอทุกครั้งที่มีคนใช้ นี่คือชั้นในสุดของป้อมปราการความปลอดภัยยุคใหม่
01มันคืออะไร — กุญแจสู่อาณาจักร
ลองนึกถึงอาคารสำนักงานทั้งตึก พนักงานทั่วไปแต่ละคนมีคีย์การ์ดที่เปิดได้แค่ชั้นของตัวเอง — เข้าห้องประชุมได้ ใช้เครื่องถ่ายเอกสารได้ แค่นั้น แต่มีคนกลุ่มเล็กๆ ที่ถือ กุญแจมาสเตอร์ เปิดได้ทุกห้อง ตั้งแต่ห้องเซิร์ฟเวอร์ ห้องการเงิน ไปจนถึงตู้เก็บข้อมูลลูกค้าทั้งหมด ในโลกไอที คนกลุ่มนี้คือ ผู้ดูแลระบบ (admin / root / superuser) และบัญชีของพวกเขาคือสิ่งที่เรียกว่า “บัญชีสิทธิ์พิเศษ” (privileged accounts)
บัญชีพวกนี้ทำได้แทบทุกอย่าง — ปิดเซิร์ฟเวอร์ ลบฐานข้อมูลทั้งก้อน สร้างหรือลบผู้ใช้ เปลี่ยนการตั้งค่าความปลอดภัย ในธนาคารก็คือบัญชีที่สั่งโอนเงินก้อนใหญ่ได้ พูดง่ายๆ คือใครคุมบัญชีพวกนี้ได้ คนนั้น เป็นเจ้าของบริษัทชั่วคราว ในเชิงเทคนิค นี่จึงเป็นเหตุผลที่วงการเรียกมันติดปากว่า “keys to the kingdom” — กุญแจสู่อาณาจักร
Privileged Access Management (PAM) คือศาสตร์และเครื่องมือที่ดูแลกุญแจชุดนี้โดยเฉพาะ หัวใจของมันมีสามท่อนสั้นๆ: (1) เก็บรหัสผ่านและกุญแจไว้ในตู้เซฟกลาง (vault) ไม่ให้ใครรู้รหัสจริงด้วยซ้ำ · (2) ปล่อยให้ยืมสิทธิ์ทีละครั้งเท่าที่จำเป็น แล้วยึดคืน (just-in-time) · (3) อัดวิดีโอและบันทึกทุกการกระทำ ของเซสชันที่มีสิทธิ์พิเศษ เผื่อมีอะไรผิดปกติจะตามรอยได้ ในแผนผังเมกะเทรนด์ PAM เป็นสาขาย่อยภายใต้ Identity & Access Management (IAM) ในเทรนด์ใหญ่ Cybersecurity & Digital Trust โดยมีพี่น้องข้างกันคือ Workforce & Customer IAM (SSO/MFA) ที่ดูแล “คนทั่วไป” และ Identity Governance (IGA) ที่ดูแล “ใครควรมีสิทธิ์อะไร” ส่วน PAM โฟกัสที่กลุ่มเล็กที่สุดแต่อันตรายที่สุด — บัญชีที่มีอำนาจสูงสุด
Privileged account = บัญชีที่มีอำนาจเหนือระบบ (admin/root) ทำสิ่งที่บัญชีปกติทำไม่ได้ · Vault = ตู้เซฟดิจิทัลที่เก็บรหัสผ่าน/กุญแจไว้แบบเข้ารหัส และหมุนเปลี่ยนรหัสอัตโนมัติ · Just-in-time (JIT) = ให้สิทธิ์ “เฉพาะตอนที่ต้องใช้” แล้วถอนคืนทันที ไม่ปล่อยให้สิทธิ์ค้างอยู่ตลอด · Least privilege = หลักการให้สิทธิ์น้อยที่สุดเท่าที่งานนั้นต้องการ ไม่มากเกิน
02ทำไมถึงสำคัญ — admin หลุดดอกเดียว = พังทั้งบริษัท
มาดูตัวเลขที่ทำให้เรื่องนี้ไม่ใช่เรื่องเล็ก จากรายงาน Verizon Data Breach Investigations Report 2025 ซึ่งวิเคราะห์เหตุข้อมูลรั่วกว่า 12,000 เคส — การขโมยรหัสผ่าน/บัญชี (stolen credentials) ยังเป็นช่องทางเจาะอันดับหนึ่ง โดยพบในราว 22–32% ของเหตุการณ์ทั้งหมด และในการโจมตีเว็บแอปพลิเคชันถึง 88% เริ่มจากบัญชีที่ถูกขโมย จุดสำคัญคือ: ถ้าบัญชีที่ถูกขโมยเป็นแค่พนักงานทั่วไป ความเสียหายจำกัด แต่ถ้าเป็น บัญชี admin แฮ็กเกอร์เดินทะลุได้ทั้งองค์กร
นี่คือแก่นของแนวคิดที่วงการเรียกว่า “assume breach” — สมมติไว้ก่อนเลยว่าสักวันจะมีคนเจาะกำแพงรอบนอกเข้ามาได้ (เพราะมันเกิดขึ้นเสมอ) คำถามที่สำคัญกว่าจึงไม่ใช่ “จะกันคนเข้ายังไง” แต่เป็น “พอเขาเข้ามาแล้ว เขาจะหยิบกุญแจมาสเตอร์ไปได้ไหม” ถ้าตอบว่าไม่ได้ — กุญแจถูกล็อกในตู้เซฟ ใช้ได้ทีละครั้ง มีการอัดวิดีโอ — ความเสียหายก็ถูกจำกัดวงไว้ นี่คือเหตุผลที่ PAM ถูกจัดเป็นการลงทุนความปลอดภัยที่ให้ผลคุ้มที่สุดอย่างหนึ่ง: มันป้องกันจุดที่ แพงที่สุดเมื่อพัง
ในเชิงเศรษฐกิจ เรื่องนี้สำคัญเพราะ ทุกองค์กรบนโลกมีบัญชีสิทธิ์พิเศษ — ไม่ว่าจะเป็นธนาคาร โรงพยาบาล โรงไฟฟ้า หรือร้านค้าออนไลน์ และยิ่งองค์กรย้ายขึ้นคลาวด์ ใช้แอปมากขึ้น จำนวนบัญชีพิเศษก็ยิ่งระเบิด PAM จึงไม่ใช่สินค้าทางเลือก แต่กลายเป็น โครงสร้างพื้นฐานบังคับ ที่กฎหมายและมาตรฐาน (เช่น cyber insurance, ISO 27001, regulator ด้านการเงิน) เริ่มกำหนดให้ต้องมี — ดีมานด์จึงโตแบบไม่ค่อยขึ้นกับวัฏจักรเศรษฐกิจ
03มันทำงานยังไง (ตู้เซฟ → ยืมทีละครั้ง → อัดวิดีโอ)
หัวใจของ PAM คือการเปลี่ยนวิธีที่คนเข้าถึงบัญชีพิเศษ จากเดิมที่ admin รู้รหัสผ่านเองและล็อกอินตรงเข้าเซิร์ฟเวอร์ (อันตราย เพราะรหัสติดอยู่ในหัวคนและไหลออกได้) มาเป็นเส้นทางที่มี “คนกลาง” (broker) คอยคุมทุกขั้น ลองไล่ทีละสเต็ป
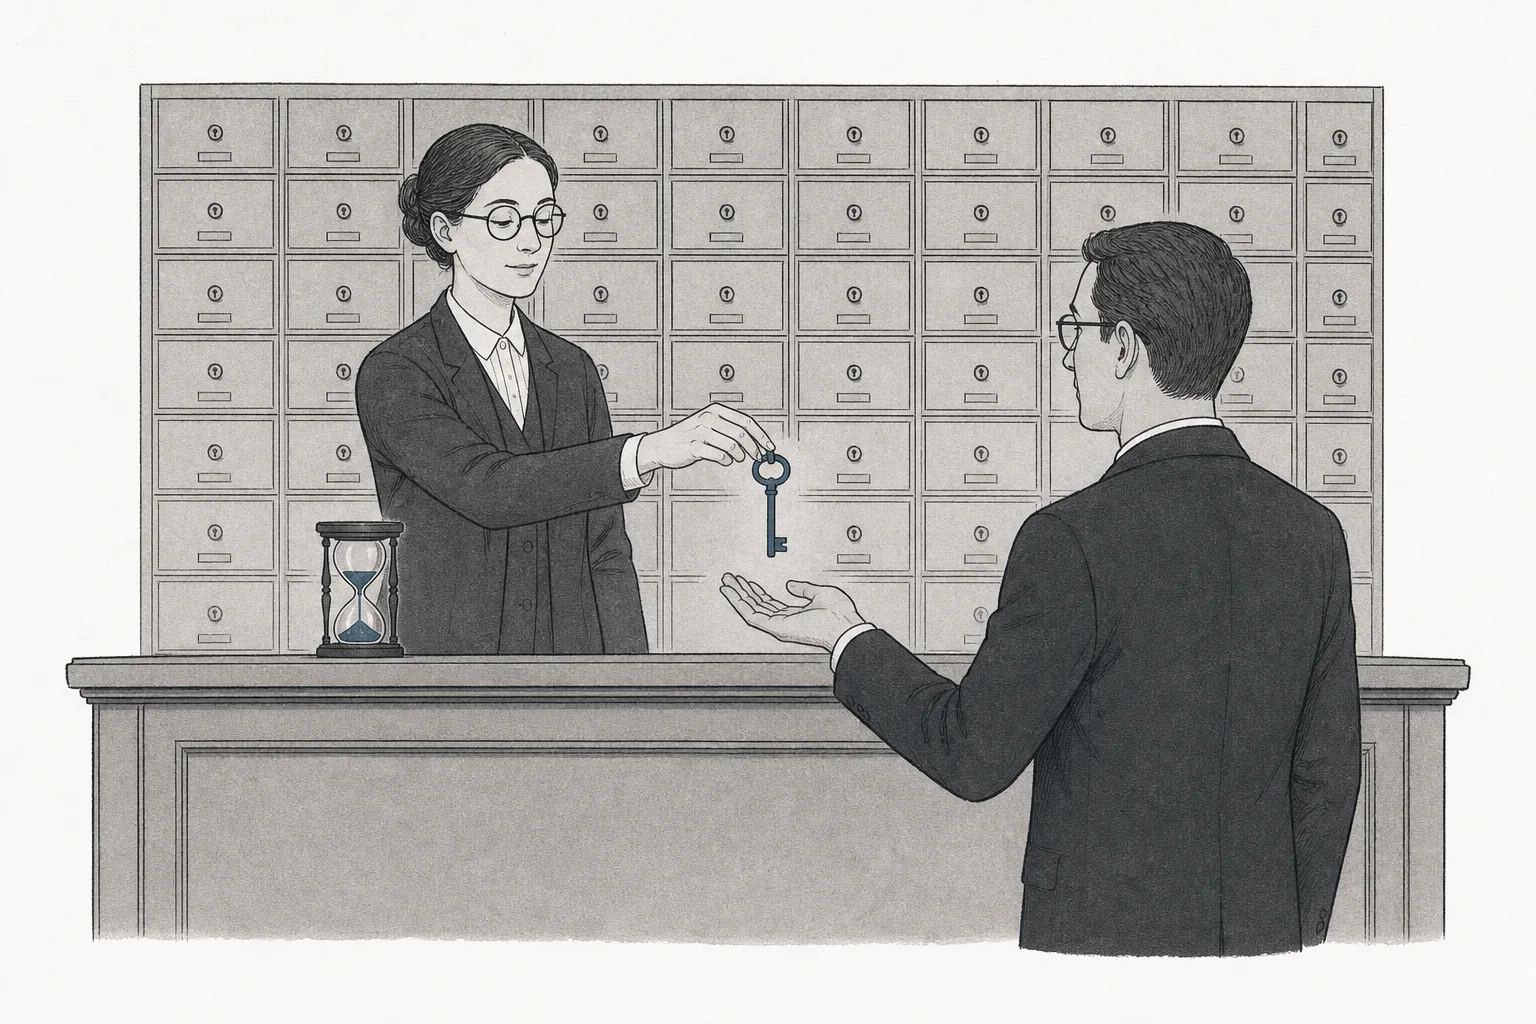
เหตุผลที่กลไกนี้ทรงพลังคือมันตัด จุดอ่อนที่สุดออกไปทั้งหมด — รหัสผ่านไม่ได้อยู่ในหัวคนหรือไฟล์โน้ต แต่อยู่ในตู้เซฟที่หมุนเปลี่ยนรหัสเองอัตโนมัติ (admin จึงเอารหัสไปขายหรือทำหลุดไม่ได้ เพราะไม่เคยรู้รหัสจริง) · สิทธิ์ไม่ได้ค้างอยู่ตลอดเวลา แต่ถูกปล่อยเฉพาะตอนที่ต้องใช้แล้วยึดคืน (ลด “พื้นที่โจมตี” ลงมหาศาล) · และทุกการกระทำถูกอัดวิดีโอไว้ ทำให้ ตามรอยและรับผิดชอบได้ ถ้ามีอะไรผิดปกติ ทั้งหมดนี้คือการเปลี่ยน “ความเชื่อใจถาวร” ให้กลายเป็น “การอนุญาตทีละครั้ง ที่ตรวจสอบได้”
นอกจากคุมรหัสของ “คน” แล้ว PAM ยุคใหม่ยังต้องคุมรหัสของ “เครื่อง” ด้วย — โปรแกรม บอท และ API ต้องใช้รหัสลับ (เรียกว่า secrets เช่น API key, token, certificate) เพื่อคุยกัน Secrets management คือตู้เซฟสำหรับรหัสประเภทนี้ และมันคือส่วนที่กำลังโตเร็วที่สุด เพราะจำนวน “ตัวตนของเครื่อง” กำลังพุ่งแซงจำนวนคนไปไกล (ดูบทถัดไป)
04มันอยู่ตรงไหนในวงการความปลอดภัย
PAM คือ ชั้นในสุด ของระบบจัดการตัวตน (identity) ถ้าเทียบ IAM ทั้งหมดเป็นบ้าน Workforce IAM (SSO/MFA) คือประตูหน้าที่พนักงานทุกคนผ่าน ส่วน PAM คือ ตู้เซฟในห้องนอนใหญ่ ที่เก็บของมีค่าที่สุด มันทำงานประสานกับสาขาอื่นอย่างแยกไม่ออก
- ต่อยอดจาก Workforce/Customer IAM: SSO/MFA พิสูจน์ว่า “คุณคือใคร” ส่วน PAM ตัดสินว่า “แล้วคุณจะได้ถือกุญแจมาสเตอร์ตอนไหน นานแค่ไหน” — สองชั้นนี้ต่อกันเป็นด่านเข้าถึงที่สมบูรณ์
- คู่กับ Identity Governance (IGA): IGA ตอบว่า “ใคร ควร มีสิทธิ์อะไรบ้าง” และคอยทบทวนเป็นระยะ ส่วน PAM ทำให้สิทธิ์นั้น ถูกใช้จริงอย่างปลอดภัย — ผู้เล่นใหญ่จึงพยายามรวมทั้งสามชั้น (IAM + PAM + IGA) เป็นแพลตฟอร์ม identity เดียว
- เปิดทางให้ Cloud & Digital Infrastructure: ยิ่งย้ายงานขึ้นคลาวด์ จำนวนบัญชีพิเศษและ secrets ก็ยิ่งระเบิด — PAM คือสิ่งที่ทำให้การย้ายขึ้นคลาวด์ทำได้โดยไม่กลายเป็นการกระจายกุญแจมาสเตอร์ไปทั่ว
- ถูกเร่งและท้าทายโดย AI: AI agent คือ “พนักงานดิจิทัล” ที่ต้องมีตัวตนและสิทธิ์เข้าถึงระบบเองได้ ทุกตัวคือบัญชีพิเศษที่ต้องคุม — AI จึงเป็นทั้งตัวเร่งดีมานด์ PAM และโจทย์ใหม่ที่ยากขึ้น
- เตรียมรับ Quantum Computing: ควอนตัมในอนาคตอาจถอดรหัสที่ใช้กันวันนี้ได้ ตู้เซฟและกุญแจที่ PAM ดูแลจึงเป็นด่านแรกๆ ที่ต้องเปลี่ยนไปใช้การเข้ารหัสยุคหลังควอนตัม (post-quantum)
05ตอนนี้ไปถึงไหนแล้ว (2025–2026)
เรื่องใหญ่ที่สุดของวงการ PAM ในรอบนี้คือดีลที่สั่นสะเทือนทั้งอุตสาหกรรม — เดือนกรกฎาคม 2025 Palo Alto Networks ประกาศซื้อ CyberArk เจ้าตลาด PAM ด้วยมูลค่าราว $25,000 ล้าน และปิดดีลสำเร็จเมื่อกุมภาพันธ์ 2026 นี่คือการที่ยักษ์ความปลอดภัยรายใหญ่ที่สุดรายหนึ่ง “เดิมพันก้อนโต” ว่าอนาคตของความปลอดภัยจะหมุนรอบ identity และ กุญแจสู่อาณาจักร คือจิ๊กซอว์ชิ้นที่ขาดไม่ได้ในแพลตฟอร์มของเขา
ทำไม CyberArk ถึงมีค่าขนาดนั้น? เพราะมันคือ เจ้าตลาด PAM ตัวจริง — รายได้แบบสมัครสมาชิกประจำปี (ARR) แตะ $1,440 ล้านเมื่อสิ้นปี 2025 โต ~23% โดยส่วนที่เป็นซับสคริปชันโตถึง ~30% และเป็นสัดส่วนถึง 88% ของรายได้ทั้งหมด สะท้อนธุรกิจที่มั่นคงและคาดการณ์ได้ ในการจัดอันดับ Gartner Magic Quadrant for PAM ปี 2025 ผู้นำสามรายที่ครองตำแหน่งมายาวนานคือ CyberArk, Delinea และ BeyondTrust
ผู้นำอีกสองรายเล่นจาก ฝั่งเจ้าของไพรเวตอิควิตี้ — Delinea (เกิดจากการรวม Thycotic กับ Centrify ภายใต้กองทุน TPG) ครองตำแหน่งผู้นำใน Gartner เป็นปีที่ 7 ติดต่อกัน เด่นเรื่องใช้งานง่ายและขยายตัวเร็ว ส่วน BeyondTrust แข็งด้านการคุมสิทธิ์ปลายทางและการเข้าถึงระยะไกล ทั้งสองรายไม่ได้อยู่ในตลาดหุ้น สะท้อนความจริงที่สำคัญของสนามนี้: ผู้เล่นตัวจริงหลายรายเป็นบริษัทเอกชนหรือถูกควบรวมเข้ากับยักษ์ใหญ่ ทำให้ตัวเลือกที่ลงทุนได้ตรงๆ ในตลาดหุ้นมีไม่มากนัก
ในฝั่งที่เกี่ยวข้องและลงทุนได้ Okta คือยักษ์ identity ที่ขยับเข้ามาในเกม privileged access มากขึ้นจากฐาน SSO/MFA ที่ใหญ่ที่สุด ส่วนในเอเชียก็มีระบบนิเวศของตัวเอง — จีนนำโดย Venustech ขณะที่เกาหลีใต้และญี่ปุ่นมีผู้เชี่ยวชาญเฉพาะทางด้าน PAM/secrets อยู่หลายราย สะท้อนว่าความปลอดภัยของ “กุญแจมาสเตอร์” กลายเป็นเรื่องอธิปไตยดิจิทัลที่แต่ละประเทศอยากมีผู้เล่นในบ้านของตัวเอง
06อนาคตข้างหน้า
ทิศทางที่ใหญ่ที่สุดของ PAM คือคำว่า “ตัวตนที่ไม่ใช่คน” (non-human / machine identities) ทุกวันนี้ในองค์กรสมัยใหม่ จำนวน “ตัวตนของเครื่อง” — บอท สคริปต์ คอนเทนเนอร์ ไมโครเซอร์วิส และล่าสุดคือ AI agent — มากกว่าจำนวนคนหลายสิบเท่า รายงานหลายสำนักประเมินอัตราส่วนตั้งแต่ราว 45 ต่อ 1 ไปจนถึงระดับ 80–100 ต่อ 1 ในสภาพแวดล้อมคลาวด์ และยังโตขึ้นเรื่อยๆ — ในปีเดียวจำนวน NHI โตขึ้นราว 44%
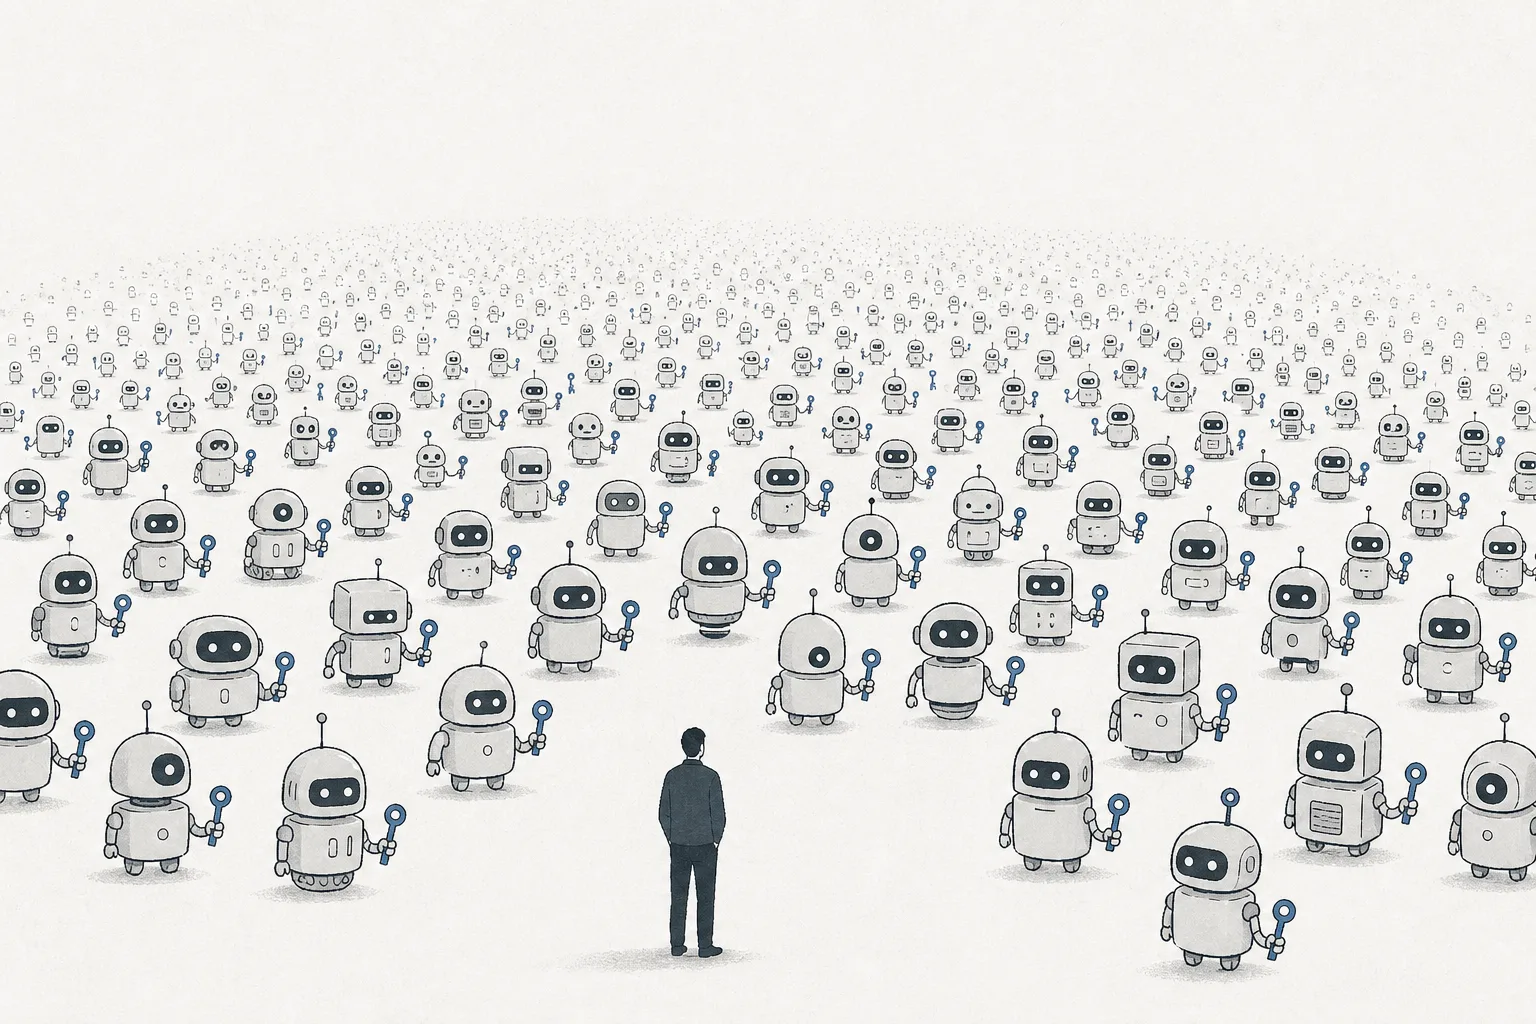
ทุกตัวตนของเครื่องคือบัญชีที่ต้องมีรหัสลับ (secret) เพื่อเข้าถึงระบบอื่น และรหัสพวกนี้มักถูกฝังไว้ในโค้ดหรือไฟล์ตั้งค่าอย่างไม่ปลอดภัย — ปี 2025 มีการพบ secrets รั่วในที่สาธารณะมากกว่า 24 ล้านรายการ นี่คือเหตุผลที่ secrets management กลายเป็นสนามรบใหม่ที่โตเร็วที่สุดของ PAM และ AI agent ยิ่งเร่งเรื่องนี้ เพราะมันคือ “พนักงานดิจิทัล” ที่ตัดสินใจเข้าถึงระบบเองได้ — ต้องมีตู้เซฟและกฎเกณฑ์คุมมันเหมือนคุมคน
ทิศทางที่สองคือ PAM ที่เกิดบนคลาวด์ (cloud-native PAM) ของเดิมหลายตัวออกแบบมาสำหรับเซิร์ฟเวอร์ในออฟฟิศ แต่โลกย้ายไป AWS/Azure/Google Cloud หมดแล้ว ผู้เล่นรุ่นใหม่จึงเสนอ PAM ที่เบา ติดตั้งเร็ว และคุมสิทธิ์ในคลาวด์ได้แบบเรียลไทม์ (เรียกว่า CIEM — การจัดการสิทธิ์ในโครงสร้างคลาวด์) ทิศทางที่สามคือ การหลอมรวมเข้ากับ identity ทั้งก้อน — เส้นแบ่งระหว่าง IAM, PAM และ governance กำลังจางลง ลูกค้าอยากได้แพลตฟอร์มเดียวที่คุมตัวตนทั้งหมด ซึ่งเป็นเหตุผลตรงๆ ที่อยู่เบื้องหลังดีล Palo Alto–CyberArk
07ความท้าทายและความเสี่ยง
ความเสี่ยงข้อแรกคือ คลื่นการควบรวม ดีล Palo Alto ซื้อ CyberArk เป็นสัญญาณว่า PAM กำลังถูกดูดเข้าไปเป็น “ฟีเจอร์หนึ่ง” ในแพลตฟอร์มความปลอดภัยขนาดยักษ์ ข้อดีคือลูกค้าได้ของครบในที่เดียว แต่ข้อเสียคือ ผู้เล่นเฉพาะทางรายเล็กถูกบีบ — ต้องหาที่ยืนหรือถูกซื้อกิจการ และตัวเลือกที่ลงทุนได้ตรงๆ ในตลาดหุ้นก็เหลือน้อยลง เพราะ CyberArk กลายเป็นส่วนหนึ่งของบริษัทใหญ่ ส่วน Delinea/BeyondTrust ก็เป็นของไพรเวตอิควิตี้
ความเสี่ยงข้อสองคือ cloud-native PAM อาจกินตลาดของเจ้าเดิม ผู้นำที่แข็งแกร่งบนโลกเซิร์ฟเวอร์เก่าต้องเร่งปรับตัวให้ทันโลกคลาวด์ ถ้าช้าไป ผู้เล่นรุ่นใหม่ที่เกิดบนคลาวด์ตั้งแต่ต้นอาจแซง เหมือนที่เคยเกิดในตลาดความปลอดภัยเครือข่าย (ดู Network Security & SASE ที่ “คลาวด์แท้” แซงพวกขายกล่อง) — เป็นความเสี่ยงคลาสสิกของผู้นำที่มีมรดกเก่าให้แบก
ความเสี่ยงข้อสามคือ ความซับซ้อนและความเชื่อมั่น PAM ขึ้นชื่อว่าติดตั้งและดูแลยาก ถ้าทำพลาด — เช่น ตู้เซฟล่ม หรือตั้งค่าผิดจนสิทธิ์รั่ว — ผลกระทบรุนแรงกว่าสินค้าทั่วไปมาก เพราะนี่คือ “กุญแจมาสเตอร์” ทั้งชุด และเพราะ AI agent กับ machine identities เพิ่มขึ้นเร็วกว่าที่เครื่องมือเดิมจะตามทัน ช่องว่างระหว่าง “จำนวนกุญแจที่ต้องคุม” กับ “ความสามารถในการคุมจริง” อาจกว้างขึ้นชั่วคราว — ซึ่งเป็นทั้งความเสี่ยงและโอกาสของวงการนี้พร้อมกัน
สรุปสั้นๆ: PAM คือเรื่องของ กุญแจสู่อาณาจักร — บัญชีไม่กี่บัญชีที่คุมทุกอย่าง และศาสตร์ของการล็อกมันไว้ในตู้เซฟ ปล่อยให้ยืมทีละครั้ง และอัดวิดีโอทุกการใช้งาน ในโลกที่ทุกองค์กรต้อง “สมมติว่าถูกเจาะแล้ว” และจำนวนกุญแจกำลังระเบิดเพราะ AI กับคลาวด์ การคุมกุญแจมาสเตอร์ให้อยู่หมัดจึงเป็นหนึ่งในด่านที่สำคัญและขาดไม่ได้ที่สุดของความปลอดภัยดิจิทัล