メガトレンド · Cybersecurity & Digital Trust
ノートパソコンの「中」に立つ見張り——玄関先ではなく
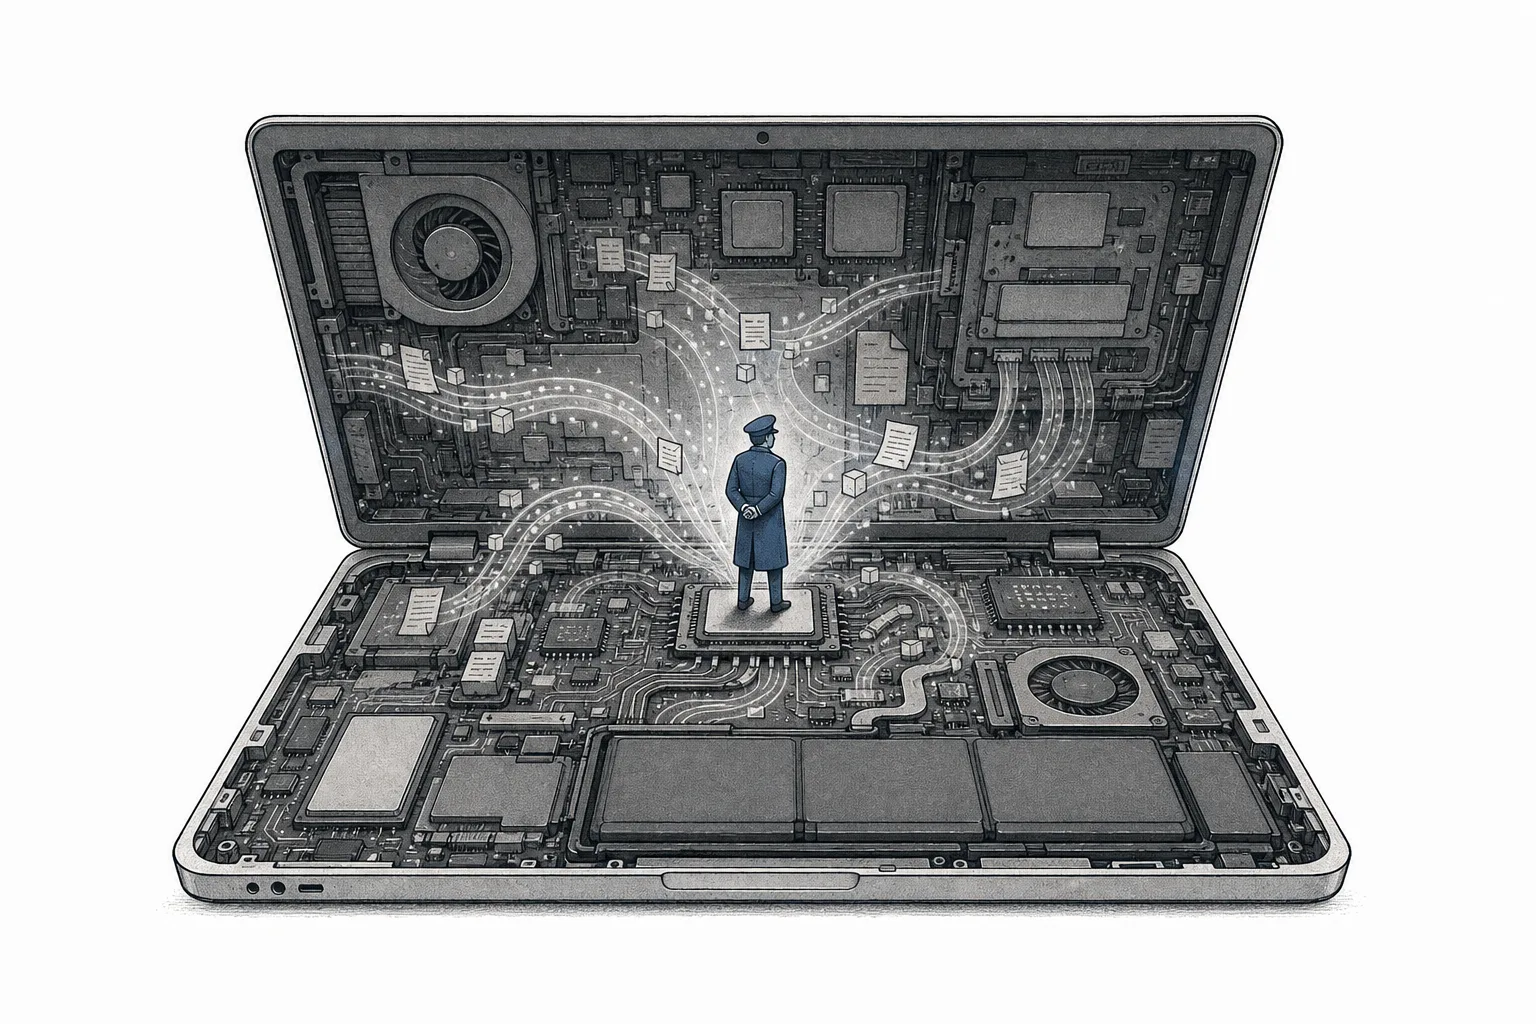
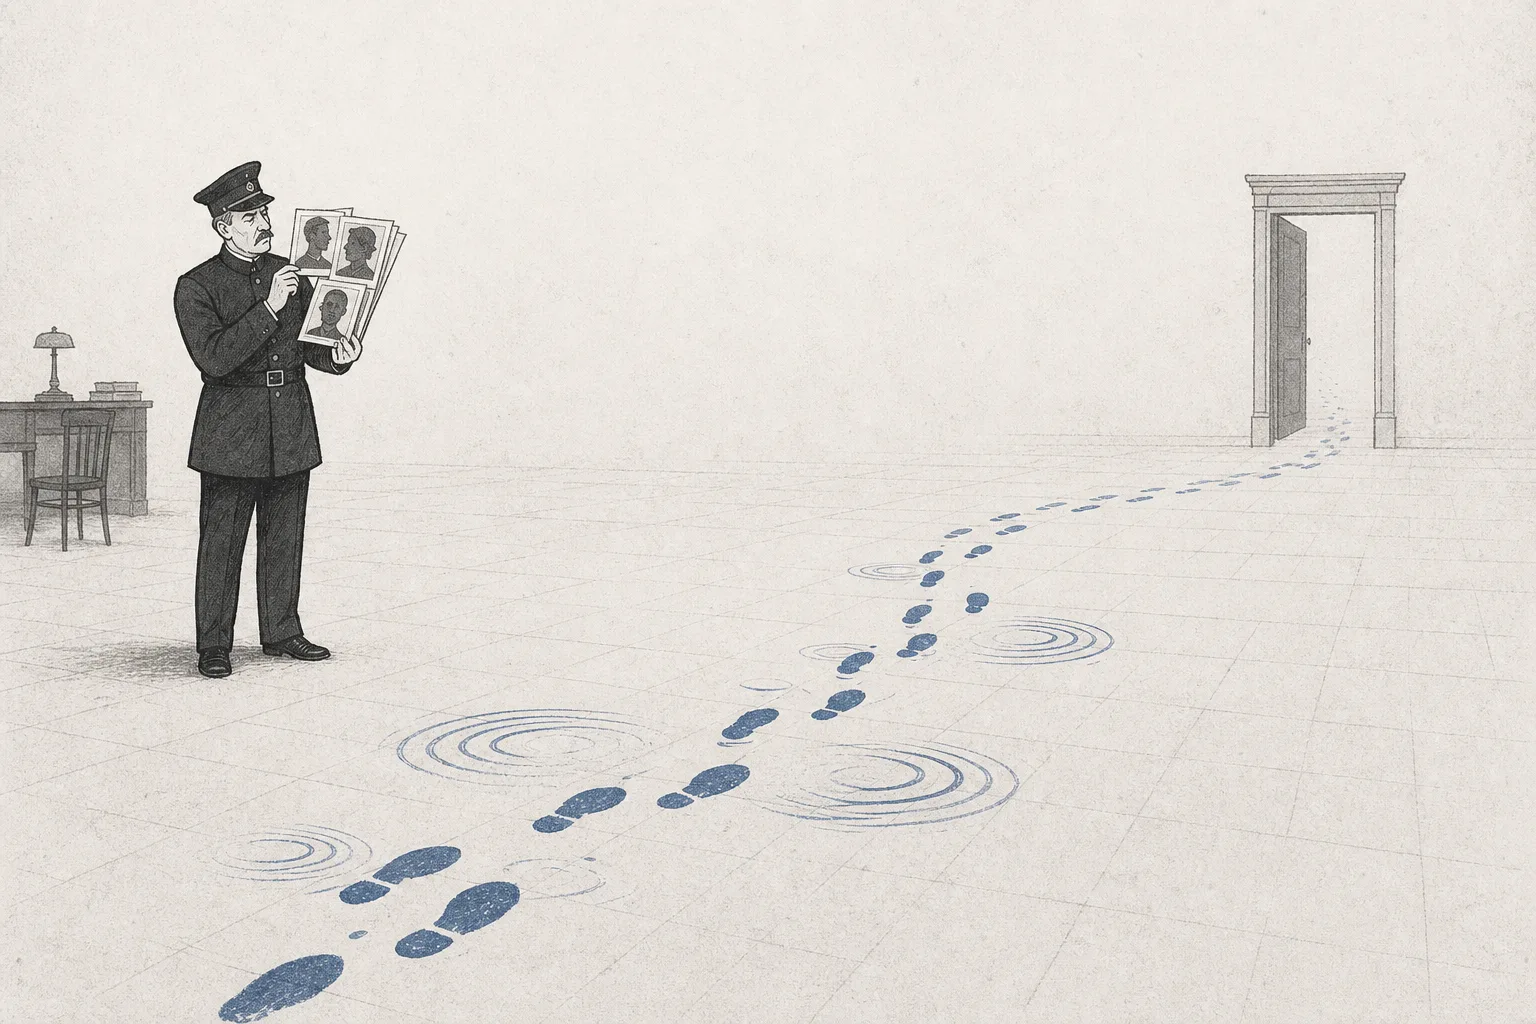
昔ながらのアンチウイルスは、犯人の顔写真帳を手に玄関に立つ警備員のようなものです——帳面の顔と一致した相手だけを止められる。でもいまのハッカーは玄関から入ってきません。マシンのメモリに紛れ込み、Windowsにもとからある道具を使い、スキャンに引っかかるファイルを残さない。EDRは、顔写真帳を捨てて、代わりに「見張りと防犯カメラ」をすべてのマシンの中に取り付けるという発想です。何かおかしな「ふるまい」がないかを見続け、攻撃が形を成し始めた瞬間にとらえ、感染したマシンを数秒でネットワークから切り離す——そしてXDRは、その視野をメール・クラウド・ネットワークまで広げ、つながったひとつの絵として見せるものです。
01これは何か
分厚い犯人の顔写真帳を手に、玄関に立つ警備員のいるオフィスを思い浮かべてください。入ってくる人の顔を一人ずつ照らし合わせ、帳面と一致した相手だけを止める。これがまさに昔ながらのアンチウイルスです——以前に出会ったウイルスの「顔つき」(signature と呼びます)を知っていて、マシン内のファイルが帳面のどれかと一致しないか照合し続ける。この方法は、ウイルスがファイルとしてやってきて、はっきりした顔つきがあり、しかも誰かが先に出会っていた時代にはとてもよく効きました。
問題は、いまの犯人がもう玄関から入ってこないこと。覚えるべき「顔つき」を持ったウイルスファイルを携えてこない——マシンのメモリの中(in-memory)に潜み、PowerShell のような Windows にもとからある道具を持ち出して悪事を働く。スキャンに引っかかるファイルを一つも残さない。だから顔写真帳を手にした警備員は玄関でぽかんと立ち尽くし、家の中で泥棒が働いているのに、何も見えないのです。
EDR(Endpoint Detection & Response)は、この問題をまっすぐ解くために生まれました。「お前は帳面の犯人に似ているか」と問うのをやめて、「お前はいま、何かおかしなことをしているんじゃないか」と問うように変えた——小さな見張り(agent、エージェントと呼びます)をすべてのマシンに置き、起きるふるまいを残らず記録し、クラウドへ送って分析する。怪しい動きを見つければ、攻撃が始まったばかりの段階でとらえ、そのマシンを数秒で「切り離す」(isolate)——火が会社全体に燃え広がる前に、ネットワークから外せるのです。
メガトレンドの地図のうえでは、この node は大きなトレンドCybersecurity & Digital Trustの中、Endpoint & Network Securityの下にある枝で、隣には兄弟のNetwork Security & SASEがいます——覚え方は簡単で、あの node が「経路とアクセス」を守るのに対し、この node はノートパソコンもサーバーもスマホも含めた「マシンそのもの」をすべて守ります。
Endpoint = 人が実際に使う末端の機器すべて(ノートパソコン、サーバー、スマホ)——一つひとつがハッカーの入口になりうるドア · EDR = マシンの中でふるまいを見張り、検知して対応するエージェント · XDR(Extended Detection & Response)= EDR を広げ、メール・クラウド・ネットワークの情報をひとつの絵にまとめたもの · MDR(Managed Detection & Response)= 外部の専門家チームを雇い、EDR を24時間ずっと見張ってもらうこと。自前のセキュリティチームを持たない組織向け。
02なぜ重要か——アンチウイルスはもう死んだ
この node が重要なのは、それが新しくてカッコいいからではなく、古いやり方が本当に「死んだ」からです。ぞっとする数字があります——2023年、標的を絞った攻撃のおよそ79%が「living off the land」、つまりマシンにもとからある道具(PowerShell、WMI、registry)を持ち出して悪事を働く手口でした。顔つきのあるウイルスを一切持ち込まないのです。ファイルがなければ、アンチウイルスの帳面と照らし合わせる「顔」もない。だから新時代の攻撃は、古い道具では事実上見えないのです。
この隙間は思ったより大きい。検知に関する研究によれば、攻撃者の活動のおよそ54%はログに記録されているのに、実際の警告になるのはわずか14%だけ——つまり証拠はもうマシンの中にあるのに、誰も「ふるまいを読み解け」ていない。これこそ EDR が埋めるために生まれた隙間であり、この市場へお金が流れ込み続ける理由でもあります。
経済の面で見ると、これが重要なのはendpoint こそ最も頻繁に狙われる入口だから——自分のノートパソコンで誤ったリンクをクリックすることが、ほとんどのランサムウェア事件の発端であり、一件あたりの被害額は跳ね上がります。だからどの組織も、まっさきにここへ投資しないといけない。結果として EDR は「削れない」セキュリティ支出となり、年率24%という、IT市場全体より何倍も速いスピードで伸びる市場になっているのです。
03どう動くのか(エージェント → クラウド → マシンを切断)
EDR の核心は、いつも回り続けている四つの段の輪です。毎秒、すべてのマシンの上で。どう動くのか、一段ずつ追ってみましょう。
第一段、小さなエージェントがマシンに埋め込まれ、すべてを記録し続けます——どのプロセスが動いたか、どのファイルが書き換えられたか、ネットワーク接続、ログイン。しかもマシンの資源はほとんど食わず(ふつう2%未満)、使う人はまず気づきません。第二段、それらのふるまいの情報(telemetry と呼びます)をリアルタイムでクラウドへ送り上げます。
第三段が本当の核心です。クラウドがふるまいをそのマシンの「ふだん」と照らし合わせ、AI を使って不自然な動きを探します。たとえば Word が突然 PowerShell に指示してフォルダ内のファイルをまるごと暗号化する——古いアンチウイルスには見抜けません。一手ずつ見れば「ふつう」だからです。でも一連の手の並びは、まぎれもないランサムウェアの署名。第四段、本物の脅威だと確認できれば、システム(または分析担当)がそのマシンを即座にネットワークから切り離す。マシンはまだ動いていてチームは中を調べられますが、火はもう燃え広がれません。
ここが EDR が古いやり方を断然引き離す点です——ただ「やられた」と告げるだけでなく、自分で止めにいける。そして頭脳が、世界中の何百万台ものマシンのデータを見ているクラウドにあるので、ある一台で新しい攻撃の手を見つければ、すべてのマシンが同時に賢くなれるのです。
04セキュリティ業界のどこにいるのか
EDR は一人で働いてはいません。それは戦場にいちばん近い「目」——マシンの上で起きるすべてを見る——であり、その視界を、もっと大きなセキュリティの生態系へ送り込みます。
- Network Security & SASE(経路)と組む: この node が「マシン」を守り、SASE が「アクセスの経路」を守る——この二つが合わさって初めて輪が閉じる。EDR に切り離されたマシンは、ネットワークを突き抜けて他のマシンへ走ることもできない(lateral movement を防ぐ)。だから大手の多くは、両方を一つのプラットフォームで売ろうとする
- 監視センター(SecOps/SIEM)へ情報を供給する: endpoint からの telemetry は、セキュリティ運用センター(SOC)にとって最良の素材——これこそ EDR が XDR へ広がる理由で、メール・クラウド・ネットワークの情報をひとつの絵にまとめ、複数の地点をまたぐ攻撃を残らず見られるようにする
- 両側とも AI に加速される: AI はクラウドで膨大なふるまいを素早く読む頭脳。でも攻撃する側も AI を使い、より速く姿を変えるマルウェアを作る——この追いかけっこが EDR の需要を伸ばし続ける
- Identity & Access Managementとつながる: EDR は「マシン」を見て、IAM は「本人かどうか」を見る——合わさって「誰が、どのマシンを使い、何をしているか」という大事な問いに答え、盗まれて使われているアカウントを捕まえる核心になる
- Quantum Computingに備える: 将来の量子が、いま使われている暗号を解いてしまうかもしれないとき、すべてのマシンにいるエージェントこそ、ポスト量子の暗号へいちばん楽にアップグレードしていける足場になる
05いま、どこまで来たのか
この戦場には、目が離せない大きな二極があります。一方の極はCrowdStrike——いまどきの EDR というカテゴリを、ほぼ自分で定義したような会社です。クラウド上の単一エージェントというFalconプラットフォームを引っさげ、その数字が市場の王者ぶりをはっきり映します——年間経常収益(ARR)は約53億ドル、約24%成長、通年の純新規収益は10億ドル超、しかも Gartner に7年連続で「リーダー」と評されている。強みは世界中のマシンのデータを見渡す脅威インテリジェンスで、新しい手口を見つける速さは誰よりも上です。
もう一方の極はMicrosoftで、まったく違うゲームを仕掛けます——EDR を別売りせず、組織の約75%がすでに払っているMicrosoft 365 E5 のパッケージに Defender for Endpoint を無料で同梱する。つまり顧客から見れば追加コストは「ゼロ」。これがいちばん怖い圧力です。機能で勝負するのではなく、抱き合わせ販売で勝負してくるからです。
この二大巨頭のあいだにも、面白い player が何社かいます——SentinelOneは、自動で対応するアーキテクチャを売りにし、2024年の障害のあと不安を抱いた顧客を一定数つかみました · Palo Alto Networks(Cortex)とFortinetは「全部まとめる」ゲームで、EDR を firewall や SASE と束ねて一つのプラットフォームで売ります · そして日本発のTrend Microは、XDR への転身を成功させた老舗で、アジアで強い。
そして他のテック分野と同じく、中国は独自の生態系を別に持っています——Sangfor や Qi An Xin のような会社が、西側企業の手の届かない国内市場を握る。endpoint のセキュリティが、各国が自分で握りたい「デジタル主権」の問題になっていることの表れです。
06これからの展開
第一の方向はEDR が本格的に XDR へ変わっていくこと。顧客はもう、endpoint・メール・クラウドの情報を別々の画面で見たくない。流れは、すべてをひとつの絵にまとめ、AI が複数の地点をまたぐ攻撃の線を引いて見せること——情報をいちばん広く深くまとめられる者が有利になる。だからこそ、より大きなプラットフォームに組み込まれなければ、小さな専業 player は飲み込まれる恐れがあります。
第二の方向はAI による自動対応(agentic SOC)。いまは脅威を見つけても人がいくつもの段を踏んで判断しますが、将来は AI が初動の調査と対応を自分でこなす割合が増えていく——マシンを切り離し、証拠をまとめ、穴をふさぐのを、人を待たずに数秒で。これでこのゲームのすべてである「脅威を止める速さ」がもう一段上がります。CrowdStrike 自身もARR 100億ドルへの拡大を語り、AI・新世代の SIEM・アイデンティティ管理をその原動力に挙げています。
第三の方向は中堅・中小企業市場で MDR が急成長すること。ほとんどの企業は、EDR を24時間見張る自前のセキュリティチームを持っていない。だから「専門家チームを雇って見張ってもらう」サービス(MDR)が急伸し、Huntress のように中堅・中小に的を絞った player が、大手が価格と複雑さで負けがちな領域へ入り込む新しい戦場を開いています。
07課題とリスク
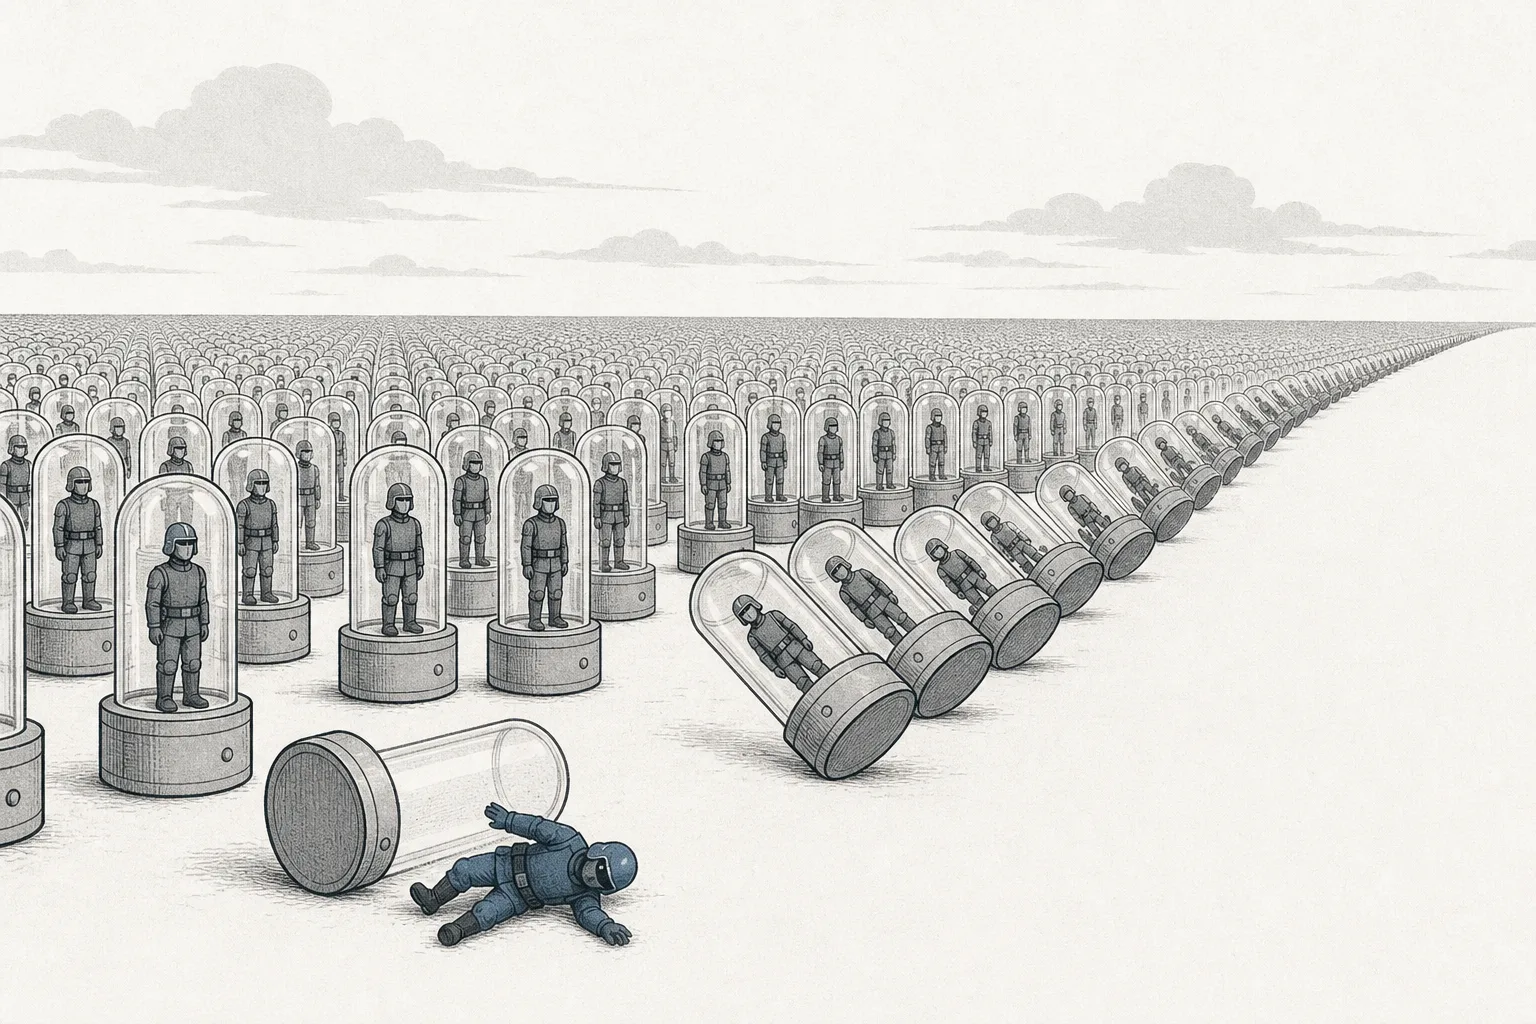
第一の、そして最大のリスクは、まさに EDR を強くしているもの——何百万台ものマシンに埋め込まれた同じエージェントです。それがしくじれば、全部が同時にしくじる。これは理屈の話ではありません。2024年7月19日、CrowdStrike がたった一つのバグを含むアップデートを配信し、世界中で約850万台の Windows マシンが一斉にブルースクリーンで止まりました。航空会社、病院、銀行、株式市場が止まり、米国の Fortune 500 企業の被害額は約54億ドルと見積もられています(Delta 一社だけで約5億ドルの損害を主張)。教訓は、あなたを守るためにすべてのマシンの奥深くにいるものは、倒れれば全軍が倒れる唯一の急所でもある、ということです。
第二のリスクはMicrosoft の抱き合わせ販売です。組織の大半がすでに払っている E5 に Defender が無料で付いてくると、EDR を単品で売る player は「追加で払う価値がある」と常に証明し続けなければならない——この価格圧力がマージンを締め付け、小さな会社を生き残りにくくする。「無料」がいちばん危険な競合になる戦場なのです。
第三のリスクは「警告の洪水」(alert fatigue)。EDR はすべてを見るので、膨大な警告を生みます。うまく絞り込めるチームか AI がなければ、分析担当は警告の山に埋もれ、本当に大事な一つを見落とす——これこそ XDR(絵をまとめる)と MDR(人を雇って見張る)が並んで伸びてきた理由です。「たくさん見える」ことは「読み切れない」なら価値がないからです。
ひとことで言えば:この node は、「見張り」が玄関から、すべてのマシンの中へ引っ越した物語です。「犯人の顔を覚える」から「ふるまいを読む」へ変わり、自分で数秒のうちに止められるようになった——攻撃が見えなくなった時代に組織を生き延びさせた変化です。でもその代わりに、見張りがどれも同じ一つである以上、たった一度のしくじりが世界中に響くという、新しい脆さも背負いました。