Megatrend · サイバーセキュリティとデジタルの信頼
どの会社も毎日攻撃されている——これは、すり抜けてきたものを捕まえる「司令室」の話
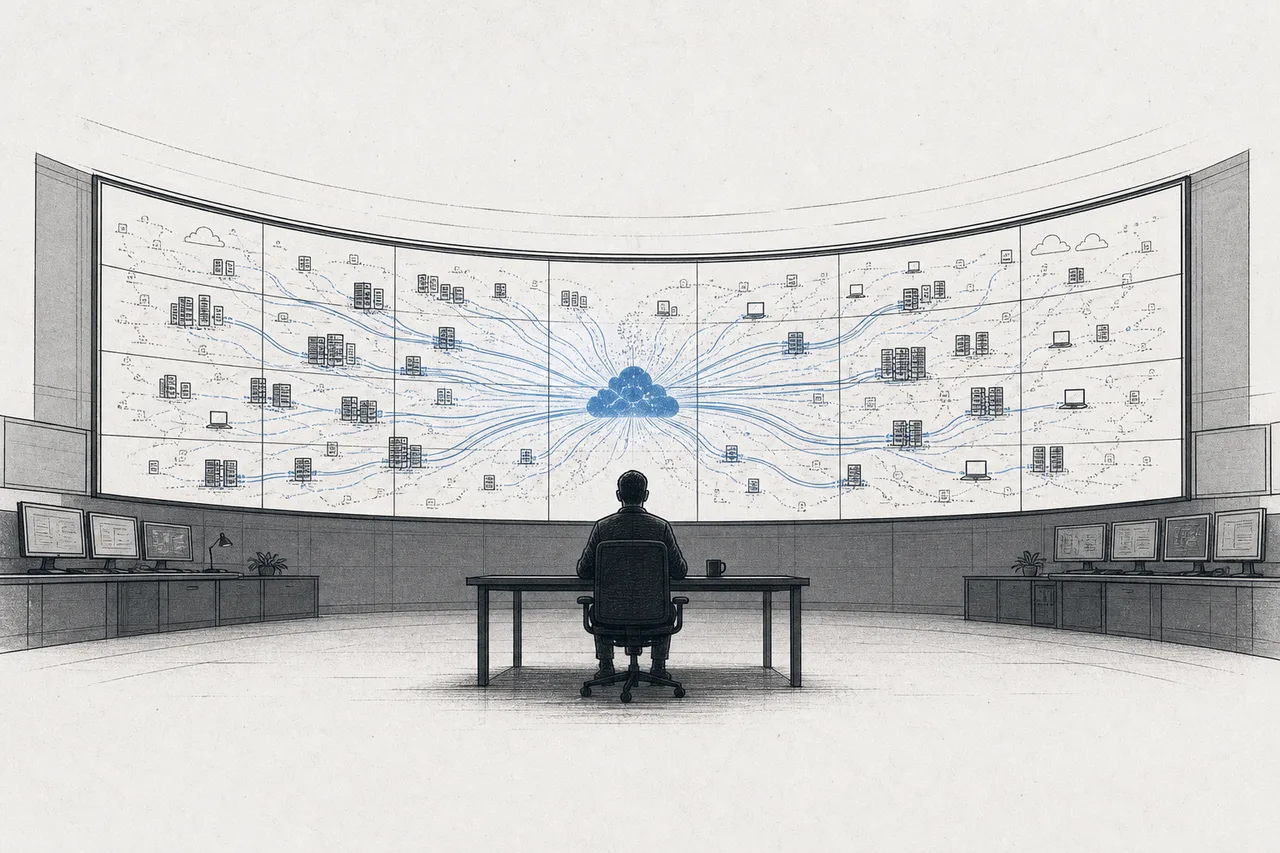
防火壁がどれだけ優秀でも、結局なにかは必ずすり抜けてきます。本当の問いは「防げるか」ではなく「どれだけ早く気づき、間に合うように反撃できるか」。この仕事が行われるのが SOC(Security Operations Center) と呼ばれる部屋——組織のあらゆる部品から log を吸い上げて一カ所に集め、侵入者の影を追い、被害が広がる前に扉を閉める監視センターです。その裏には四つの道具の系統(SIEM · SOAR · XDR · MDR)があり、いまや数兆円規模の戦場になりつつあります——そして、AI が働き方を最も速く変えにきている場所なんです。
01これは何?(知っておくべき4つの略語)
「サイバーセキュリティ」と聞くと、多くの人は壁を思い浮かべます——ファイアウォール、アンチウイルス、パスワード。それは 防御(protection) 側の話です。でも、この業界で昔から認められてきた事実があります:壁がどんなに優秀でも、いつか必ず破られる。攻撃者は穴が一つ見つかればいい。守る側はすべての穴をふさがなければならないんです。
だからこそ、この node が必要になります——Security Operations、つまり 検知と反撃(detection & response) の側です。これは壁とは正反対の前提に立ちます:「敵はもう入ってきたと仮定しよう——では、どれだけ早く見つけられるか?」。この仕事が行われるのが SOC(Security Operations Center) と呼ばれる部屋。人・道具・手順が24時間体制で動き、「すり抜けてきたもの」を捕まえます。
この部屋の道具は、大きく四つの系統に分かれます——一見こわそうな四つの略語ですが、同じ部屋の中の「担当パート」として見れば、実はとても分かりやすいんです:
- SIEM(すべてを見る目): Security Information & Event Management の略——SOC の心臓です。組織のあらゆる部品——サーバー、社員のPC、クラウド、メール——から log(記録)と警告を吸い上げ、一カ所に積み上げて、「あやしいパターン」を探します。組織全体の「中央の記録帳」なんです
- SOAR(実際に手を動かす腕): Security Orchestration, Automation & Response の略——SIEM が何かを見つけたら、SOAR が 用意された手順どおりに自動で動く(playbook)。たとえば「このPCがマルウェアに感染した → ただちにネットワークから切り離す → チームに通知」を、人がボタンを押すのを待たずにやってくれます
- XDR(パズルをつなぐ): eXtended Detection & Response の略——一カ所ずつ別々に見るのではなく、XDR は あらゆる場所の手がかりをつなぎ合わせます——末端の機器(endpoint)、ネットワーク、クラウド、メール——一度の攻撃がどこをどう通ってきたのかを組み立てます
- MDR(プロのチームを借りる): Managed Detection & Response の略——自前の SOC チームを持たない会社(世界のほとんどの会社がそうです)のために、MDR は 他社の SOC を「借りる」——24時間ずっと監視してくれる外部の会社です。警備会社を雇ってビルを見張ってもらうのに似ています。自前で警備員チームを抱える代わりに
サイバーセキュリティには二つの半分があります · Protection(防御) = 入れないようにする(ファイアウォール、アンチウイルス)· Detection & Response(検知・反撃) = もう入られたと仮定して、急いで見つけ出して追い出す。この node は後半の話です——そしてみんなが測る大事な数字が 「dwell time」、つまり侵入者が捕まるまでシステムに潜んでいた時間のこと。短いほどいいんです。
メガトレンドの地図では、この node は Cybersecurity & Digital Trust のサブテーマで、「プラットフォーム層」にあります——壁そのものではなく、すべての上に座って、いま何が起きているかを見張る仕組み です。もし Endpoint & Network Security が「玄関の警備員」なら、SOC は「すべての扉を一度に見渡せる中央の監視カメラ室」なんです。
02なぜ大事なのか — すり抜けてきたものを捕まえる
第一の理由は、反論しようのないシンプルな理屈です:いちばん深刻な攻撃は、防げた攻撃ではなく——すり抜けて入ったのに、何カ月も誰にも気づかれなかった攻撃です。病院をまるごと止めるランサムウェアや、数百万人分の顧客データの流出は、たいてい壁が見逃した小さな穴から始まり、システムの中を静かにじわじわ広がって、手遅れになる頃にようやく見つかります。SOC の仕事は、その「静かな期間」をできるだけ短くすることです。
第二の理由はお金の話です——そして、これは多くの人が思うよりずっと大きな市場なんです。SIEM(SOC の心臓)だけでも、規模はおよそ 2025年に$100〜110億、そして 2030年には約$190億 まで伸びると見られています(年平均およそ12%成長)。いっぽう MDR(SOC を借りるサービス)の市場は、規模は小さいものの伸びはもっと激しく、2025年に約$40億、年20%ほどのペースで急成長中です——膨大な数の会社が「自前で作る」より「チームを借りる」を選んでいることの表れです。
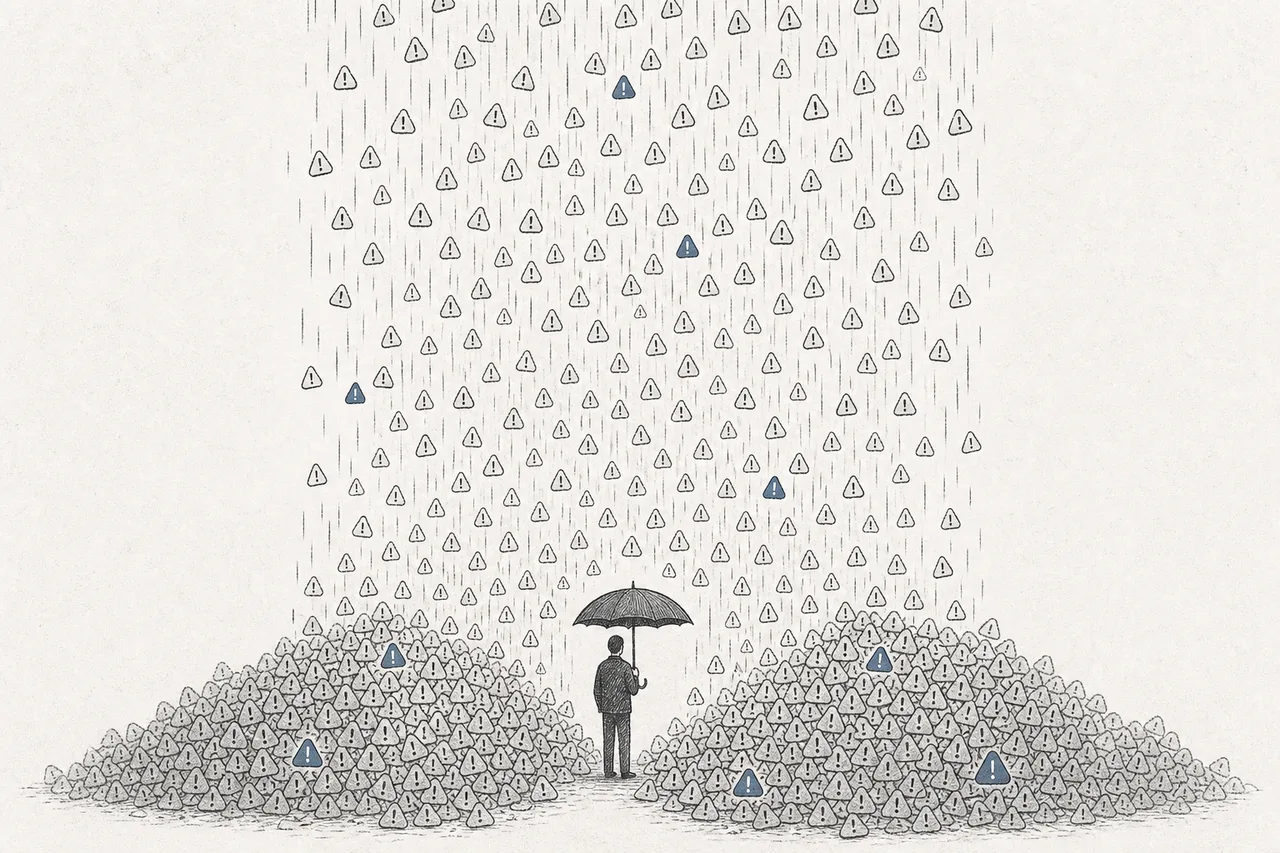
でも、この node を「大事であると同時に痛みを伴う」ものにしているのは第三の理由です。それは 人が足りず、見るべきものが多すぎる こと。世界ではサイバーセキュリティの専門家がおよそ 400万人 不足しています(ISC2 の調査)。いっぽうで、見るべき警告の量はあふれかえる一方。一般的な組織は1日に平均 約3,000件 の警告を受け取りますが、その 60%超は一度も触られません——見る人が追いつかないからです。
ひとことで言えば、いまの SOC の最大の問題は「見えない」ことではなく 「見えすぎて、本物が見つからない」 こと——だから2025〜2026年の SOC をめぐる話は、どれもこの一点に戻ってきます:AI はこの警告の山を選り分けられるのか、と。
03どう動くのか(SOC のベルトコンベア)
SOC を理解するいちばんの近道は、それを 「膨大な生データを、判断へと変えるベルトコンベア」 として見ることです。一方の端から生データが入り、もう一方の端から防御の行動が出ていく。その道のりに四つの工程があり——ちょうど四つの略語に対応します。
- 集める(SIEM): あらゆる場所からの記録——何千台もの社員PC、サーバー、クラウド、メール——が SIEM に流れ込み、検索できる「中央の記録帳」の役目を果たします
- パズルをつなぐ(XDR): バラバラの記録だけでは全体像が見えません。XDR は手がかりを点と点でつなぎます——「PC A のあやしいメール → クラウドでの不審なログイン → サーバー B でのファイルコピー」——そして「これは同じ一つの攻撃で、別々の3件ではない」と教えてくれます
- 反撃する(SOAR): 本物の脅威だと確認できたら、SOAR がただちに playbook を自動で実行します——感染したPCをネットワークから切り離し、パスワードをリセットし、対応チケットを起こす——数時間ではなく数秒のうちに
でも「集める」と「反撃する」のあいだに、本当のボトルネックがあります:人 です。1日に何千件もの警告を、本物か誤りか、誰かが選り分けなければなりません。ここが AI の出番です——「一次対応のアナリスト」の役を担い、警告の山を、人が本当に判断すべき数件にまで絞り込みます。いっぽう MDR は、このベルトコンベアごと、専門家チームのいる外部の会社に丸ごと預けてしまう形です。
04いちばん高くつく問題:データの氾濫と請求書の爆発
この node について一つだけ理解するなら、これを理解してください:SIEM の多くは「吸い込んだデータの量」(ギガバイト単位)で課金します。一見もっともらしい——でも、いまのデジタル世界がどれだけ膨大な記録を生み出しているかを思い出すと、話が変わります。すべてのクリック、すべてのログイン、すべてのネットワークパケットが、SIEM に吸い込まれて課金対象になるデータになるんです。
実際の数字を見ると一気にイメージできます——老舗 SIEM の王者 Splunk は、およそ 1ギガバイトあたり年$1,000〜3,500 で課金します。1日5テラバイト を吸い込む組織なら(大企業としては決して大きすぎる量ではありません)、データの吸い込み代だけで年 $360〜730万 ほどになることも——これにインフラ費と人件費が、さらに30〜50%上乗せされます。
この問題は、自己矛盾した緊張を生みます:安全でいたいほど、データをたくさん集めたい——でも集めるほど、請求書が爆発する。だからセキュリティチームは、危険な決断を迫られます。たとえば「この log は集めるのをやめよう、もったいないから」——でも、その切り捨てた log が、次の攻撃の重要な手がかりだった、ということが起こりうるんです。
昔の SIEM は、データを一つひとつ事前に索引付け(index)する必要があり、これが高くて遅かった · Next-Gen SIEM(たとえば LogScale エンジンを使う CrowdStrike)は「まず吸い込んで、検索は後から」(index-free)という発想で、より多くのデータをより安く集められ、検索もずっと速くなります。ここが新しい戦場——挑戦者が、老舗王者の「いちばん高くつく弱点」を真正面から突いているんです。
Cisco の歴史上で最大のディール——$280億での Splunk 買収(2024年3月に完了)——があれほど業界を揺らしたのも、これが理由です。それは単に会社を買ったのではなく、「SOC のデータを握る者が、セキュリティ全体の心臓を握る」という賭けでした。そして同時に、新顔の競合が別の方向から食い込んできています:より安く課金し、より長くデータを置ける、という形で。
05エコシステムの中でのつながり
SOC はセキュリティの「中央の脳」です。だからこそ、あらゆる層からデータを受け取り、ほかのトレンドとがっちり結びついています:
- Endpoint & Network Security からデータを食べる: 最前線の警備員(末端の機器、ネットワーク)が、SOC に信号を送り込む「センサー」です——だから、末端の機器の保護から始まった CrowdStrike が SIEM へ移るのは簡単でした。すでにデータを手元に持っているからです
- Observability & DevOps と「同じ log データ」で重なる: エンジニアチームが「どこが遅いか」を探すのに使う log と、セキュリティチームが「誰か侵入していないか」を探すのに使う log は、たいてい同じものです——だから Cisco が Splunk を買って、この二つの世界が少しずつ溶け合おうとしているんです
- AI Security & Agent Guardrails に立ち向かう: 組織が AI agent を実務で使い始めると、SOC には見張るべき「新しい面」が増えます——だまされた AI、ハッキングされた AI、レールを外れて動く AI が、SOC が捕まえるべき脅威になります
- AI と Agentic AI に動かされる: AI は見張る対象であるだけでなく、いまや「SOC の手の中の道具」そのものになりつつあります——人の代わりに警告を選り分ける一次対応アナリストとして(これが次の章の核心です)
言い換えれば、世界が守るべき新しいものを増やすたびに——クラウド、IoT 機器、AI agent、デジタル金融システム——SOC にも「見張る対象」が増えていきます。だから、これは デジタル世界まるごとの複雑さに比例して伸びる トレンドなんです。私たちがソフトウェアに頼るほど、すり抜けてきたものを捕まえる司令室は、ますます欠かせなくなります。
06いま、どこまで来たか + 主役たち
2025〜2026年の SOC の姿には、ぶつかり合う二つの大きな流れがあります。
第一の流れは 「プラットフォーム戦争」(consolidation) です。かつて組織は、バラバラのセキュリティ道具を何十種類も使っていました。でもいまは、誰もが SIEM + XDR + SOAR を一カ所でこなせる 一つのプラットフォーム に絞りたがっています。その結果、巨人たちがこの場所を取りにこぞって参入しています:Cisco は Splunk を買収($280億)、Microsoft は Sentinel(クラウド上の SIEM)をリーダーへ押し上げ、いっぽう末端の機器の保護から始まった CrowdStrike と Palo Alto は、別の方向から新世代の SIEM に攻め込んでいます。
第二の流れは 「価格の考え方」の衝突 です。老舗の Splunk はデータ量で課金します(増えると高い)。いっぽう挑戦者の CrowdStrike は「まず吸い込んで、検索は後から」の Next-Gen SIEM を掲げ、ずっと安くて検索も何倍も速い。数字がそれをはっきり物語ります:CrowdStrike の Next-Gen SIEM だけで、もう年間経常収益(ARR)が $585百万 を突破しました——わずか数年でゼロから、です。
第三の流れは、静かだけれど大きい——MDR、つまり「SOC を借りる」 です。世界のほとんどの会社には、24時間体制の監視チームを自前で持つ余裕がありません(人もお金も足りない)。そこで外部の専門家に頼ります。この市場は年20%ほどのペースで伸びていて、リーダーの Arctic Wolf(非上場)は売上 約$541百万、約23%成長——「借りられる専門性」が、市場の求める巨大な商品であることの表れです。
07これからの展開:AI が動かす SOC
この node の未来には、あらゆる話を支配する言葉が一つあります:AI。そして理由は、いつもの問題に戻ってきます——人手が足りず、警告があふれ、本物が山に埋もれる。
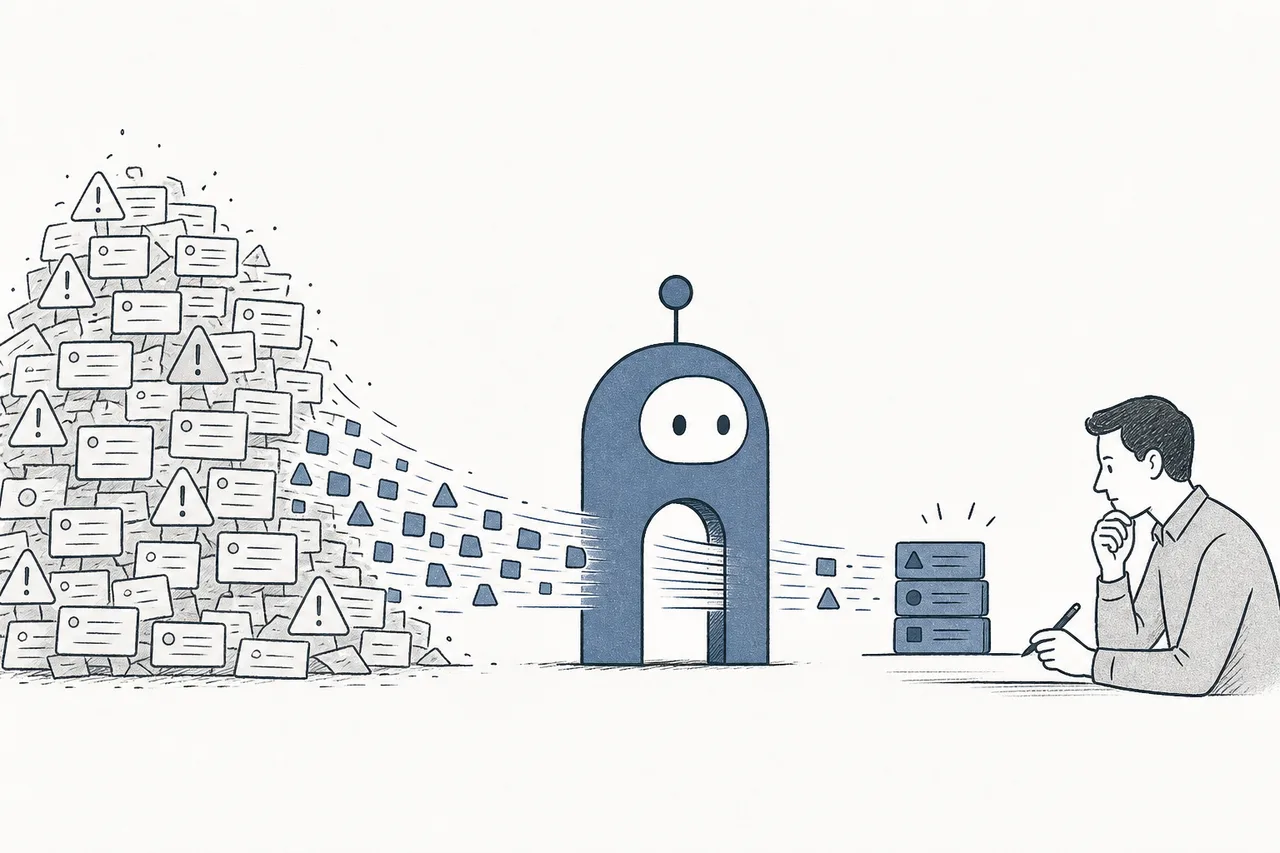
2025〜2026年で最も熱い言葉が 「agentic SOC」 です——AI agent が人の代わりに 「一次対応アナリスト(Tier-1)」 の役を担う、という発想です。警告を受け取り、システム全体から文脈を引き出し、点と点をつなぎ、本物か誤りかの見立てを下す——そして、人の判断が本当に必要なものだけを次へ渡します。多くのメーカーは、AI が一次対応の選り分けを ~90% までこなせると主張しています。これは的を射ています——Tier-1 こそ、人が最も飽きて辞めていく、単調な繰り返しの仕事だからです。
ただし、ここは注意が必要です——流れは強くても、現実はまだ 始まったばかり です。Gartner の2025年の報告によれば、「AI SOC agent」はまだ最初期の技術で、実際に使われているのは対象市場のわずか 1〜5% にすぎません。「スライドで売られているもの」と「組織で実際に動いているもの」のあいだには、まだかなりの距離があります。
第二の方向は 止まらない統合の続き です。顧客は、すべてをこなす一つのプラットフォームへの圧力をますます強め、数兆円規模の統合ディールはこれからも起きるでしょう——大きな問いは、最後に大手が何社残るのか、そしてクラウドの巨人(Microsoft)が「すでにクラウドにおまけで付いてくる SIEM」で、どこまで市場を飲み込むのか、です。
08課題とリスク
SOC は「確実に必要」なトレンドですが、その先の道のりは、投資家も利用者も理解しておくべき落とし穴で満ちています。
第一のリスクは 「データとともに爆発する請求書」 です。データ量で課金するモデルは、印刷機(データが増えれば売上が勝手に伸びる)であると同時に、弱点でもあります——組織が財布の紐を締めると、真っ先に削られるのが「SIEM 代を減らす」こと。この高さが、Next-Gen SIEM のような安い挑戦者に、老舗王者の顧客を直接奪う隙を与えます——かつて「顧客の囲い込み」で優位だった者が、価格競争でマージンを失うかもしれません。
第二のリスクは 「警告疲れ(alert fatigue)」で、思ったより解きにくい ことです。人手不足の問題は簡単には消えません。なぜなら SOC アナリストの ~70% が燃え尽き(バーンアウト)を報告し、若い世代はとても速く辞めていくからです。もし AI が主張どおりこの問題を本当に解けるなら、それは金の鉱脈です——でも、もし半分しかできなければ、人手不足は業界全体を押さえつけ続けます。
第三のリスクは 「過大に売られた AI-SOC」(hype) です。どのメーカーも「AI」「agentic」の看板を掲げますが、実際の利用はまだ市場の1〜5%にすぎません。危ないのは、組織が AI を信じすぎてしまうこと——システムの切断やアカウントの停止を AI に任せきりにして、もし AI が間違えたら(本物を見逃すのも、誤って捕まえるのも含めて)、被害は組織が負います。セキュリティにおける AI は諸刃の剣なんです:守る側を助ける一方で、攻撃者もまた AI を使って、より巧妙な攻撃を作り出します。
第四のリスクは 小さな player を飲み込む統合 です。巨人たち(Cisco、Microsoft、Palo Alto、CrowdStrike)がこぞって「すべてをこなすプラットフォーム」を作ると、専門特化の小さな player は締め出される恐れがあります——買収されるか、顧客を奪われるか。投資家にとっての問いは「顧客がすべてを差し込む先のプラットフォームは、誰になるか」です。その者こそ、最も深い堀を手にするからです。
ひとことで言えば:世界中のどの会社も、毎日セキュリティを試されています。そして残酷な真実は、結局なにかは必ずすり抜けてくる、ということ。Security Operations は、私たちの代わりに「早く見つけて、間に合うように直す」役を担う、静かな産業です。AI やチップほど派手ではありません。でも、世界がますますソフトウェアに頼り——攻撃者もますます賢くなり続けるかぎり——この司令室は、いっそう欠かせなくなっていきます。